AI LAB
2026/09/29
HPEが語るAI主権の条件――データの管理権から量子時代の暗号対策まで
AI主権で問われるのは、データの所在地と管理権
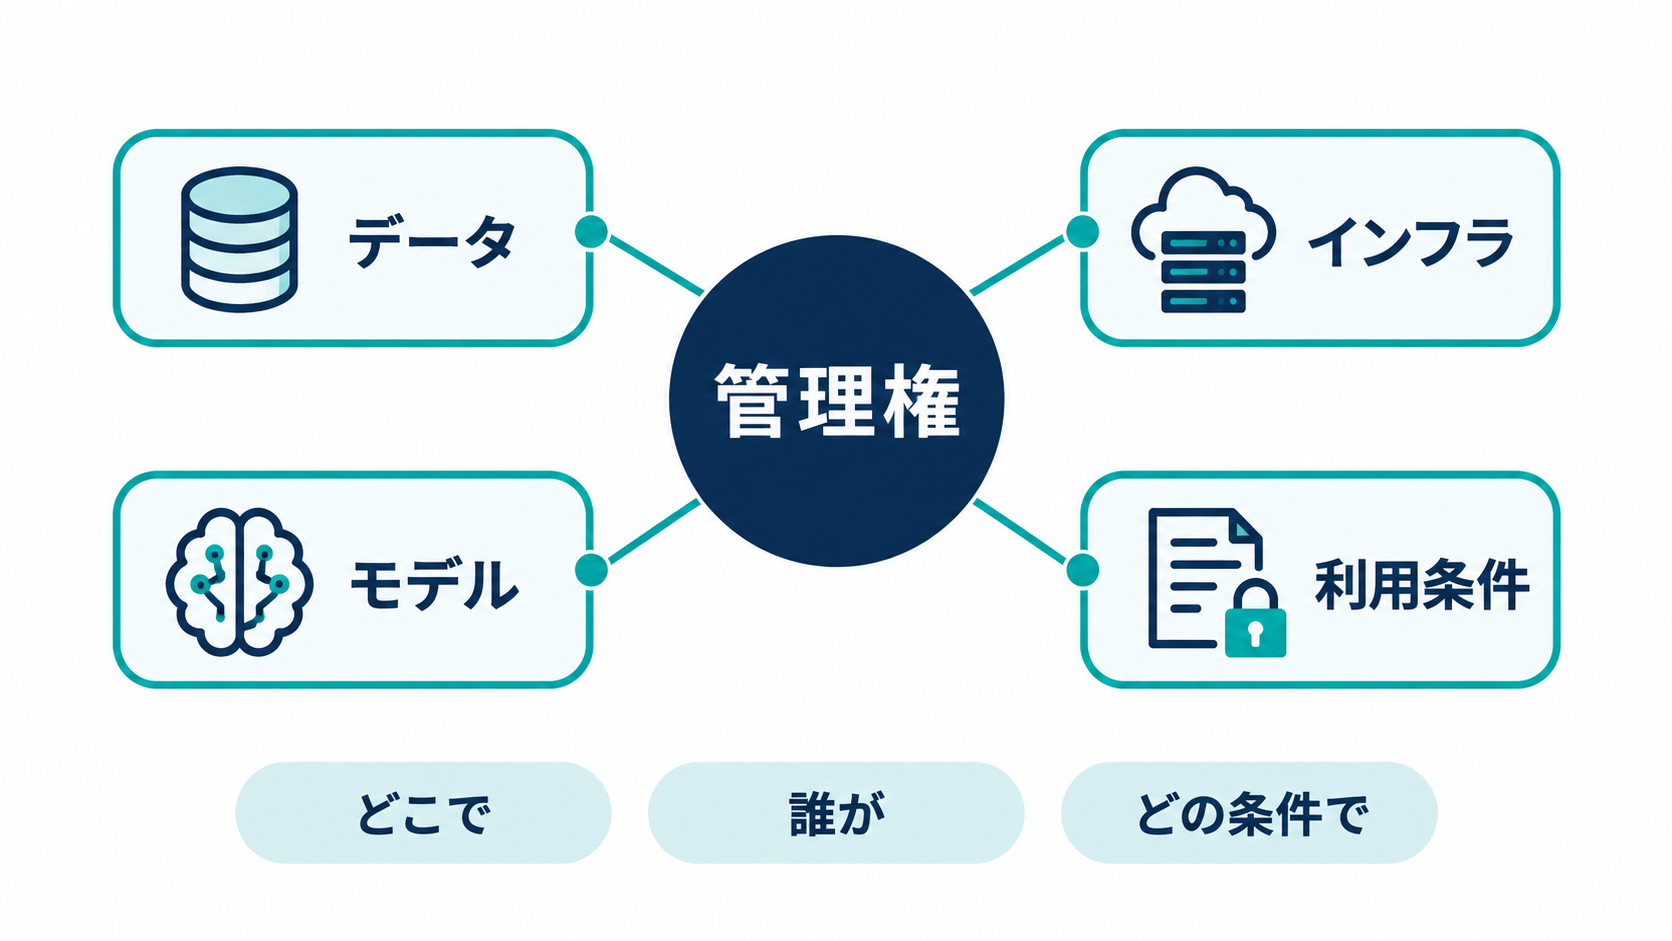
社内データを使う生成AIを導入するとき、保存先を国内に置くだけで、企業が求める管理権を確保できるのでしょうか。入力した情報の処理場所、モデルの運用主体、基盤へのアクセス権まで視野に入れると、確認すべき対象は広がります。HPEの研究部門を率いるアンドリュー・ウィーラー氏が示したのは、こうしたAI主権の課題を、将来の量子コンピューティングへの備えと一体で捉える視点です。企業向けのIT基盤を手がけるHewlett Packard Enterprise(HPE)で、フェロー兼上級副社長も務める同氏は、顧客との対話でAIと量子に加え、主権が頻繁に話題になると説明しています。発言の場は、テクノロジーメディアSiliconANGLEの動画配信部門theCUBEによる対談シリーズ「Sovereign AI: From Strategy to Reality」です。企業がデータ、インフラ、モデル、そして利用に伴う経済的な条件を誰の管理下に置くかが、議論の中心になりました。
ここでいう主権は、単に自社でサーバーを所有することではありません。機密情報をどこで扱い、誰に利用を認め、どのような条件で処理するかを、自らの方針に沿って決められるかという問題です。国や地域の境界を守ることと、実際の運用を管理できることは、関連しながらも別の確認事項になります。
HPEは、機密データや国家安全保障に関わる環境で培った高性能計算の経験を、この課題に結び付けています。企業の生成AI導入に引き寄せれば、モデルの性能比較だけでは判断が完結しないという示唆です。期待する回答が得られても、その過程で重要な情報の扱いを把握できなければ、業務で利用できる範囲には限界があるでしょう。
国内保存だけでは見えない、生成AIのデータ経路
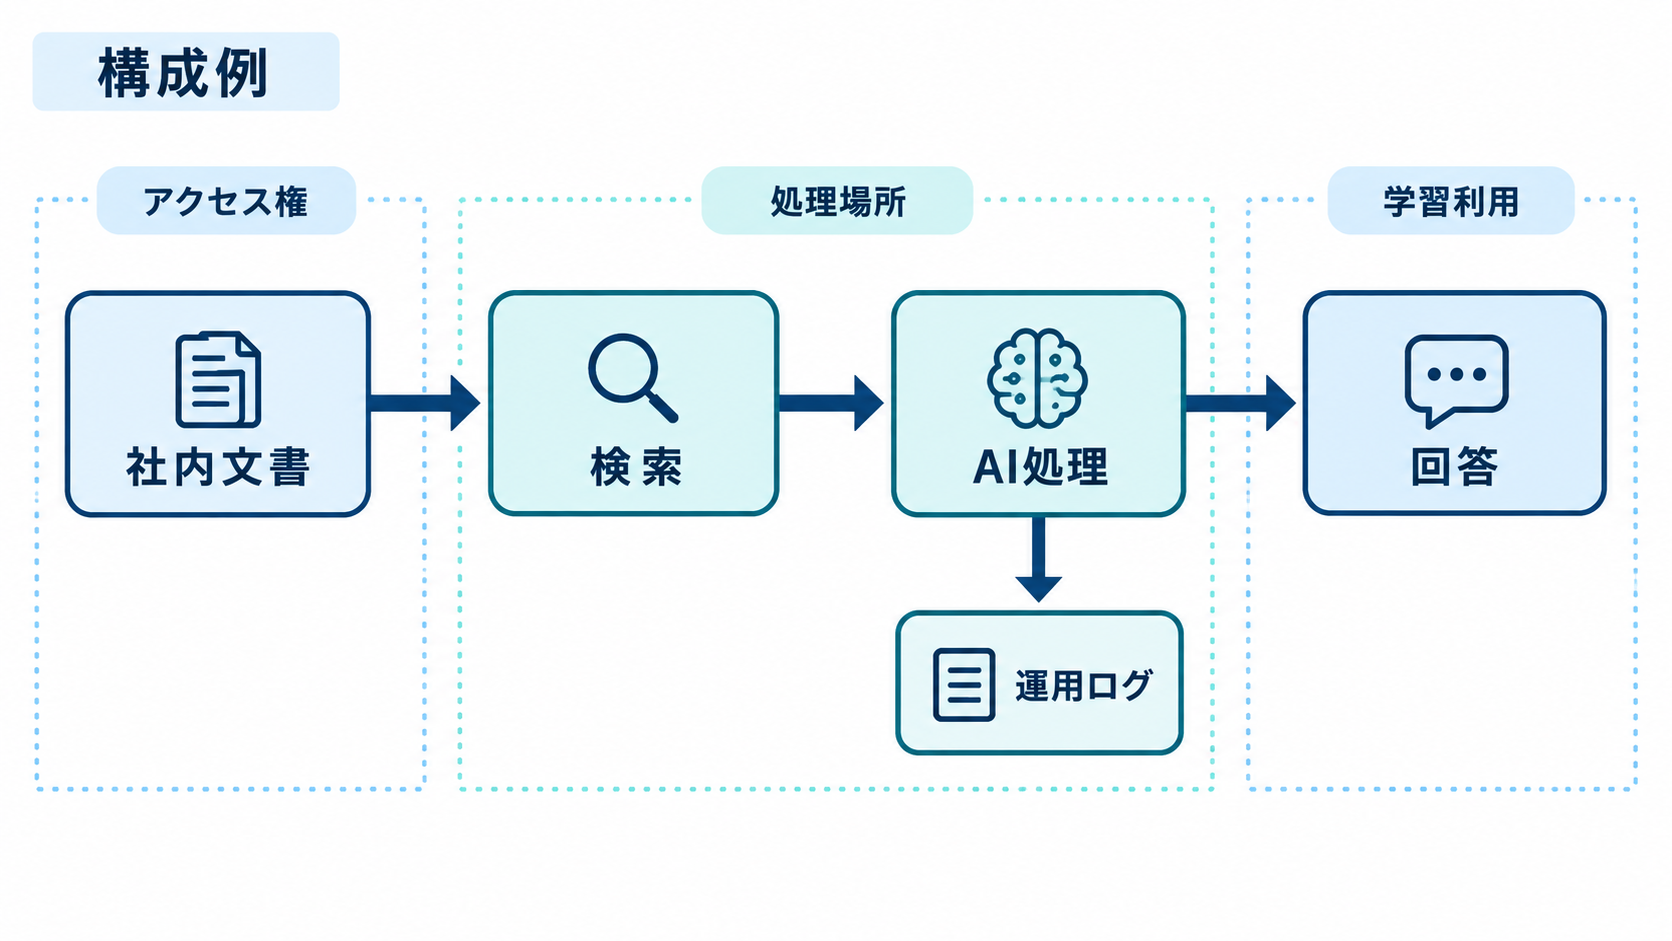
ウィーラー氏は、データ主権への関心を、各国で進んできたプライバシー保護の延長として捉えています。企業によるAI利用が広がるにつれ、機密データを地域内で処理し、外部のクラウドサービスへ不用意に移さず、厳格に管理したいという要求が強まっているとの説明です。保存先を選ぶ判断に、処理の経路や運用方法を確かめる作業が加わります。生成AIの業務利用を考えると、この違いは理解しやすくなります。例えば、社内文書を検索して回答する仕組みでは、文書の保管場所と、検索した内容を受け取って回答を生成する場所が同じとは限りません。入力や出力に加え、障害解析や利用状況の把握に用いるログも確認対象です。これらは一般的な構成上の論点であり、すべてのAIサービスが同じ経路で情報を扱うわけではありません。
企業が確認したいのは、「国内リージョンを選べる」という一つの条件だけではないはずです。どの情報が境界を越えるのか、運用担当者は何にアクセスできるのか、学習への利用条件はどうなっているのか。それぞれを実際の構成や契約条件と照らし合わせる必要があります。情報の種類によって、許容できる処理場所やアクセス範囲も異なるでしょう。
また、対談ではモデルや経済的な条件の管理も論点になっています。企業側の検討事項としては、利用するモデルを変更できるか、運用方法や費用の見通しを自社で判断できるか、といった問いに置き換えられます。ただし、これらは主権の考え方を調達に応用した見方です。HPEが今回、すべてを満たす単一の製品や具体的な費用効果を示したという意味ではありません。主権を調達要件にするには、抽象的な方針を、確認可能な条件へ落とし込むことが出発点になります。
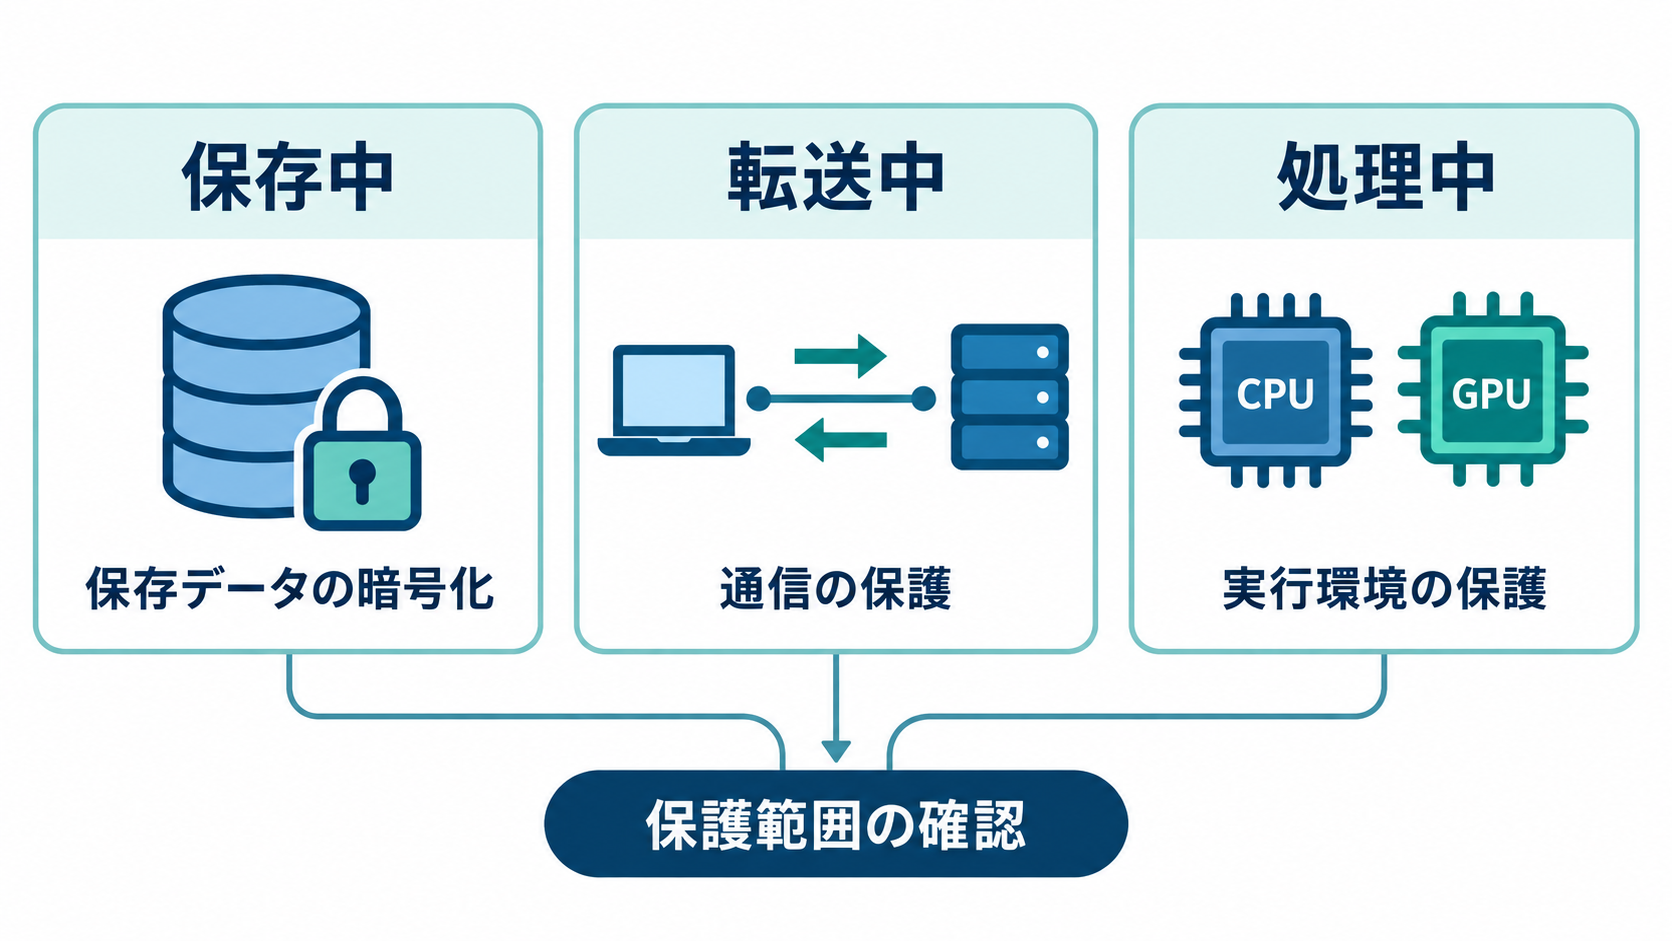
保存中・転送中・処理中で異なるデータ保護
データを自社の管理下に置く方針を決めても、それだけで技術的な保護が完成するわけではありません。ウィーラー氏は、保存している情報、ネットワークを移動する情報、CPUやGPUなどで実際に処理している情報を、それぞれ守る必要性に言及しています。生成AIでは大量のデータを計算資源へ渡すため、処理中の保護も見過ごせない論点です。HPEが既に提供している保存データ向けの対策として、同氏はコントローラーによる暗号化、自己暗号化ドライブ、専用ソフトウェアとの連携を挙げています。自己暗号化ドライブは、記憶装置側に暗号化機能を備える仕組みです。ただし、保存時の暗号化を採用した事実だけでは、その情報が別のサーバーへ送られるときや、計算に使われるときの保護まで説明できません。
転送中の保護では、サーバー間やクラウドとオンプレミスの間を行き来する情報を、第三者による盗み見などから守ることが課題になります。オンプレミスとは、企業などが自ら管理する設備でシステムを運用する形態です。処理場所が複数に分かれる構成では、一つの施設だけを確認しても、データ経路全体の安全性は判断できないでしょう。
処理中の保護に関連して、HPEが研究しているのがAI向けのコンフィデンシャルコンピューティングです。一般には、ハードウェアによって隔離された実行環境などを使い、利用中のデータへの不正なアクセスを抑える技術を指します。ただし、保護される範囲や前提は実装によって異なります。導入を検討する企業には、「対応しているか」という質問に加え、CPUとGPUのどこまでが対象で、どのようなアクセスを防ぐ設計なのかを確かめる姿勢が求められます。保存・転送・処理を分けて整理すれば、対策が届いていない部分も把握しやすくなります。
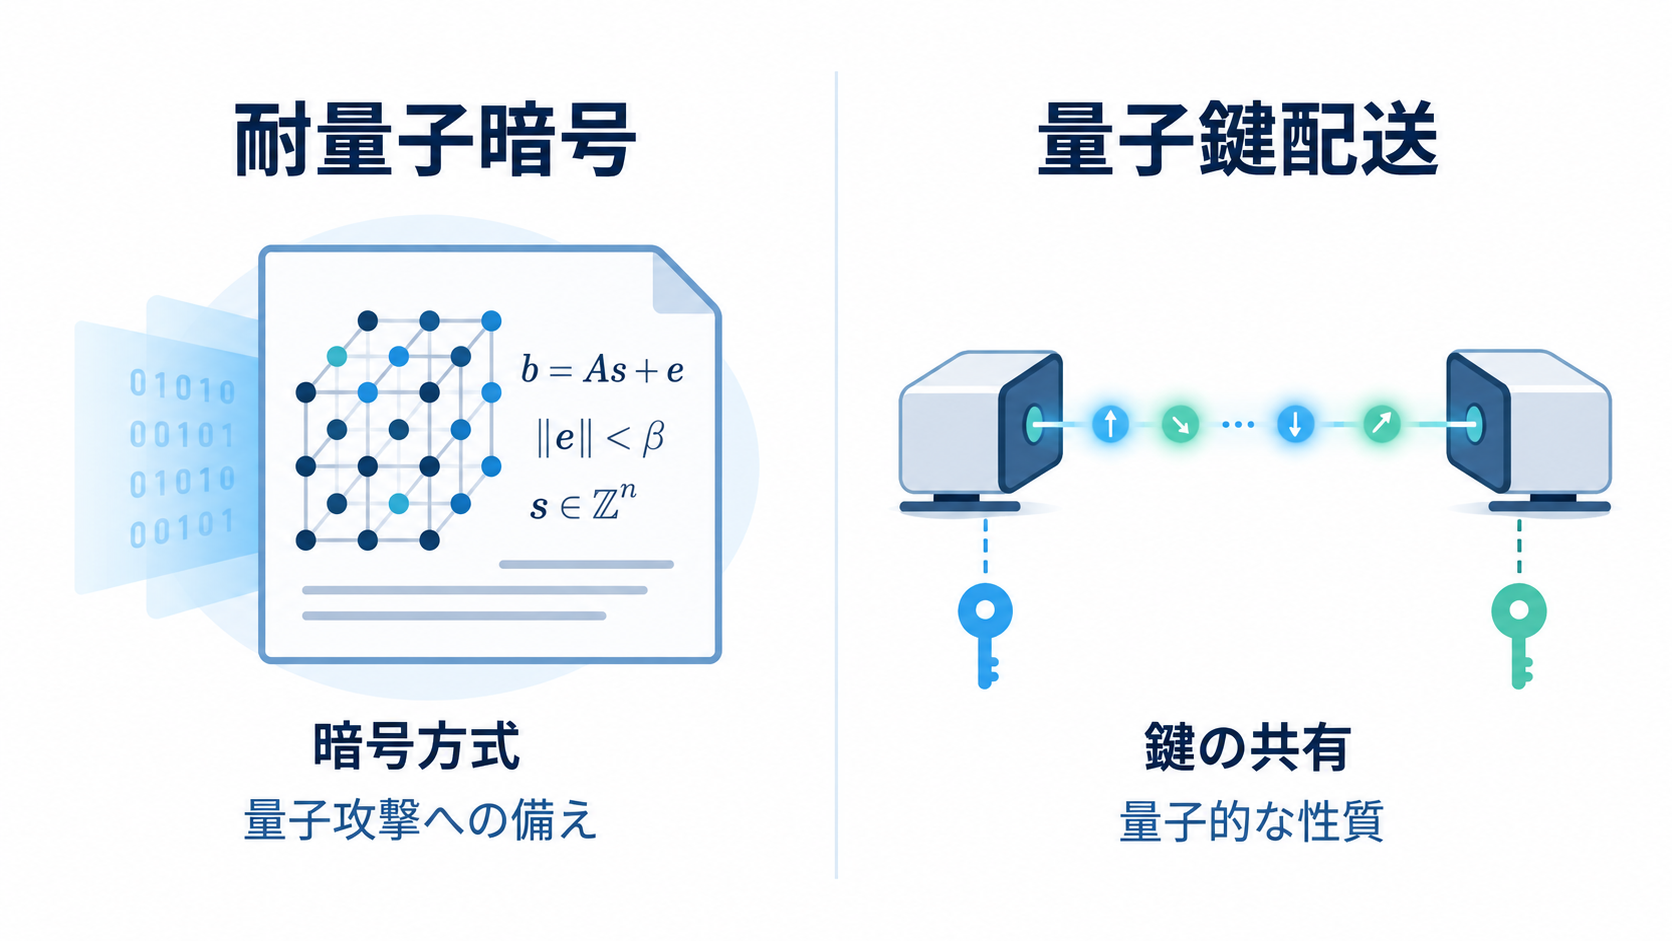
耐量子暗号と量子鍵配送は、役割を分けて理解
AI主権の議論に量子技術が登場する理由は、計算能力の獲得だけではありません。ウィーラー氏は、量子による脅威から防御する備えと、量子がもたらす能力を活用する備えの両方を挙げています。自国や自社が重要な情報を管理し続けるには、将来の技術変化によって現在の保護策が影響を受ける可能性も考慮する、という見方です。HPEは、計算基盤やネットワークなどの主要領域で、耐量子暗号への対応準備を進めています。耐量子暗号は、量子コンピューターによる攻撃にも耐えることを目指す暗号技術です。十分な能力を持つ量子コンピューターは、現在利用されている一部の公開鍵暗号の安全性を脅かすと考えられています。ただし、この対談は、実際にその脅威が生じる時期を断定するものではありません。
これとは別に、Hewlett Packard Labsが研究している技術として紹介されたのが、量子鍵配送(QKD)です。量子的な性質を利用して、通信する当事者間で暗号鍵を共有する仕組みを指します。耐量子暗号が暗号方式の設計に関わるのに対し、量子鍵配送は鍵の共有方法に関わります。名称に「量子」が含まれていても、同じ技術として扱うべきではありません。
ウィーラー氏は、量子鍵配送がゼロトラスト型ネットワークの発展に役割を果たす可能性にも触れています。ゼロトラストは、接続元などを理由に無条件で信頼せず、アクセスの妥当性を確認する考え方です。鍵の共有を強化する技術だけで、この運用全体を実現できるわけではありません。企業にとって当面の検討は、特定の量子技術の採用を急ぐことより、どこでどの暗号を使い、将来どのように更新できるかを把握することになるでしょう。HPEが進める暗号の利用状況の管理や基盤の変革も、事業継続と両立させる観点から読む必要があります。
高度なAIの評価を、開発工程の見直しへ
AIは保護すべきデータを扱う仕組みであると同時に、ソフトウェアの安全性を調べる手段にもなっています。今回の対談では、HPEがAI開発企業Anthropicの「Project Glasswing」に参加し、「Claude Mythos Preview」を評価した経験も紹介されました。Mythosは、高度なソフトウェア解析と脆弱性の特定能力を持つ先端AIモデルとして説明されています。ウィーラー氏によると、HPEはこの初期評価を通じて得た知見を、自社のサイバーセキュリティ対策の強化に生かしています。具体的には、社内の設計・開発ライフサイクルを補強するため、複数の対応を進めたとのことです。ただし、今回の対談で個々の変更内容や効果を示す測定結果まで明らかにされたわけではありません。参加の事実と、対策の有効性を示す検証結果は分けて受け止める必要があります。
同氏は、計算、ストレージ、ネットワークのすべてが、今や業務継続に直結する重要な領域だと強調しています。企業の立場で考えると、生成AIを動かすアプリケーションだけを評価しても十分とは限りません。データを保存する装置や通信を支える基盤に問題があれば、その上で動くAIの管理方針も実効性を失うおそれがあります。
ここから得られる実務上の示唆は、AIを使った解析を単発の点検で終わらせず、設計、修正、再確認の流れに結び付けることです。これは対談を踏まえた考察であり、HPEが公開した具体的な手順ではありません。AIが示した問題の妥当性を人が確認し、対応の優先順位を決め、修正後に確かめる責任は引き続き組織に残ります。AI主権を維持するには、設置場所や契約条件だけでなく、基盤を継続的に点検して更新する運用能力も必要になると考えられます。
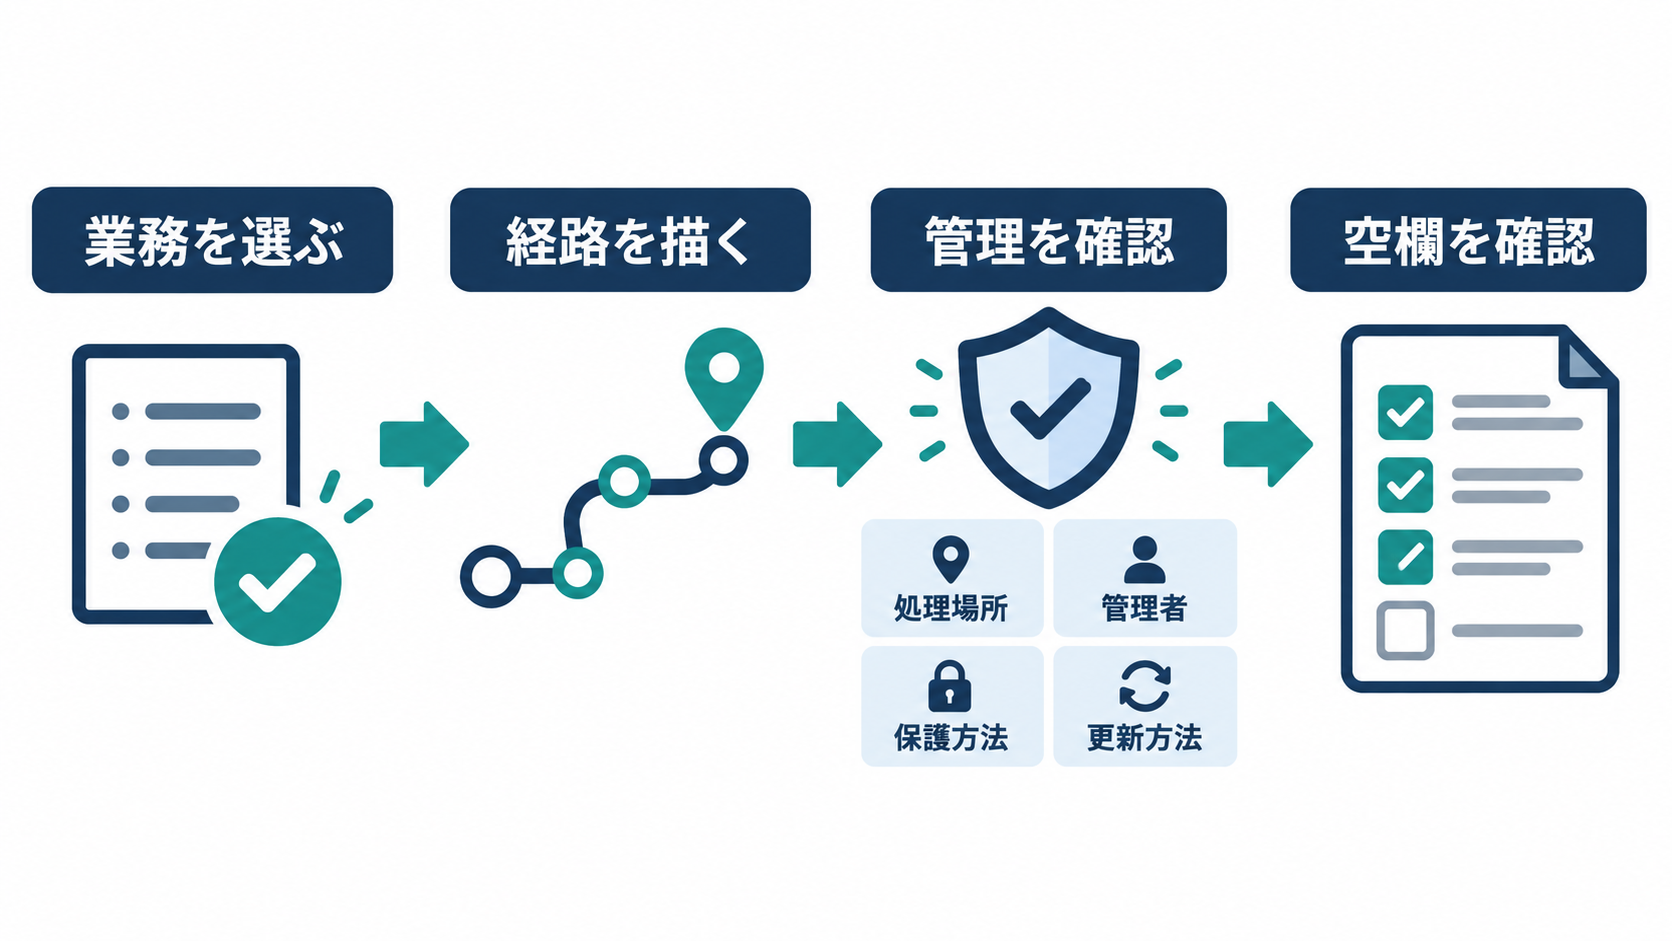
日本企業の第一歩は、一つの業務の管理境界を描くこと
日本企業がこの議論を生成AIの導入判断に生かすなら、最初から全社共通の抽象的な主権方針を完成させようとするより、一つの業務を対象に管理境界を描く方法が考えられます。例えば、機密情報を含む社内文書への質問応答を想定し、文書の保管から検索、回答生成、ログ保存までを並べます。その上で、各段階を誰が運用し、どこで処理し、誰がアクセスできるかを確認する進め方です。この整理では、所在地と保護策を別々に記録すると判断しやすくなります。国内で処理する構成でも、アクセス権限や処理中の保護は確認が必要です。暗号化を採用する構成でも、鍵の管理者や更新方法が分からなければ、将来の変更に備えられるとは限りません。自社が求める管理の範囲を定め、それを実現する技術と運用を対応させる作業です。
量子への備えも、この一覧に接続できます。使用している暗号方式と、その方式に依存する機器やサービスを把握できれば、更新が必要になった場合の相談先や影響範囲を整理しやすくなるでしょう。量子鍵配送のような研究段階の選択肢と、現在の暗号資産の把握を同じ導入判断にまとめず、検討する時間軸を分けることが現実的です。
なお、今回の対談シリーズではtheCUBEが有償のメディアパートナーを務め、HPEが取材報道のスポンサーになっています。SiliconANGLEは、HPEを含むスポンサーに編集権はないと説明しています。企業の戦略や研究の方向性を把握する材料として読みつつ、個別製品の適合性は、自社の要件に沿って確かめる必要があります。
次の調達相談や社内レビューでは、対象業務のデータ経路を一枚にまとめ、処理場所、管理者、保護方法、更新方法を書き込んでみてください。空欄になった箇所が、事業部門、情報システム部門、提供事業者の間で具体的に確認すべき論点になります。