AI LAB
2026/09/16
生成AIを「禁止」せず安全に使う――中小企業の情報漏えい対策と段階導入の実務
無断利用が始まる前に、会社として使える道を示す
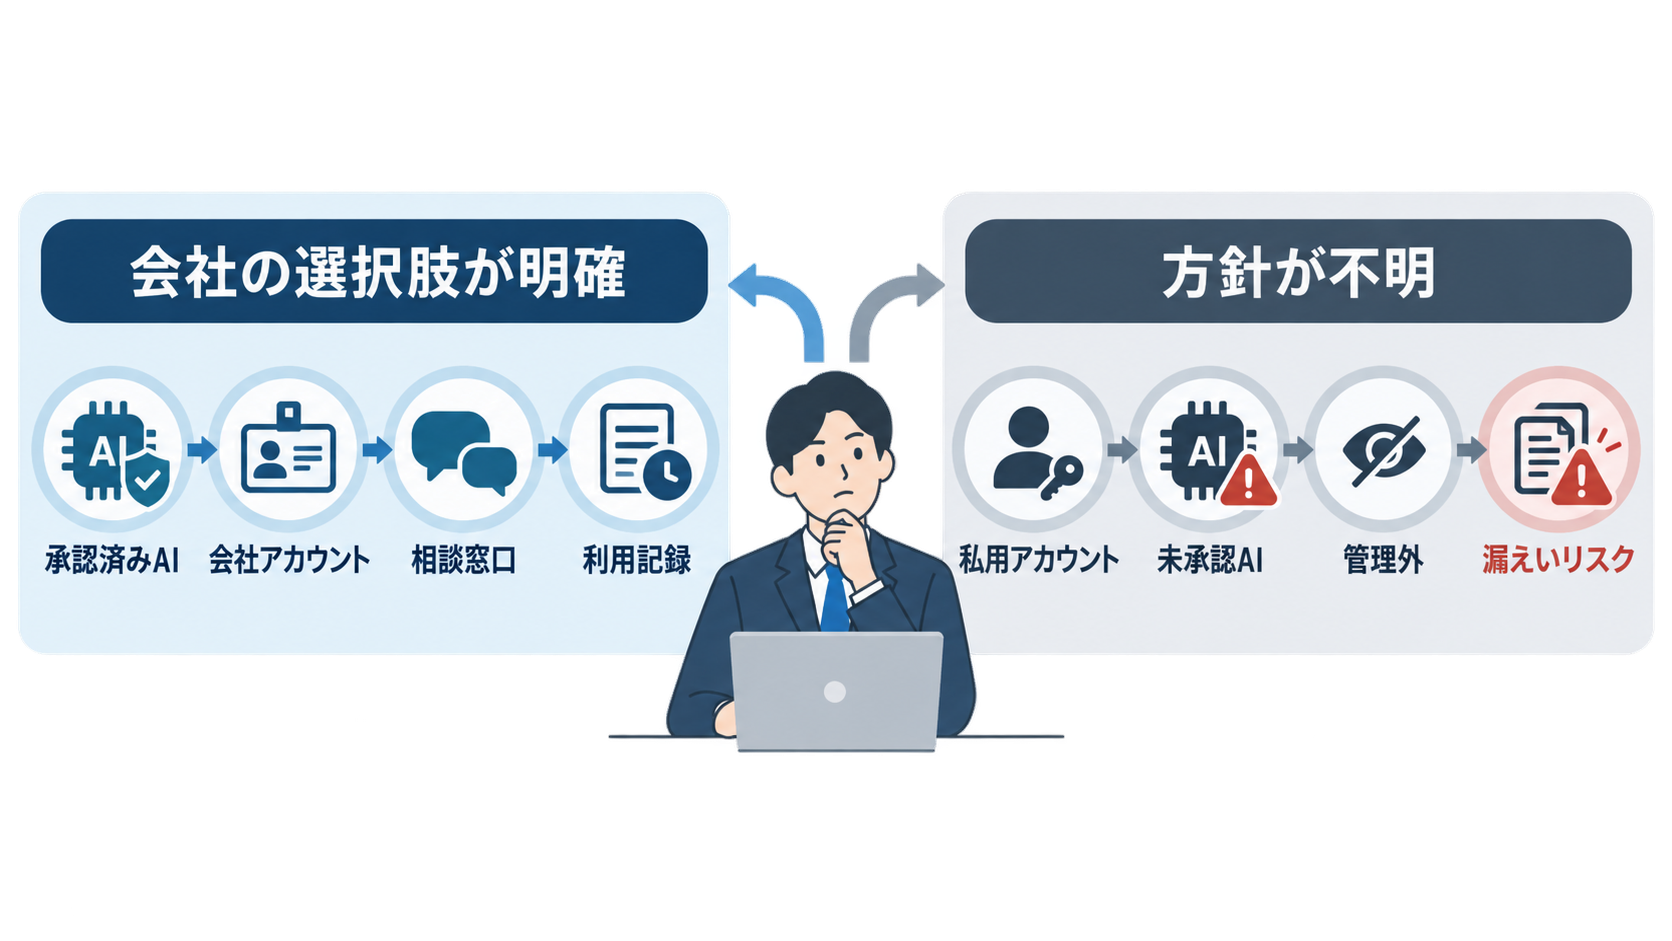
取引先へのメールを整えたい、長い資料を要約したい、企画のたたき台が欲しい。こうした場面で、従業員が個人向けの生成AIを使い始めることは珍しくありません。会社が方針を決めないまま時間が過ぎると、便利さを知っている人ほど私用アカウントへ流れ、管理部門から見えない利用が広がります。生成AIを一律に禁止するだけでは、情報漏えい対策として十分に機能しにくい理由がここにあります。企業が許可していないAIを従業員が業務に使う行為は「シャドーAI」と呼ばれます。国内会社員を対象とした調査では、会社が導入したものとは別の生成AIを日常的または特定業務で使う人が、回答者949人の70.3%に達したと報じられています。外部アプリとの連携や回答性能など、現場が標準ツールに感じる不足が背景にあるとされています(出典: 読売新聞)。数字は個別調査の結果ですが、利用禁止と現場の需要に隔たりがあるほど無断利用を招きやすいことは、中小企業にも通じる論点でしょう。
安全な導入の出発点は、高価なシステムの購入ではありません。「何の業務なら使えるのか」「何を入力してはいけないのか」「新しいサービスを試したいときは誰に相談するのか」を、従業員が迷わない形で示すことです。禁止事項だけを並べるのではなく、承認済みのツールと使い方も同時に用意します。会社が安全な利用経路を示せば、従業員は隠れて使う必要が薄れ、問題が起きそうな場面でも相談しやすくなります。
中小企業には、担当者や予算が限られるという制約があります。その反面、対象部署を絞り、経営者と現場が短い距離でルールを調整できる利点もあります。最初から全社共通の完成形を目指さず、少人数による試験導入を通じて、自社に必要な管理の水準を見極める方法が現実的です。
入力禁止情報を、業務の場面まで落とし込む
「機密情報を入力しないでください」という一文だけでは、従業員ごとの判断がばらつきます。見積書の金額は機密なのか、公開前の商品名はどうか、匿名化した顧客アンケートなら使えるのか。生成AIへ入力する文章には、本人が機密だと意識していない情報が混ざることもあります。安全性を高めるには、抽象的な注意喚起を、日々の業務で判定できる基準へ変換しなければなりません。入力を禁止する情報は、少なくとも「個人情報」「顧客・取引先の非公開情報」「自社の営業秘密」「認証情報」「契約上、外部提供できない情報」に分けて整理します。氏名、住所、電話番号、顔写真、人事評価、健康情報は個人情報に該当し得ます。顧客名がなくても、取引時期、地域、商品、金額の組み合わせから相手を推測できる場合があるため、単に名前を消すだけでは足りません。
営業秘密には、未発表の製品仕様、原価、仕入条件、顧客リスト、提案中の価格、ソースコードなどが含まれます。ID、パスワード、秘密鍵、社内システムの接続情報は、用途にかかわらず入力禁止とするのが基本です。秘密保持契約を結んだ取引先から預かった資料も、自社の判断だけで外部サービスへ送信できません。「社内では共有できる情報」と「外部のAIサービスへ入力できる情報」は同じではない、と明示しておく必要があります。
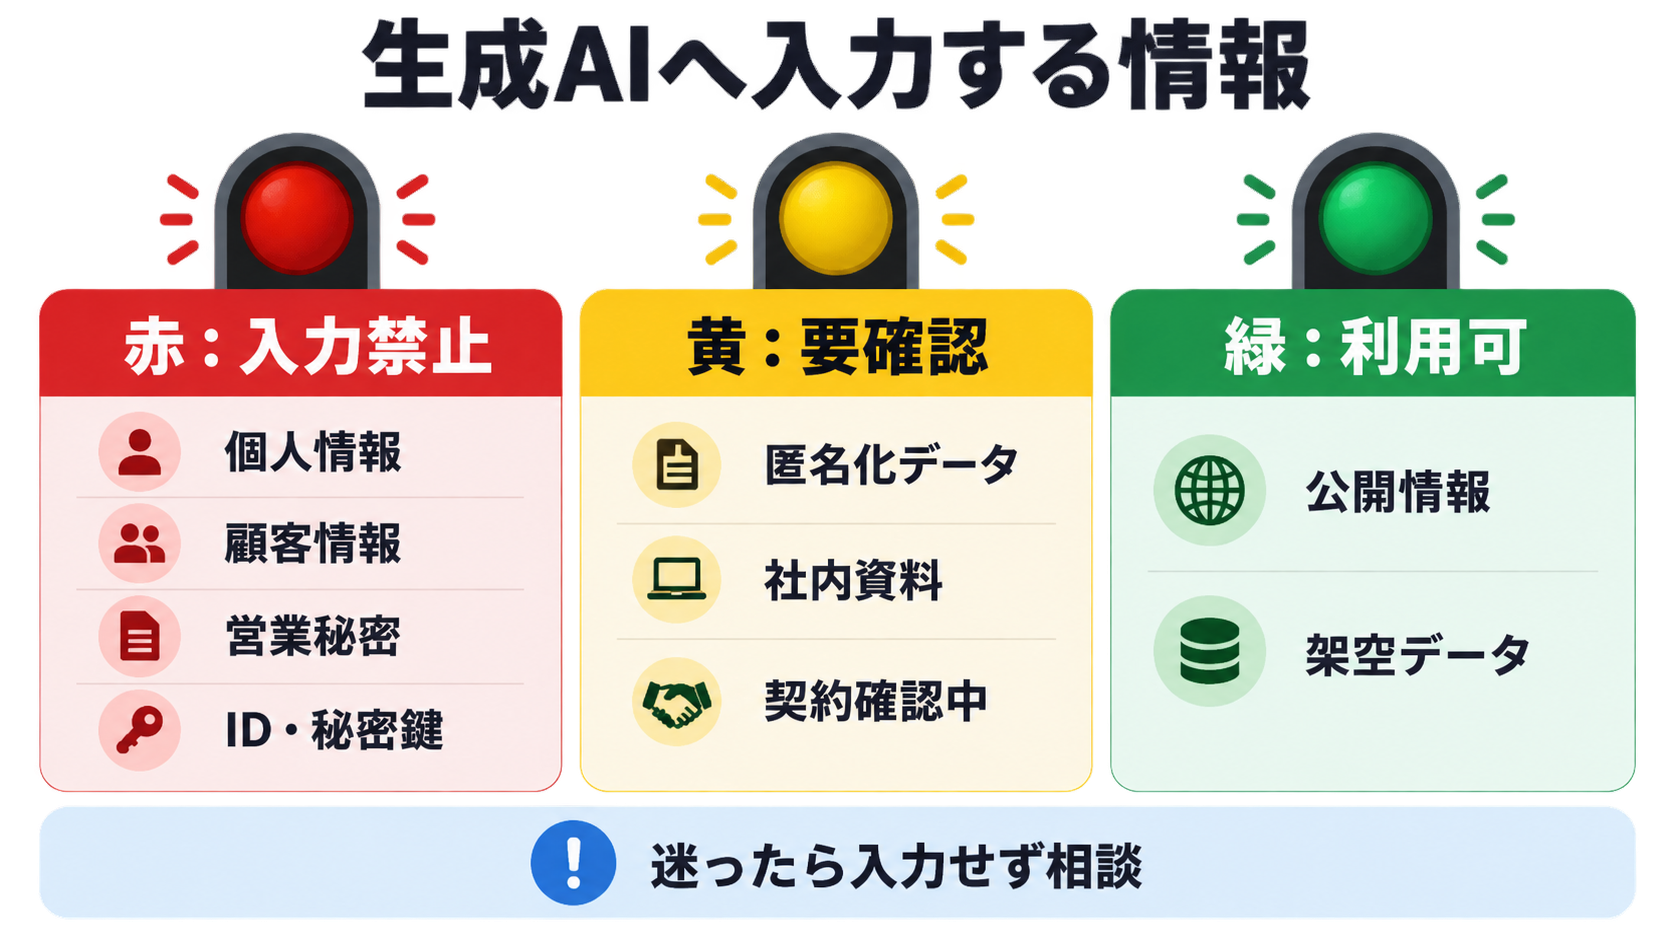
実務では、情報を赤・黄・緑の三段階に分けると判断しやすくなります。赤は入力禁止、黄は匿名化や上長確認を条件とする情報、緑は公開済みの情報や会社が用意した架空データです。たとえば、実在顧客の問い合わせ文は赤、会社名や固有条件を除いた相談内容は黄、自社サイトで公開済みの商品説明は緑という具合です。ただし、匿名化しても復元可能性が残る案件や、契約で処理方法が指定されている情報は赤として扱います。
研修では規程を読み上げるだけでなく、実際の業務に近い例題を使います。「この見積書を要約させてもよいか」「採用応募者の履歴書を入力してよいか」と問い、理由も含めて確認すると、現場の迷いが見えてきます。判断に迷う情報は入力を止め、担当者へ相談するという退避ルールも欠かせません。
利用ルールは短く、例外処理は明確にする
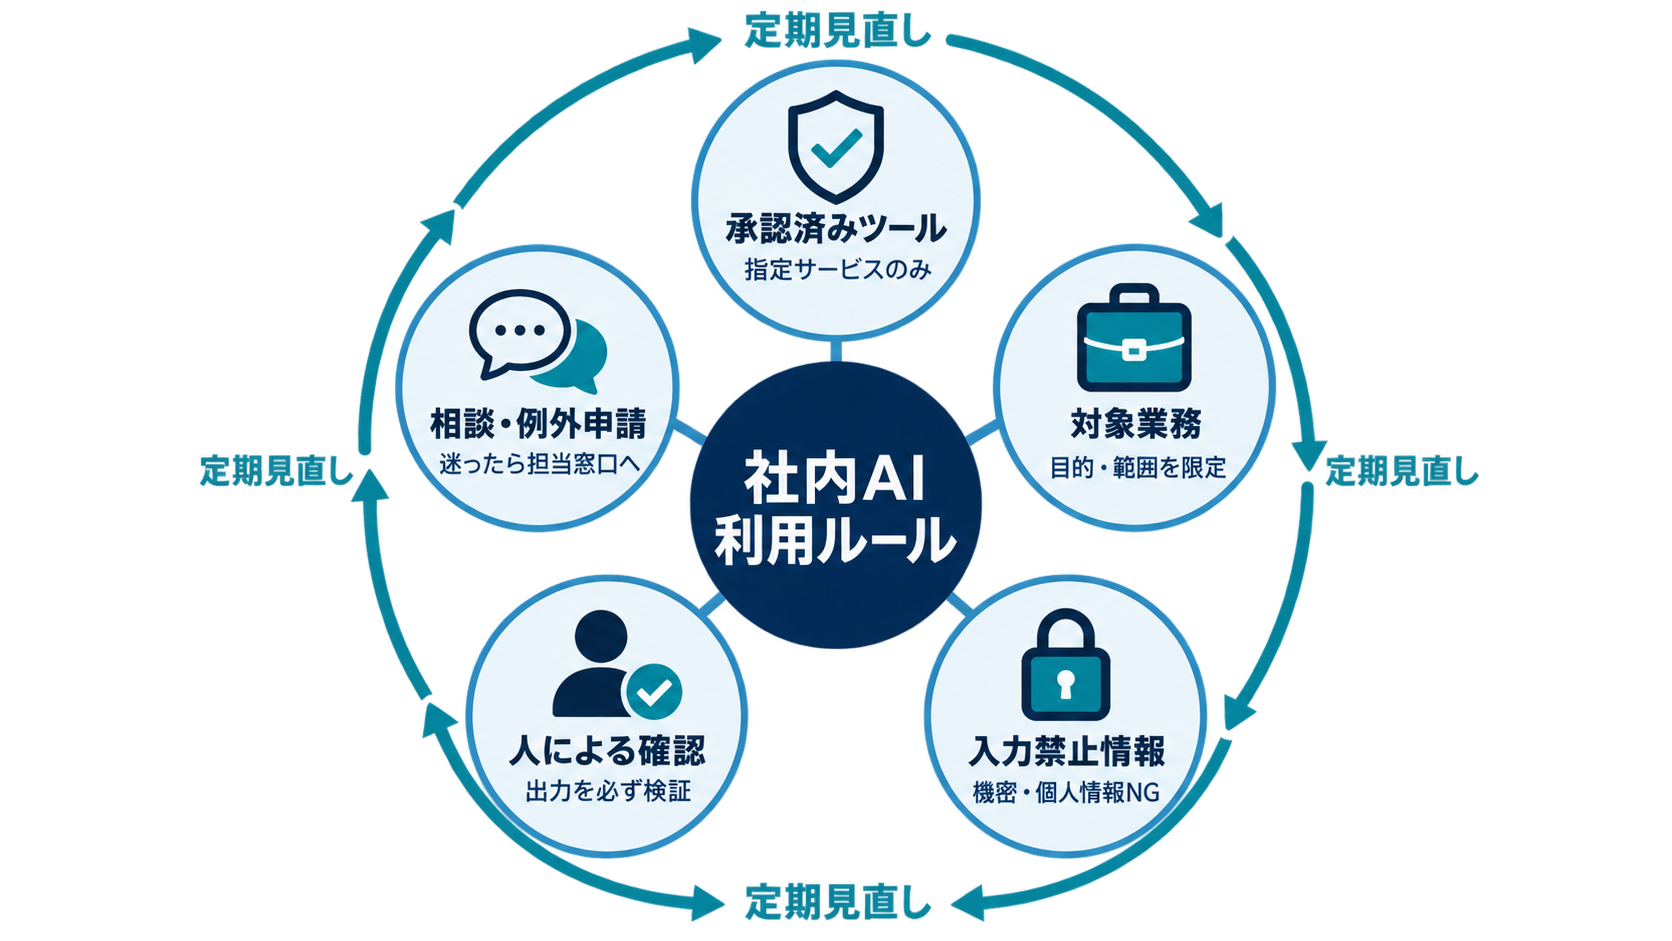
社内ルールが数十ページに及ぶと、必要な場面で参照されなくなります。初期段階では、従業員が数分で確認できる基本ルールと、管理担当者向けの確認表を分けると運用しやすくなります。従業員向けには、利用できるサービス、対象業務、入力禁止情報、生成物の確認責任、困ったときの連絡先をまとめます。重要なのは、AIの回答をそのまま社外へ出さないことです。生成AIは、文章として自然でも、事実と異なる内容や存在しない出典を示す場合があります。顧客向けメール、契約文書、価格情報、法務・税務・労務に関する説明など、誤りの影響が大きい成果物には人による確認を必須とします。著作権、商標、第三者の秘密情報が含まれていないかも確認対象です。責任の所在を曖昧にせず、「作成者が確認し、必要に応じて上長または専門担当者が承認する」と定めます。
ログの扱いも決めておきたい項目です。誰が、いつ、どの業務で、どの承認済みサービスを使ったかを記録すれば、問題発生時の調査や効果測定に役立ちます。ただし、入力内容を無制限に保存すると、ログ自体が機密情報の集積場所になります。記録する項目、閲覧できる人、保存期間、削除方法を定め、必要以上の情報を残さない設計が求められます。
例外申請の道を閉ざさないことも、シャドーAI対策になります。承認済みツールで対応できない業務があれば、利用目的、扱う情報、期待する効果、候補サービスを申請できるようにします。却下する場合は「危険だから」だけで終わらせず、匿名化すれば試せるのか、別の承認済みツールなら可能なのかを返します。現場からの相談をルール違反の発見機会として扱うのではなく、ルールを現実に合わせて更新する材料として受け止める姿勢が定着を左右します。
ルールは半年に一度などの定期見直しに加え、サービスの規約変更、重大な事故、新機能の追加があった際にも更新します。生成AIの機能やデータの取り扱いは変化するため、一度作った規程を固定化すると実態から離れてしまいます。改定履歴と変更理由を残し、従業員には変更点を短く伝える運用が適しています。
承認フローは安全性と処理速度を両立させる
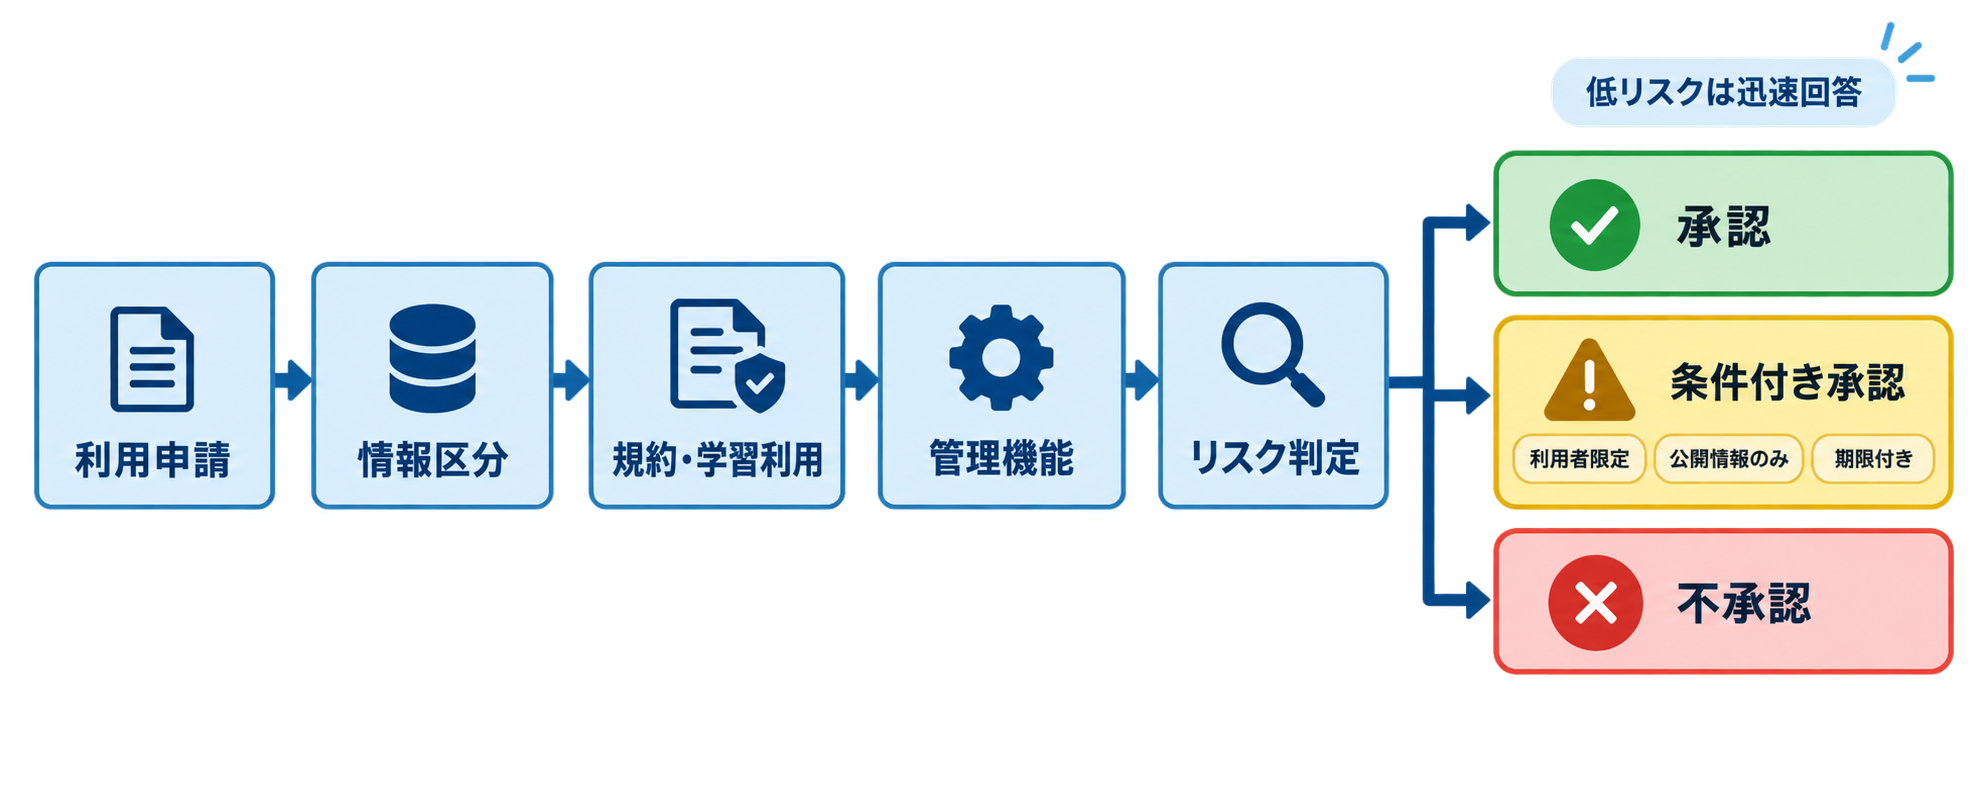
新しいAIサービスの利用申請に数週間かかれば、現場は待ちきれず、個人アカウントで試したくなります。読売新聞は、AIサービスの利用規約、プライバシーポリシー、セキュリティー認証などを分析してリスクを判定する仕組みを導入し、承認時間の短縮によって無断利用の防止を図る企業事例を報じています(出典: 読売新聞)。中小企業が同等のシステムを自社開発する必要はありませんが、「申請を早く返すこともセキュリティー対策になる」という考え方は参考になります。申請時には、サービス名、提供会社、利用目的、利用者、入力予定の情報、外部連携の有無、無料版か法人契約かを確認します。管理担当者は、入力データがモデルの学習に使われるか、履歴を保存しない設定があるか、データの保存場所と期間、管理者によるアカウント制御、退職時の利用停止、監査ログ、第三者認証の状況などを調べます。規約が曖昧なサービスや、事業者向けの管理機能が不足する無料版は、機密性のある業務には使わない判断が妥当です。
判定は「承認」「条件付き承認」「不承認」の三つに分けると処理しやすくなります。条件付き承認には、公開情報だけを扱う、対象者を限定する、外部連携を無効にする、一定期間だけ試すといった制約を付けます。低リスクの申請は担当者が即日で判断し、高リスク案件だけを経営者や外部専門家へ回す方式なら、少人数でも滞留を抑えられるでしょう。
責任者は必ずしもAIの専門家である必要はありません。経営判断ができる人、情報システムを理解する人、実際の業務を知る人の三つの視点がそろうようにします。社内に情報セキュリティーの担当者がいない場合は、地域金融機関、商工団体、IT支援事業者などが開催する事業者向けセミナーを、基礎知識や相談先を得る入口として活用できます。ただし、一般的な説明を聞くだけで終わらせず、自社で扱う情報と候補サービスを持ち帰って評価することが必要です。
申請台帳には、判断日、判断理由、付与した条件、次回確認日を残します。承認済みサービスの一覧は従業員がすぐ見つけられる場所に掲示し、似た名称の非公式サービスと区別できるよう、正しいURLやログイン方法も示します。
少人数の試験導入で効果と危険を同時に測る
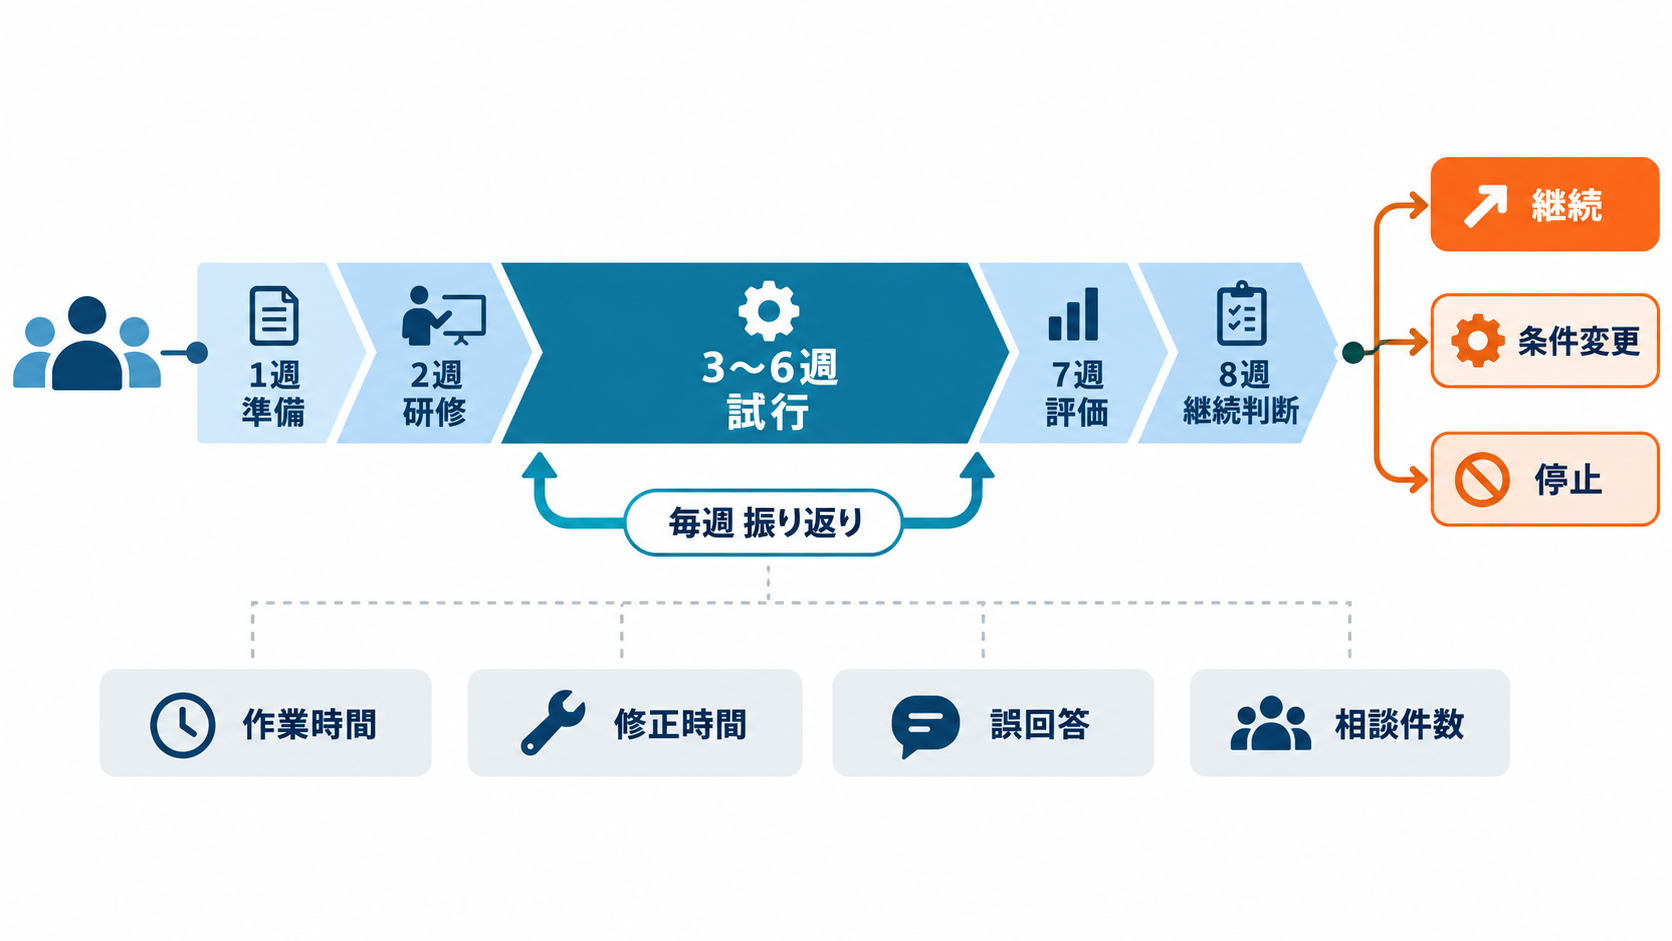
生成AIを全社へ一斉導入すると、用途が曖昧なままアカウント費用だけが増えたり、問い合わせが管理担当者へ集中したりします。試験導入では、三人から十人程度の小さなチームを選び、四週間から八週間ほど運用する方法が考えられます。参加者には、新しいツールを試す意欲だけでなく、業務内容を記録し、問題点を率直に報告できる人を含めます。対象業務は、効果を測りやすく、誤りが起きても人が修正できるものから選びます。公開情報を使った文章の下書き、社内会議の議題整理、定型メールの推敲、アイデア出し、表計算式の説明などが候補です。顧客への自動回答、人事評価、融資や採用の判断、契約書の確定といった影響の大きい業務は、初回の実験から外すほうが安全です。
開始前に、現状の作業時間と品質を記録します。導入後は、作業時間が何分減ったか、修正に何分かかったか、生成物を採用できた割合、事実誤認の件数、入力判断に迷った回数を測ります。単に利用回数を見るだけでは、業務への効果は分かりません。たとえば、下書き時間が20分短縮されても、誤りの確認に30分増えたなら、その用途や指示方法を見直す必要があります。
毎週15分程度の振り返りを設け、「役立った指示」「期待外れだった回答」「入力をためらった情報」「ルールで判断できなかった場面」を共有します。失敗を隠さず集めるため、試験期間中の善意の報告を処罰目的で扱わないことも明確にします。ただし、意図的な無断利用や重大な規程違反まで免責するという意味ではありません。
試験終了時には、継続、条件変更、停止のいずれかを判断します。継続する場合も、いきなり全社開放せず、対象部署を一つずつ増やします。得られた指示文の例や確認手順は、社内向けの短い事例集にまとめると横展開しやすくなります。成功例だけでなく、「この用途では確認負担が増えた」という記録も、無駄な導入を避ける資産になります。
AI導入の成果を左右する社内データの整備
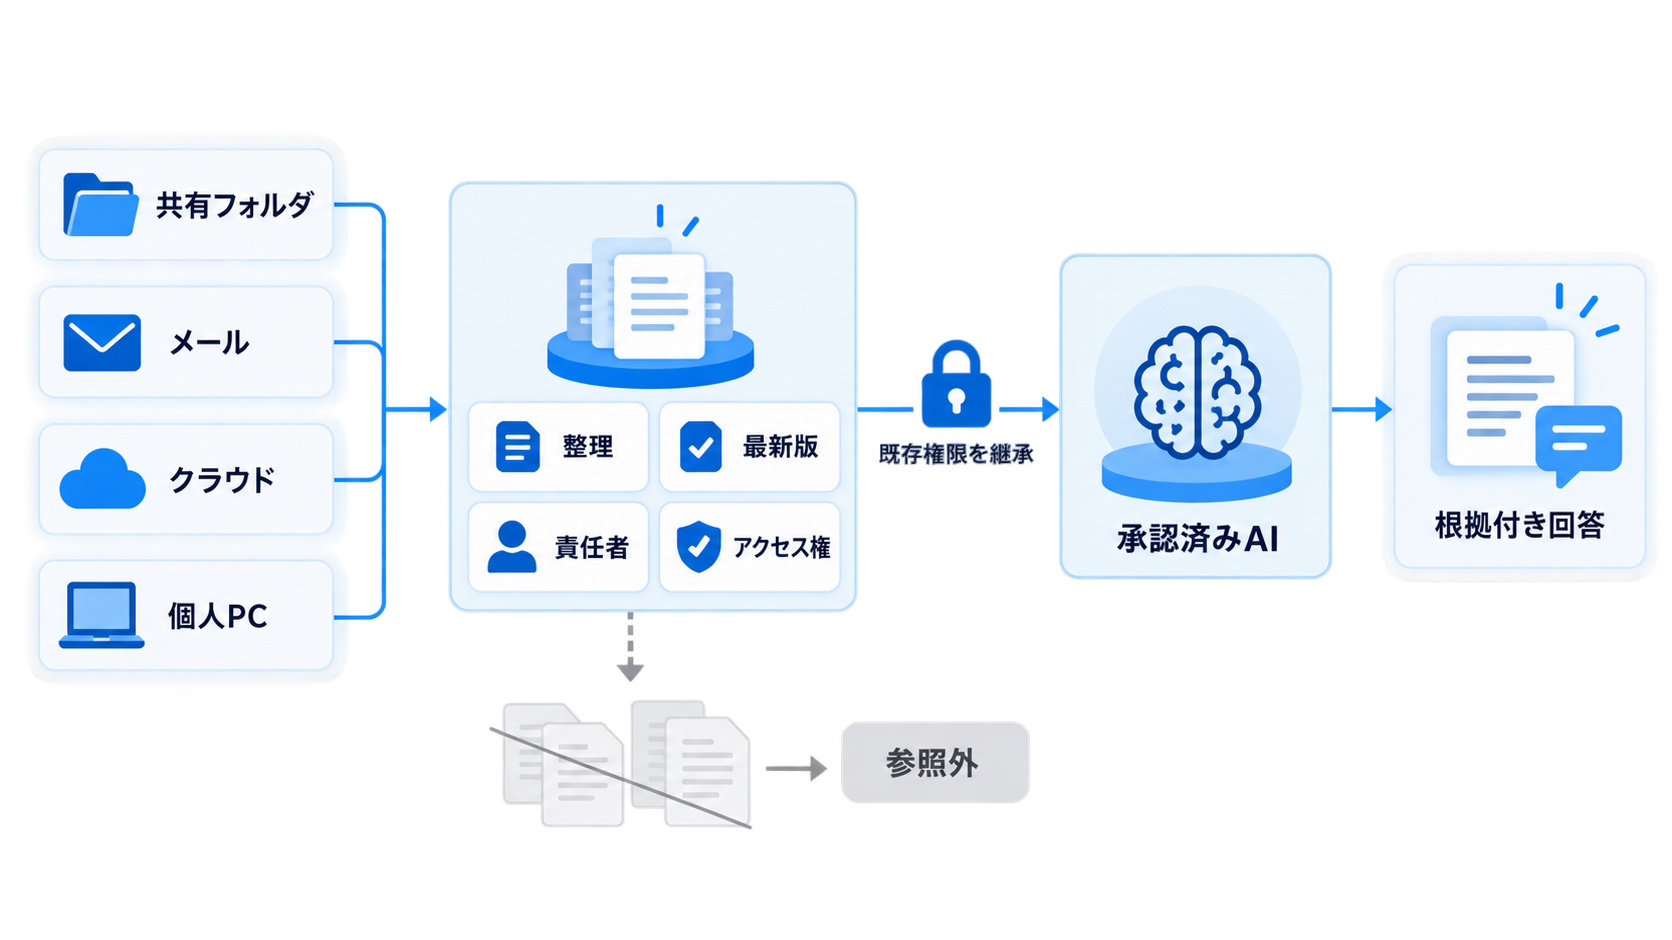
生成AIの利用が進むと、次に問題になるのは情報漏えいだけではありません。社内ファイルが個人のパソコン、共有フォルダ、メール、クラウドストレージへ分散していると、AIが参照すべき最新情報を特定できず、古い規程や重複資料を基に回答する恐れがあります。AI活用の成否には、導入前の課題整理とデータ管理が関係し、全社展開ではコストとセキュリティーの両立が課題になると報じられています(出典: ITmedia エンタープライズ)。高機能な検索連携や社内AIを購入する前に、重要文書の所在を確認します。規程、商品情報、価格表、業務手順書、契約書のひな型について、管理責任者、最新版、更新日、公開範囲を整理します。同じ名称のファイルが複数ある場合は、正式版を一つに定め、古い版は参照対象から外します。アクセス権も点検し、従来閲覧できなかった情報がAI経由で見えてしまわないようにします。
AIへ社内資料を検索させる仕組みでは、「AIが新たな権限を与えるのではなく、利用者が元から閲覧できる資料だけを参照する」という設計が基本です。部署別のアクセス制御、退職・異動時の権限更新、回答が参照した文書の表示、利用ログの取得を確認します。回答に根拠文書へのリンクが付けば、利用者は原文を確認しやすくなりますが、リンクがあるだけで正確性が保証されるわけではありません。文書自体が古ければ、回答も古くなります。
費用対効果を見る際は、ライセンス料だけでなく、データ整理、設定、教育、問い合わせ対応、監査、更新にかかる時間も含めます。逆に、削減効果には作業時間だけでなく、検索時間の短縮、引き継ぎの容易さ、回答品質のばらつき低減も含められます。数値化しにくい効果は、具体的な業務場面とともに記録すると、経営判断の材料になるでしょう。
社内データの整備は地味に見えますが、生成AIを入れ替えても残る基盤です。最初は全部署の資料を対象にせず、試験導入で使う一つの業務領域に絞り、正しい資料をすぐ見つけられる状態を作ります。その過程で不要な重複やアクセス権の不備も見つかり、AI以外の日常業務にも改善が及びます。
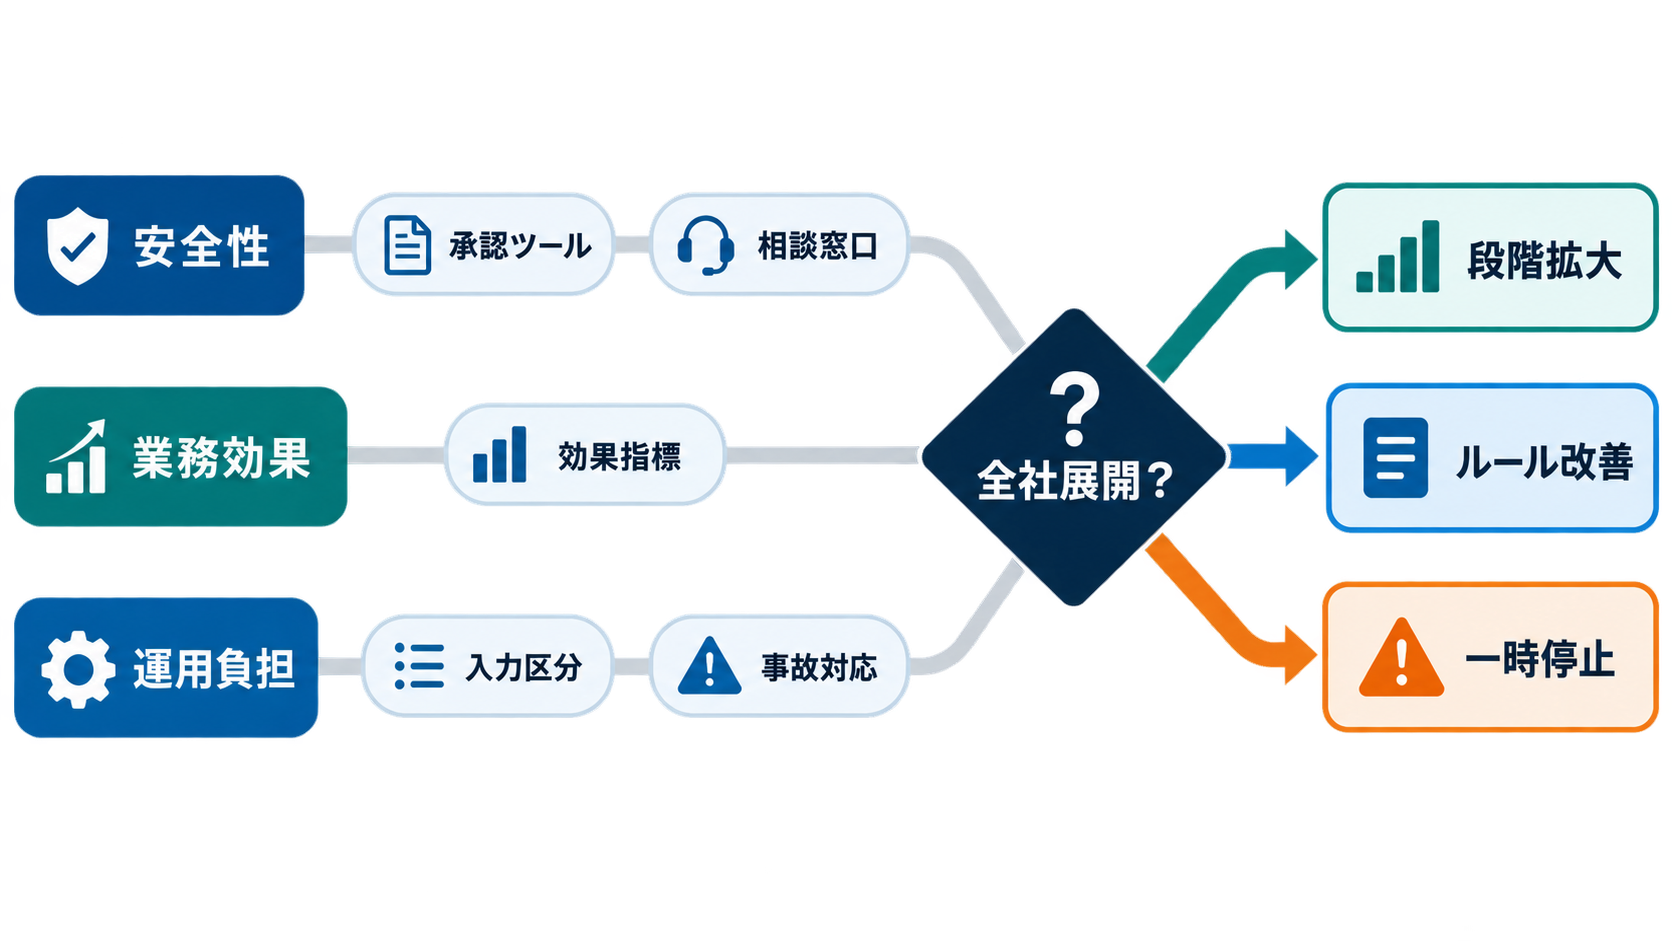
全社展開の判断は「使った人数」より管理可能性で決める
試験導入後に確認すべきなのは、利用者が楽しんでいるかどうかだけではありません。安全性、業務効果、運用負担の三つが許容範囲に収まっているかを見ます。入力禁止情報の誤投入が発生していないか、AIの誤回答を人が発見できたか、管理担当者が申請や問い合わせへ無理なく対応できたかを点検します。問題が見つかった場合は、利用者の注意不足だけに原因を求めず、ルールの曖昧さや承認の遅さも調べます。全社展開へ進む目安として、承認済みツールが明示されていること、入力情報の区分が理解されていること、問い合わせ先が機能していること、事故時の初動が決まっていること、効果を測る指標があることが挙げられます。事故時には、利用停止、管理者への連絡、入力内容と影響範囲の確認、サービス提供会社への照会、取引先や関係機関への報告判断という流れを用意します。連絡先を含む一枚の手順書があれば、慌てた状況でも動きやすくなります。
経営者には、利用を許可するだけでなく、目的と優先順位を示す役割があります。「AIを使うこと」を目標にすると、利用回数を増やす活動へ傾きがちです。「提案書の初稿作成を短縮する」「問い合わせ分類の時間を減らす」など、解決したい業務課題を定めれば、導入を続けるかどうかも判断しやすくなります。現場には、AIを使わないほうが速く正確な業務も残るでしょう。
着手時に必要なのは、大規模な投資計画ではありません。経営者、管理担当者、現場担当者の三者で60分の打ち合わせを設け、自社で試したい業務を一つ、入力してはいけない情報を五種類、試験参加者を数人決めます。その後、候補サービスの規約と管理機能を確認し、期間を区切って試します。地域金融機関や商工団体のセミナーを利用する場合も、この三点を整理してから参加すれば、自社に引き寄せた質問ができます。
安全な生成AI活用は、完璧な規程を作ってから始まるものではありません。現場が守れる小さなルールを用意し、短い試験で迷いや失敗を集め、承認とデータ管理を改善していく取り組みです。最初の一歩として、従業員を責めずに現在の利用実態を確認し、会社として使える安全な選択肢を示すところから始めてはいかがでしょうか。