

2026/11/15
AIニュース
NVIDIAの経営危機が問う、生成AI企業の「人を通じた情報流出」への備え
この記事の要点
フアン氏の退任をめぐり、NVIDIAのセキュリティ部門が何を把握していたのかが問われています。確認された情報と未解明の点を分け、人を通じた情報収集のリスクや部門間連携の課題を整理します。日本企業には、経営層に関わる懸念も独立して判断できる報告経路の点検が求められます。
目次
フアン氏の退任で浮かぶ、セキュリティ部門への問い
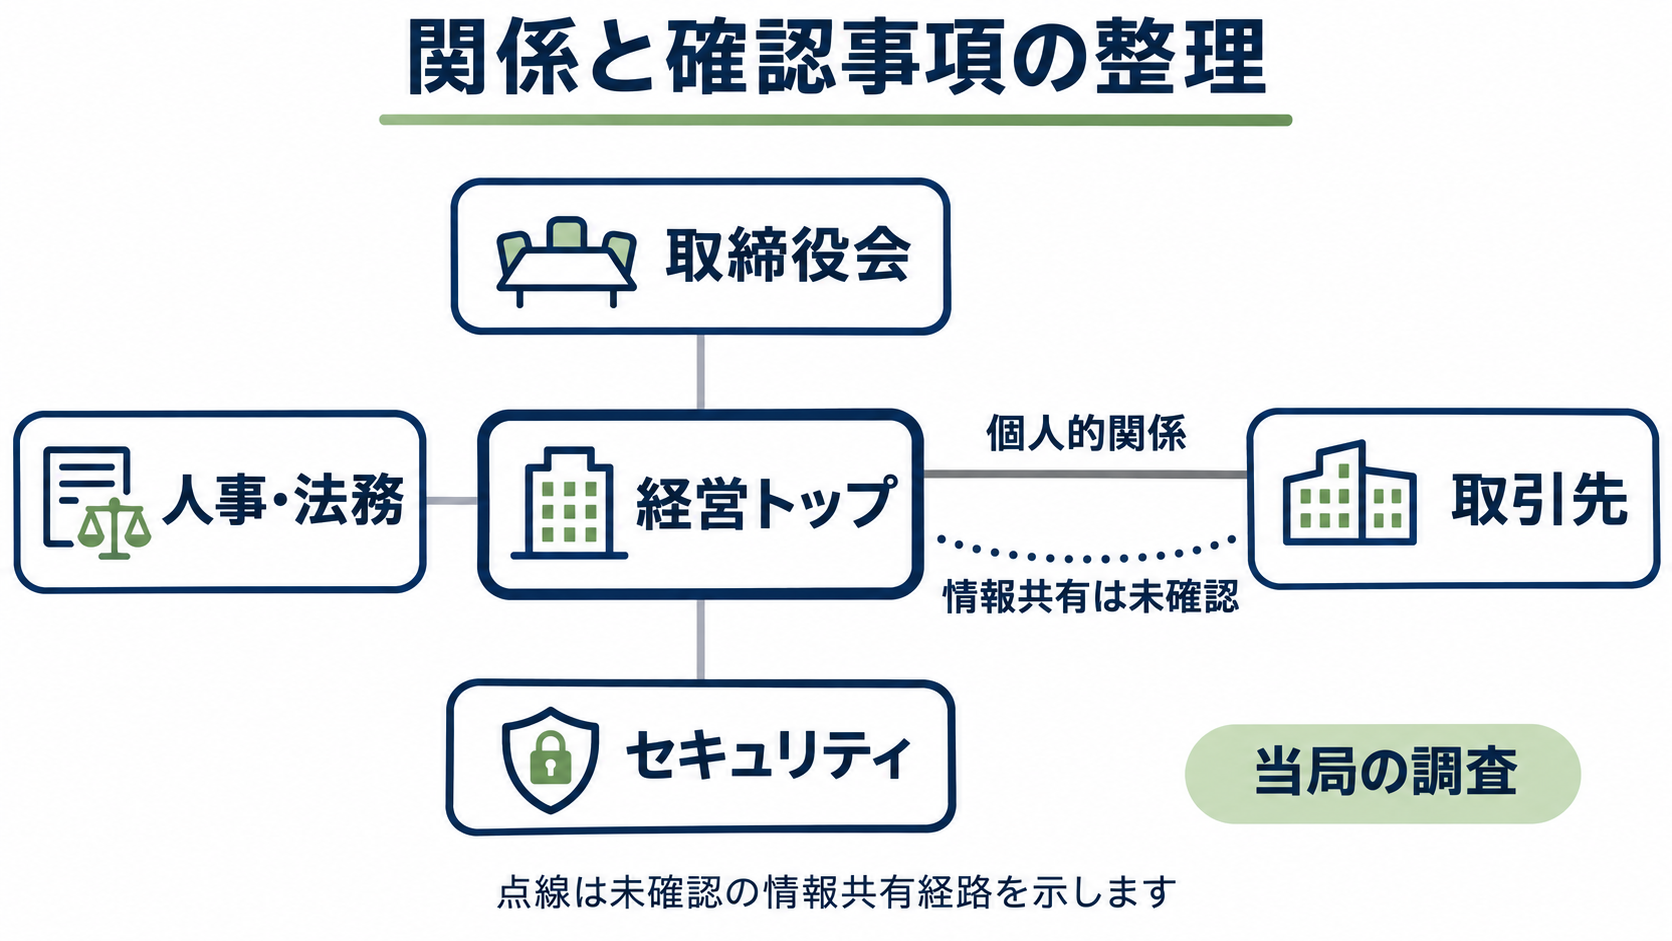
経営トップが取引先の幹部と個人的に親しい関係にあるとき、企業はどこからそれを安全保障上の問題として扱うべきでしょうか。NVIDIAで表面化した問題は、生成AIを支える半導体企業の守りが、システムへの不正侵入対策だけでは完結しないことを問いかけています。同社はジェンスン・フアン氏のCEO退任を発表しました。背景には、シンガポールのデータセンター企業Megaspeedの幹部との不倫関係をめぐる疑問や、NVIDIAの従業員との関係を伝える報道があります。
Megaspeedについては、NVIDIA製チップを中国へ迂回供給した疑いで米当局が調べていると報じられています。ただし、同社は不正行為を否定しています。個人的な関係の存在、取引先への捜査、機密情報の流出は、それぞれ別に検証すべき事項です。これらを一つにつなぎ、情報漏えいや諜報活動が確認されたかのように受け止めるべきではありません。
TechCrunchが焦点を当てたのは、NVIDIAのセキュリティ部門が何を把握し、懸念を伝えられる立場にあったのかという点です。現時点では、同部門が関係を認識していたのか、社内で警告が出ていたのかは明らかになっていません。取締役会による独立調査と当局の調査が進むなかで、情報共有や意思決定の経緯が問われています。
生成AI関連企業にとって、この論点は経営者の私生活だけに収まりません。取引、輸出管理、経営判断に関する情報を持つ人物が、どのような接点を通じて外部から働きかけられるのかという企業統治の問題です。日本企業が考えるべきなのも、誰かの行動を推測することではなく、経営層に関わる懸念を組織として扱える仕組みがあるかという点でしょう。
セキュリティ責任者の交代と、不明な因果関係
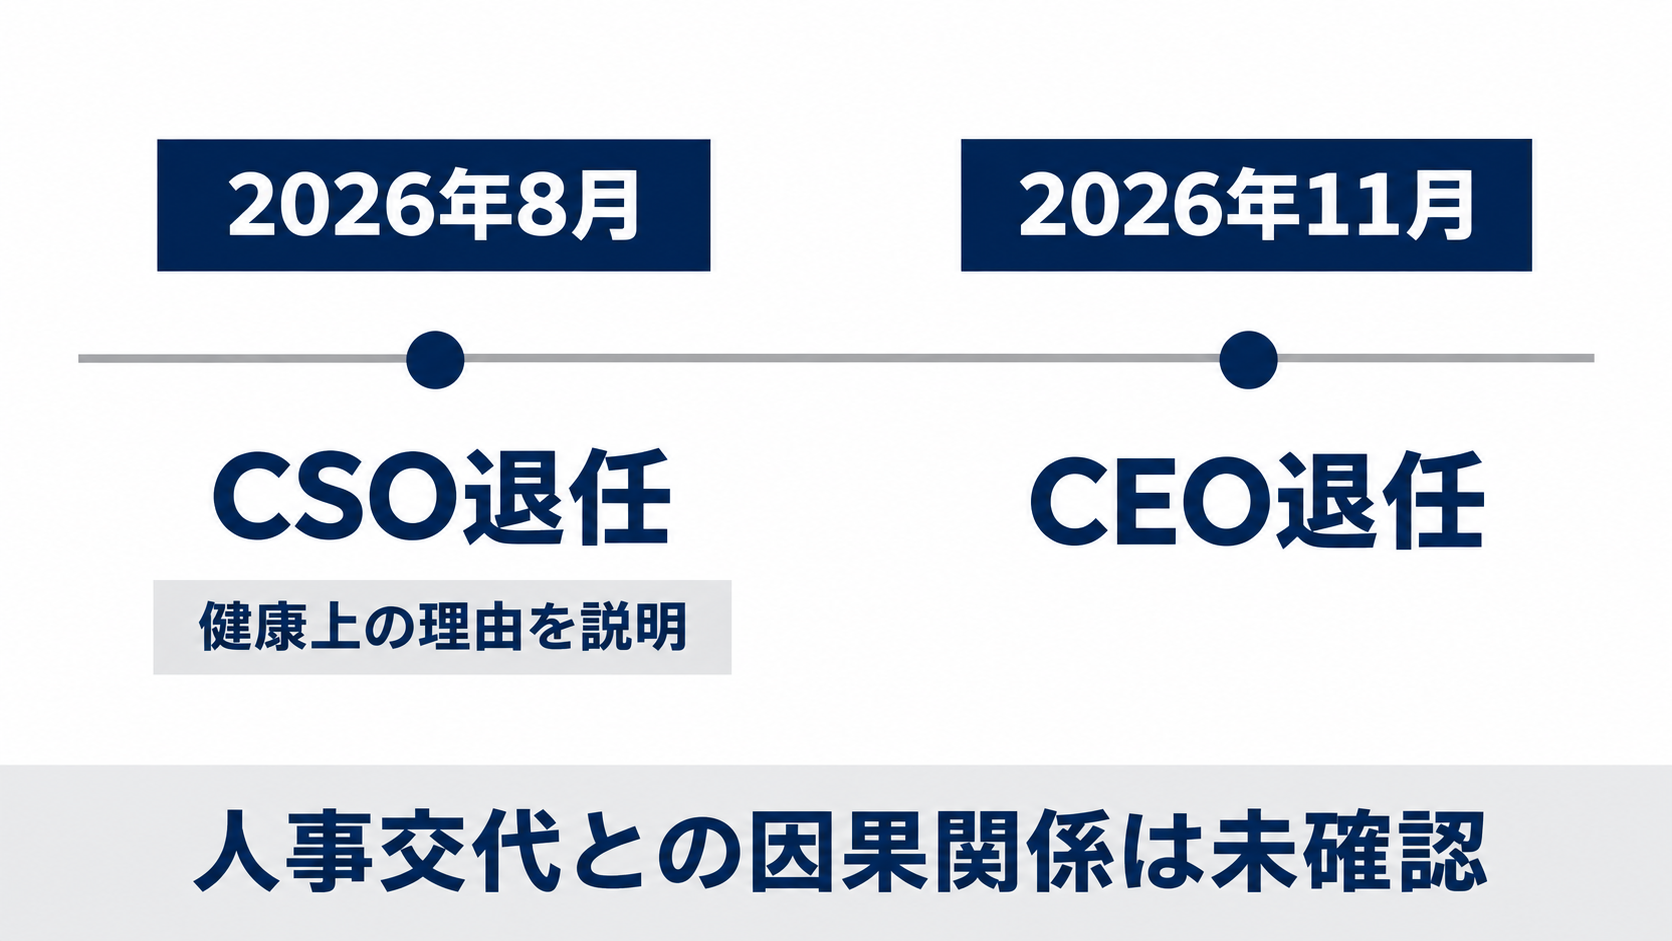
NVIDIAでは2026年8月、長年セキュリティに携わったデービッド・リーバー氏が退任していました。同氏は同社に計7年間在籍し、最高セキュリティ責任者であるCSOを4年間務めた人物です。退任時には、2年以上前に若年性パーキンソン病と診断されたことをLinkedInで明かし、家族と健康を優先する意向を説明していました。
後任のサシャ・ズジェラル氏は、米エネルギー大手ExxonMobilで17年間勤務し、その後Salesforceやサイバーセキュリティ企業ReversingLabsで経験を積んでいます。TechCrunchは両氏に移行の経緯やセキュリティ部門の認識を尋ねましたが、記事の公開時点では回答を得ていません。NVIDIAも、関連する質問には回答していないとしています。
ここで区別したいのは、出来事が近い時期に起きたことと、両者に因果関係があることです。公開情報には、責任者の交代とMegaspeedをめぐる問題を結びつける根拠はありません。リーバー氏が説明した健康上の事情を、別の理由に置き換えて解釈することも適切ではないでしょう。交代の時期だけから、特定の人物の責任や組織の意図を判断することはできません。
企業の実務という観点では、責任者が替わっても懸念事項を引き継げるかが検討の対象になります。たとえば、当局からの照会、取引先に関する調査、経営層に関わる相談が別々に管理されていると、担当者の交代時に全体像が見えにくくなる可能性があります。これはNVIDIAで実際に起きたと確認された問題ではなく、今回の経緯から考えられる一般的な管理上の論点です。引き継ぎ資料に案件名があるだけでなく、誰が判断を担い、何が未解決なのかまで記録されているかが問われます。
狙われるのは技術情報だけではありません
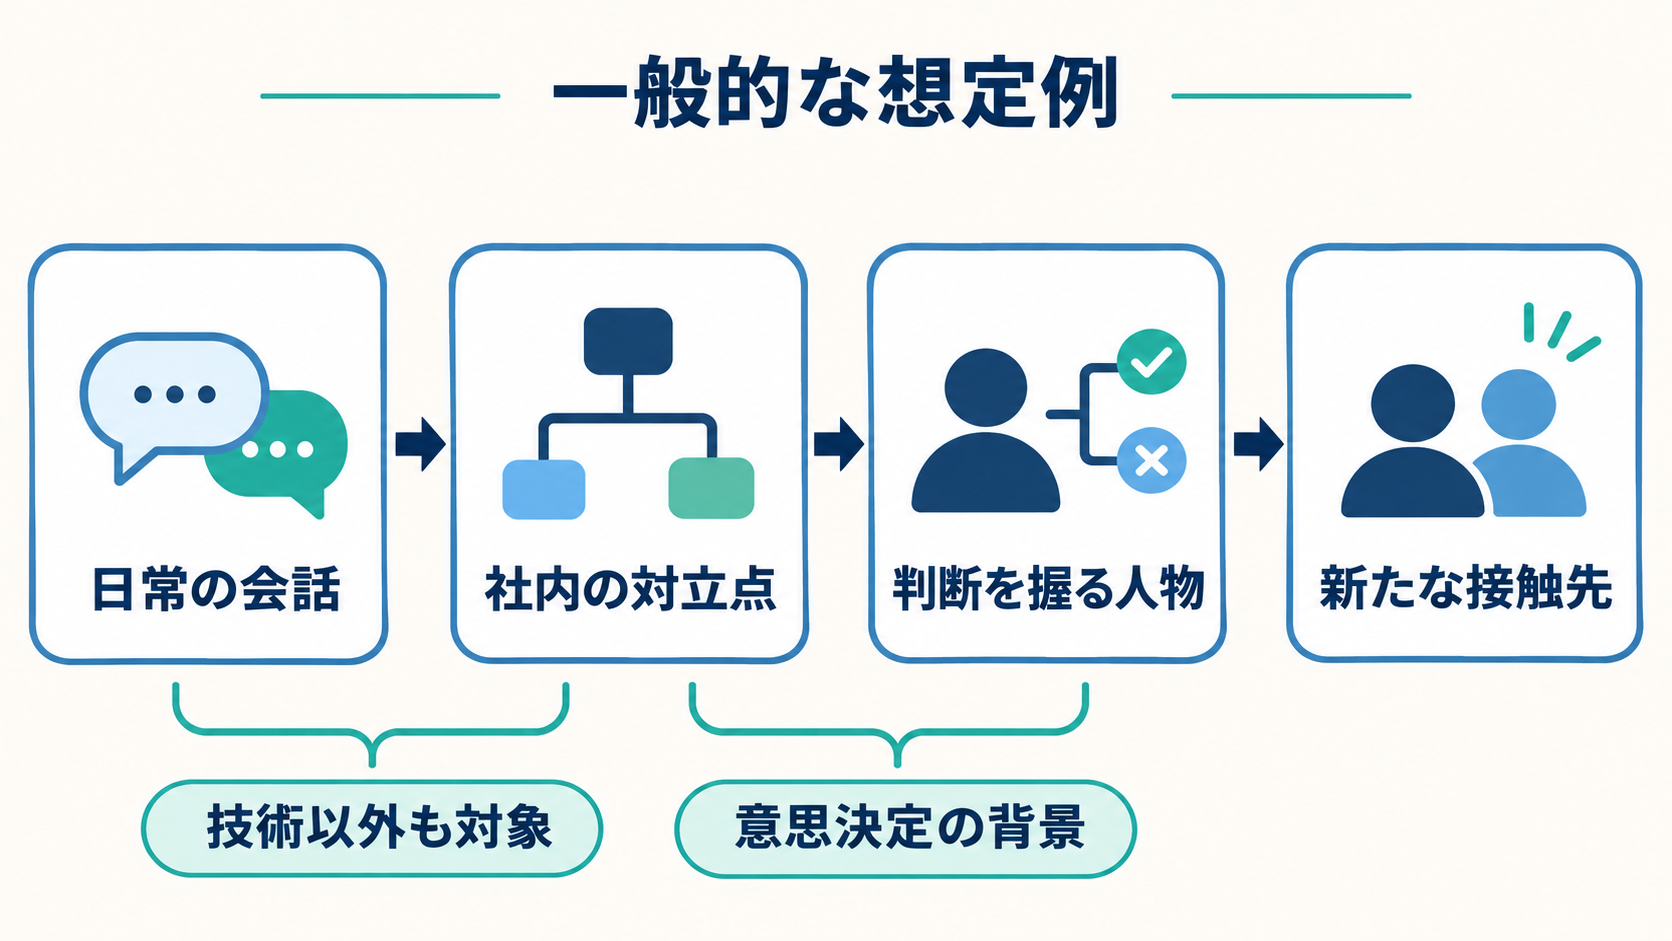
企業の情報流出というと、設計データの持ち出しやサーバーへの侵入を思い浮かべがちです。しかし、元情報機関幹部のニコラス・エフティミアデス氏は、日常的な会話を通じた情報収集の見つけにくさを指摘しています。同氏は企業のセキュリティ担当者を多数訓練してきた人物で、中国の諜報活動に関する著書もあります。今回の説明は専門家としての一般論であり、NVIDIAで具体的に何が起きたかを証明するものではありません。
同氏によると、外国の情報機関が求める情報は、技術そのものに限りません。輸出ルールの変更を誰が推進し、誰が反対しているのかといった、政策や意思決定に関する情報も対象になります。機密文書を渡さなくても、会話から社内の力関係や交渉の障害が伝わる場合があるという見方です。
エフティミアデス氏は仮の例として、CEOが取締役会との対立を口にする場面を挙げています。その話を聞いた相手は、計画を止めている人物が誰なのかを探り、別の接触経路や情報収集の対象を見つけられるかもしれません。これはフアン氏に関する具体的な証言ではなく、一つの会話が別の人物への働きかけにつながる仕組みの説明です。
この考え方に立つと、守る対象はファイルだけでなく、経営判断の背景にも広がります。日本企業でも、提携交渉の優先順位、投資案件の反対理由、社内で承認を握る人物などは、外部にとって価値を持ち得る情報でしょう。すべての雑談を監視するという発想では、現実的な運用につながりません。経営層や海外事業の担当者が、何を話すと誰の立場や判断が伝わるのかを理解することが、教育の具体的な出発点になります。
人事・法務・取締役会の間に生まれる情報の隙間
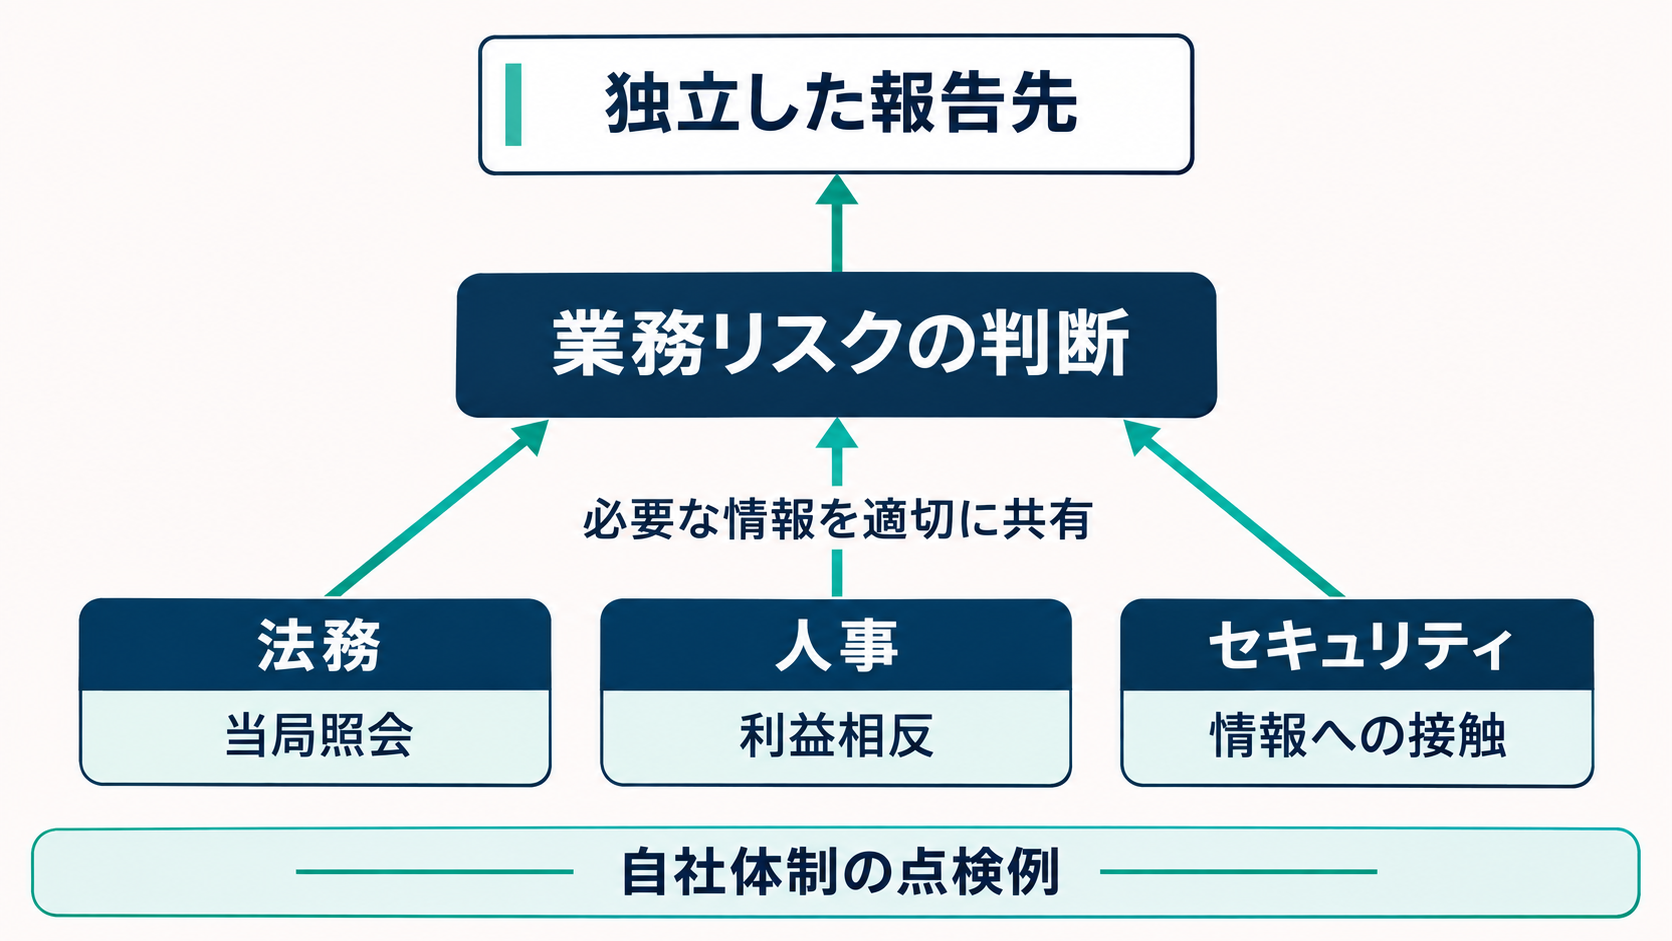
経営者と従業員の関係は、通常、人事、法務、取締役会が扱う問題です。職務上の上下関係や利益相反をどう管理するかが中心になるためです。ところが、その相手が当局の調査対象となっている取引先の幹部であれば、検討すべき範囲は変わります。個人的な関係と業務上の情報への接触が重なることで、セキュリティ部門にも判断材料が必要になる可能性があります。
TechCrunchが紹介したニューヨーク・タイムズの報道によると、NVIDIAの法務トップは1年以上前から、Megaspeedに関する当局の調査に対応していました。NVIDIAは、当局とは日常的に連絡を取っていると説明しています。従業員との関係に関する報道も踏まえると、社内の一部には個別の事情を知る人がいたと考えられます。ただし、それらの情報がセキュリティ部門に届いたかは不明です。
この状況から直ちに、社内連携が機能していなかったと断定することはできません。公開されていない対応があった可能性もあります。企業が自社の体制を点検するなら、部門ごとの担当範囲を確認するだけでなく、複数の領域にまたがる案件を誰が統合して判断するのかまで見ておく必要があるでしょう。
たとえば、取引先に関する法務の懸念と、経営者に関する人事上の相談が別々に届いた場合、両方を確認できる立場が定まっているでしょうか。本人が経営トップである場合には、通常の指揮命令系統だけでは報告しにくい場面も考えられます。独立性のある報告先や、共有する情報の範囲を決めておくことが実務上の論点になります。個人情報を広く集めることよりも、業務への影響を判断するために必要な情報を、適切な相手へ届ける設計が求められます。
予算と端末対策だけでは埋まらない守り
セキュリティ部門が懸念を把握していても、対応に必要な権限や資源があるとは限りません。エフティミアデス氏は一般論として、売上を直接生まないセキュリティ部門では予算が不足しやすく、経営者が法令順守に必要な最低限の支出しか認めない場合があると指摘しています。これはNVIDIAの予算状況についての説明ではありませんが、企業が対策を考える際の制約を示しています。
企業調査会社Interfor InternationalのCEO、ドン・アビブ氏らも、施設の保護、サイバー攻撃の防止、物理的な脅威への対応に偏った守りを問題視しています。両氏が注意を促しているのは、外国の情報機関による役員や従業員への働きかけ、不審な取引関係、利益相反、信頼関係を利用した情報収集です。内部脅威という言葉も、従業員が意図的に不正をする場合だけに限定して理解すべきではないでしょう。
技術面では、エフティミアデス氏は偽の携帯電話基地局として動作するIMSIキャッチャーにも言及しています。近くの携帯電話を接続させる装置ですが、フアン氏に対して使われたかどうかは分かっていません。装置の存在を知ることと、今回の事案で利用されたと判断することは別です。具体的な攻撃手段を、証拠なしに当てはめない姿勢が必要になります。
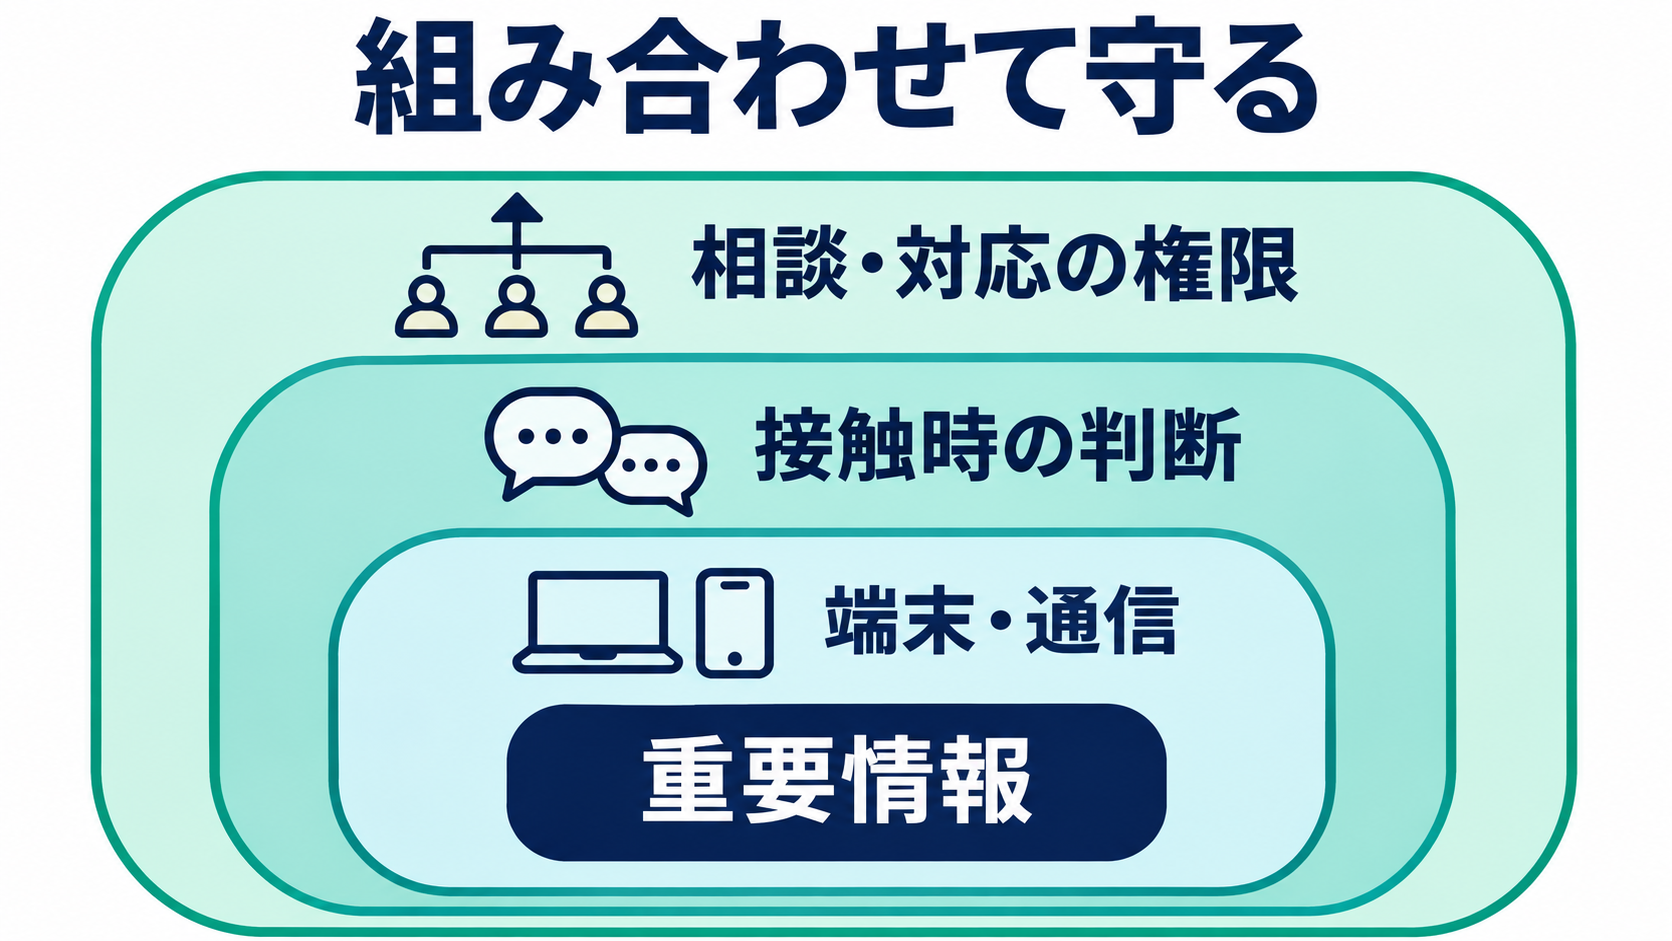
端末の防御を強めても、対面の会話で本人が話す内容までは制御できません。逆に、注意喚起や研修だけで通信や端末の弱点がなくなるわけでもありません。企業が検討すべきなのは、技術対策、接触時の判断、相談経路をどう組み合わせるかです。対策製品を追加する前に、検知した懸念を誰が受け取り、経営者自身に関わる問題でも対応を始められるかを確かめることが、投資の優先順位を考える手掛かりになります。
日本企業が確認したい、経営層にも届く報告経路
生成AIの開発や利用に関わる日本企業にとって、今回の問題を海外半導体企業だけの特殊な出来事として扱う必要はありません。自社が保有する技術の規模にかかわらず、提携先、顧客、投資家との関係を通じて、事業計画や意思決定の背景が外部へ伝わる場面は考えられます。ただし、海外企業との取引や個人的な交流そのものを、不正の兆候とみなすことは適切ではないでしょう。
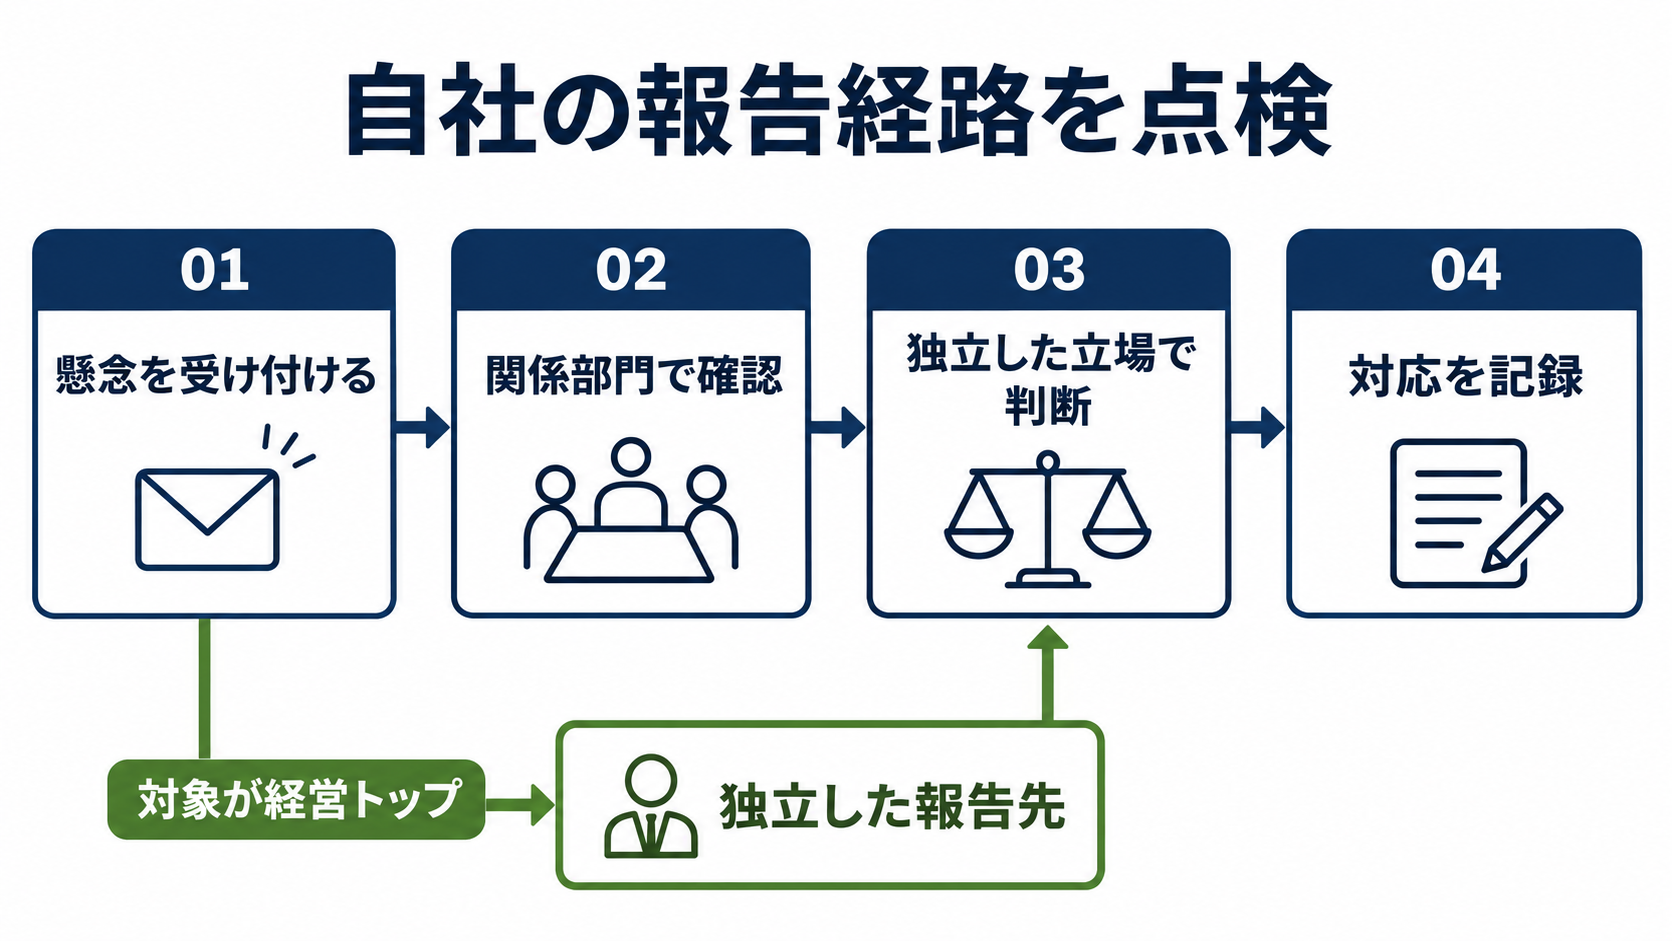
点検の対象にしたいのは、人の属性ではなく、情報への接触と判断の手順です。どの役職が重要情報を持ち、どのような外部接点があり、懸念が生じたときに誰へ相談するのかを整理します。その際、経営層だけが例外になっていないかも確認が必要です。制度が存在しても、トップに関わる相談は受け付けられないという運用であれば、問題の発見や対応が遅れる可能性があります。
実務では、架空の案件を一つ設定して報告経路をたどる方法が考えられます。たとえば、重要な取引先への当局照会が届き、その取引先の幹部と自社役員に個人的な関係があると分かった場合です。法務、人事、セキュリティの誰が情報を受け、何を共有し、誰が取締役会への報告を判断するのかを確認します。この場面設定は自社の手順を検証するための例であり、NVIDIAの社内対応を再現するものではありません。
NVIDIAについては、セキュリティ部門が何を知り、どこまで行動できたのか、なお明らかになっていない部分があります。日本企業が調査結果を待たずにできることは、自社で同じ種類の相談が起きた場合の担当者を具体的に挙げてみることです。担当部署の名前だけで終わらせず、経営トップに関わる懸念を誰が独立して判断できるのかまで確かめてください。その答えが曖昧なら、報告経路を整えるところから着手できます。