

2026/11/10
AIニュース
ニューヨーク州、2027年から大手AI開発企業への監督を本格化へ 日本企業が確認したい安全情報
この記事の要点
ニューヨーク州は大手の先端AI開発企業向け登録受付を開始し、2027年からRAISE Actに基づく安全対策の公開や重大インシデントの72時間以内の報告を求めます。監督体制と他州の制度の違いを整理し、日本企業がAI調達時に確認したい公開資料や連絡経路を解説します。
目次
登録受付が始まり、AIの安全対策が監督対象へ
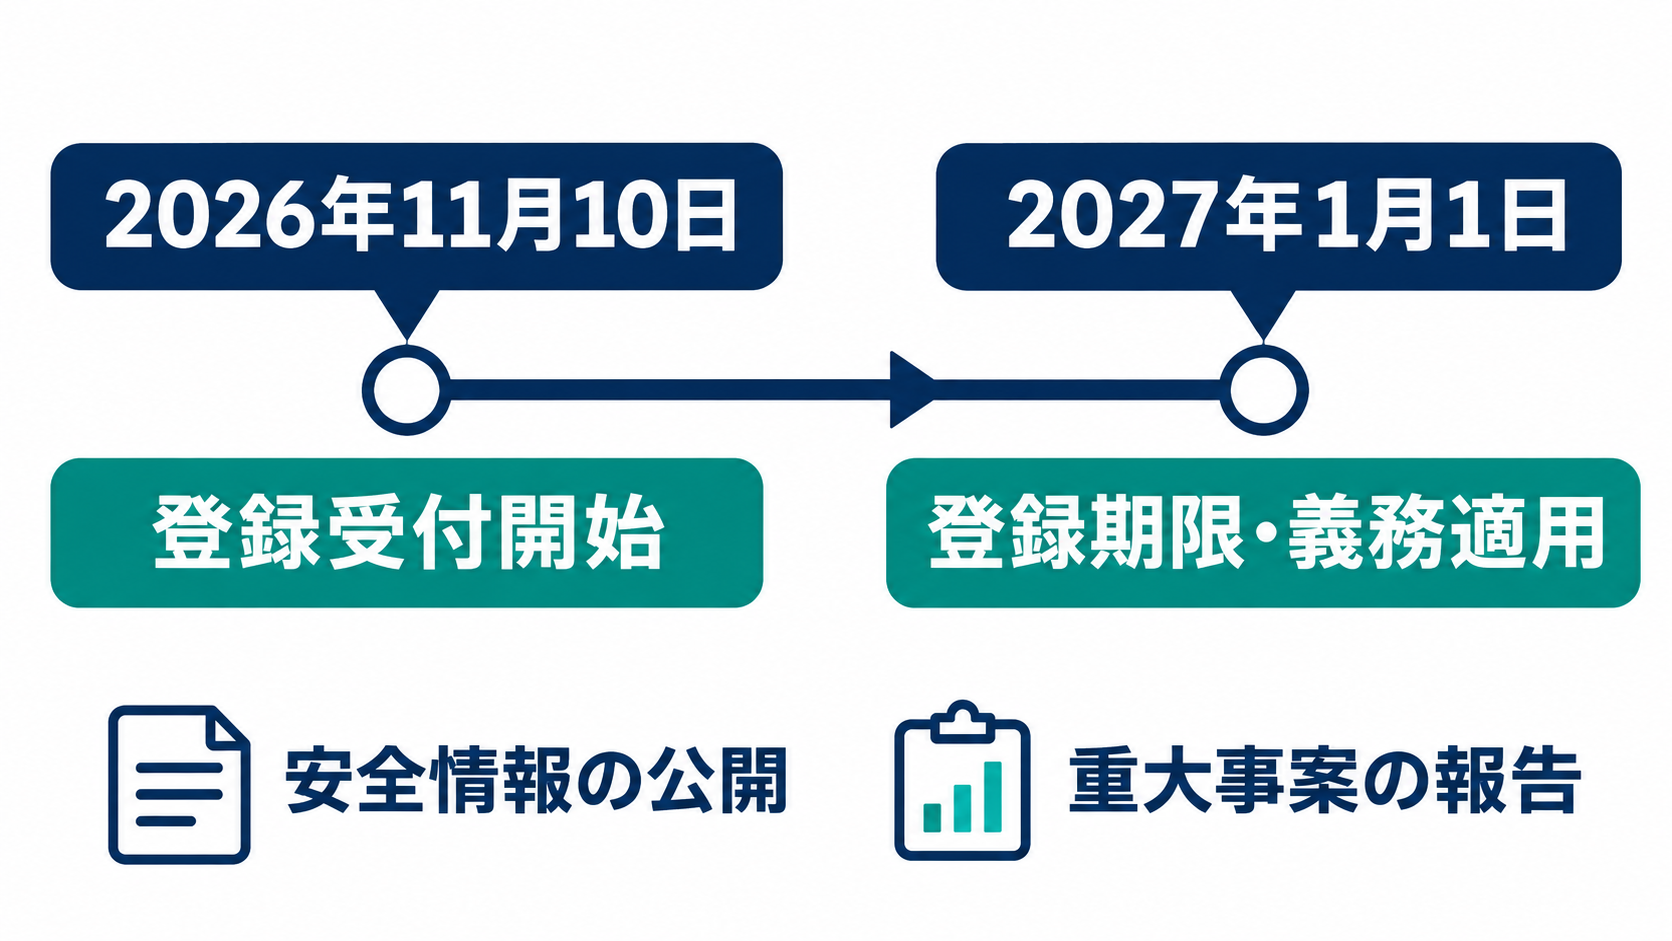
生成AIの導入先を選ぶとき、回答の精度や利用料金に加え、開発企業が安全上の問題をどう把握し、説明するかを確認する必要が出てきています。米ニューヨーク州は2026年11月10日、大手の先端AI開発企業向けに登録ポータルを開設しました。OpenAIや、対話型AI「Claude」を開発するAnthropicなどは、2027年1月1日までに登録することが求められます。
背景にあるのは、2027年の年初から適用されるAIの安全性と透明性に関する法律「RAISE Act」です。対象となる大手開発企業には、安全対策の枠組みの公開、重大な安全上のインシデントの報告、モデルの透明性に関する報告書の公表が義務づけられます。登録受付の開始は、制度の運用に向けた具体的な準備段階に当たります。
企業のAI調達という視点では、注目点は登録の有無だけではありません。開発企業が何を危険と捉え、どのような対策を取り、問題が生じた際にどう報告するかについて、外部から確認できる情報が増える可能性があります。性能比較では見えにくかった運用上の姿勢も、取引先を評価する材料になるでしょう。
ただし、登録や報告の制度があることと、個々のAI製品の安全性が保証されることは別の話です。導入企業には、公開資料から確認できる内容と、自社の用途に合わせて検証すべき内容を区別する視点が求められます。今回の動きを、製品に一律の安心を与える仕組みとして受け取るのは適切ではありません。
安全方針の公開と「72時間以内」の報告義務
RAISE Actで中心となるのは、年間売上高が5億ドルを超える大手の先端AI開発企業に対する義務です。ここでいう先端AIは、業界で「フロンティアAI」と呼ばれる、能力の最前線に位置するモデルを指す表現です。あらゆるAI利用企業が同じ義務を負うという意味ではなく、記事で示されている主な対象は、そのようなモデルを開発する大手企業です。
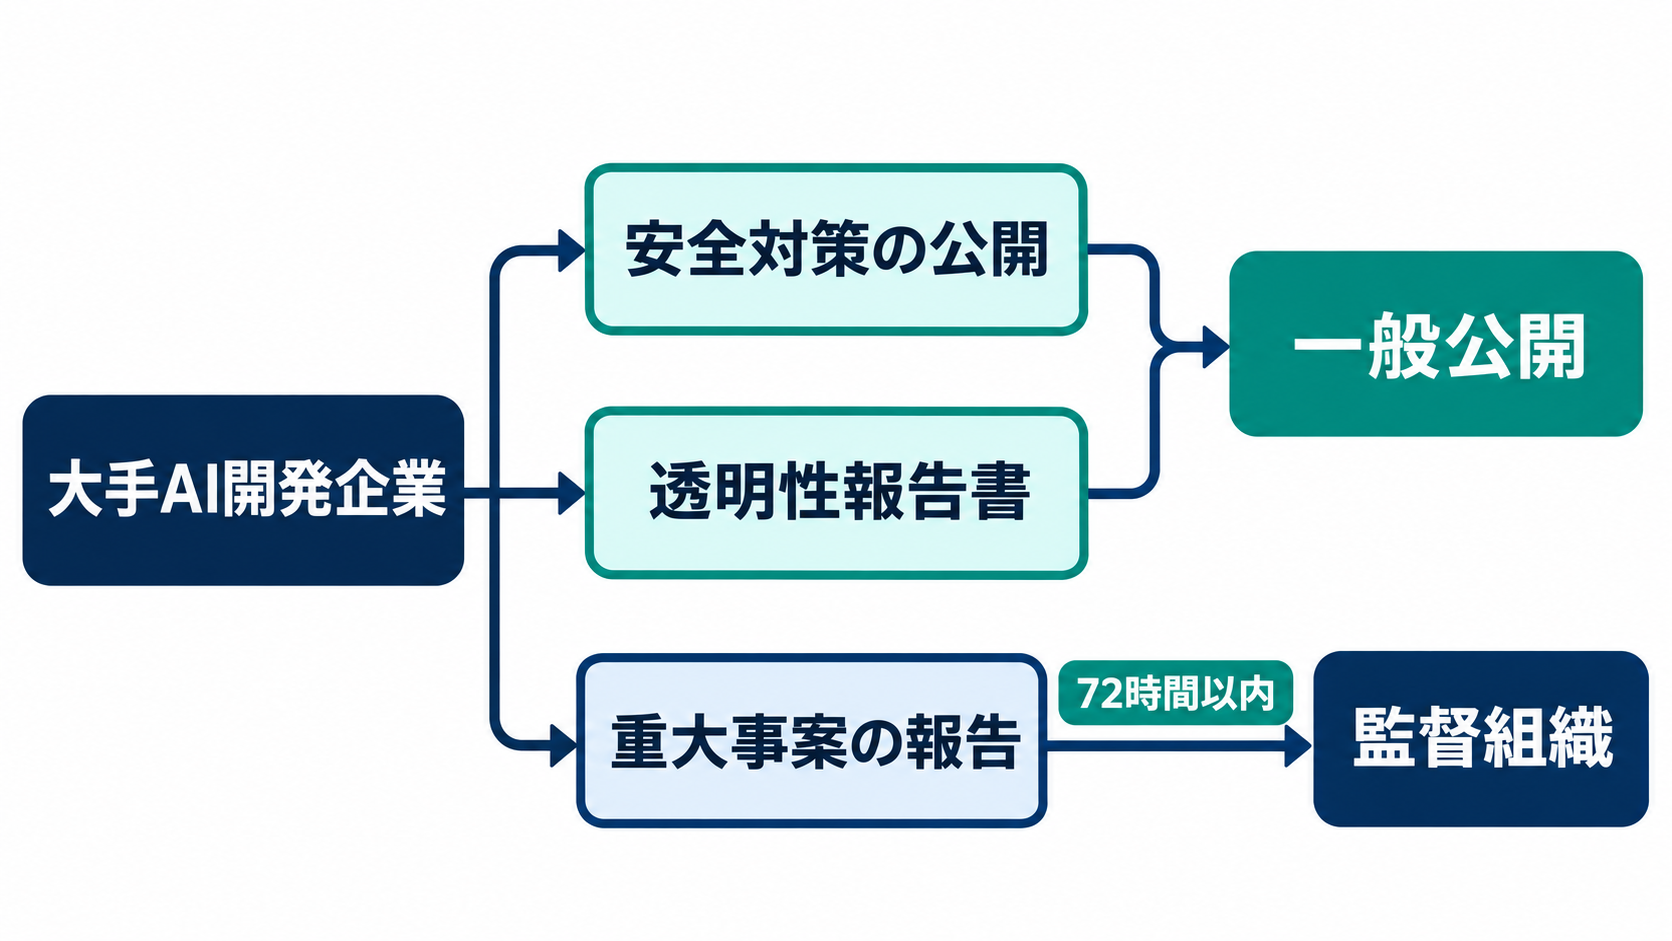
対象企業は、自社のウェブサイトで安全対策の枠組みを公開し、重大な安全上のインシデントを72時間以内に報告する必要があります。モデルの透明性に関する報告書の公表も求められます。ニューヨーク州金融サービス局も、安全・透明性の枠組みの公開と、監督組織への72時間以内の報告を説明しています。州金融サービス局の発表
この三つは、役割が異なります。安全対策の枠組みは、開発企業がどのような考え方でリスクを管理するかを示すものです。透明性に関する報告書は、モデルを外部から理解するための情報となります。インシデント報告は、実際に重大な問題が起きた際の対応に関わります。平時の説明と問題発生時の行動を、合わせて確認する構造と捉えられるでしょう。
72時間という期限からは、問題を把握してから報告までの社内連携が問われると考えられます。ただし、この時間内にすべての原因究明や修正を完了する義務がある、と読み替えるべきではありません。利用企業が確認したいのは、重大な問題に気づいた際の連絡先や情報共有の方法です。法定の報告と顧客への通知を同一視せず、必要な連絡が契約や運用で確保されているかを見る必要があります。
DIGITと大学の研究拠点が担う外部の目
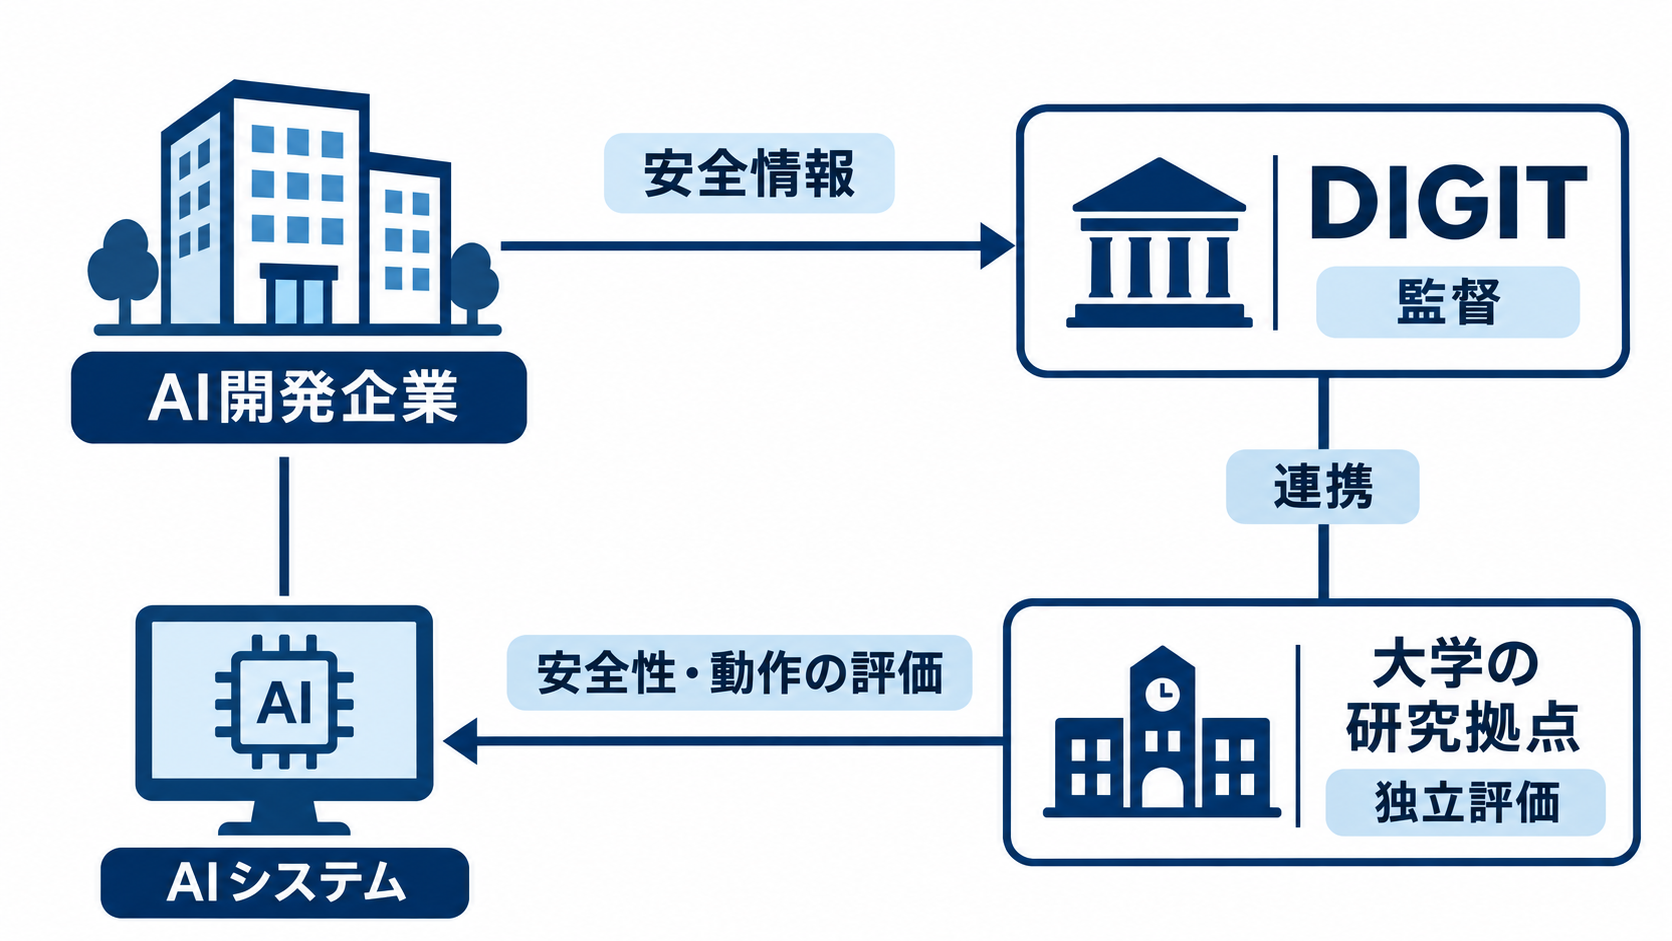
制度を実施し、大手の先端AI開発企業を監督するのは、新設の「Office of Digital Innovation, Governance, Integrity, and Trust」、通称DIGITです。日本語では、デジタルの革新、統治、健全性、信頼を扱う組織と理解すると役割をつかみやすいでしょう。ニューヨーク州は、企業による情報公開を求めるだけでなく、その情報を受け止める監督体制の整備も進めています。
違反に対する制裁金は、1件につき最大100万ドル、その後の違反では最大300万ドルに達する可能性があります。登録ポータルへの登録を怠った企業に対しても、州は執行措置を取れるとしています。ただし、未登録への具体的な措置については、詳細が明らかにされていません。
キャシー・ホークル州知事は11月10日、ニューヨーク州立大学の一校であるビンガムトン大学を拠点に、AIの責任と研究を扱う「New York Center for AI Responsibility and Research」も立ち上げました。この拠点は、高度なAIシステムの安全性、セキュリティ、動作を独立して評価し、DIGITと協力して企業の安全対策の枠組みを検討します。知事は同年1月、寄付などによる5,500万ドルの資金とともに、この構想を発表していました。
企業自身の説明に加えて、行政と研究機関が評価に関与する点が、この体制の特徴です。ただし、研究拠点の設置だけで評価の質や網羅性まで判断することはできません。日本企業が評価結果を参照する場合も、どのモデルを、どの条件で、何のリスクに着目して調べたのかを読む必要があります。評価主体の独立性と、自社の利用場面への適合性は、それぞれ確認したい観点です。
米国の州ごとに異なる報告期限と監査要件
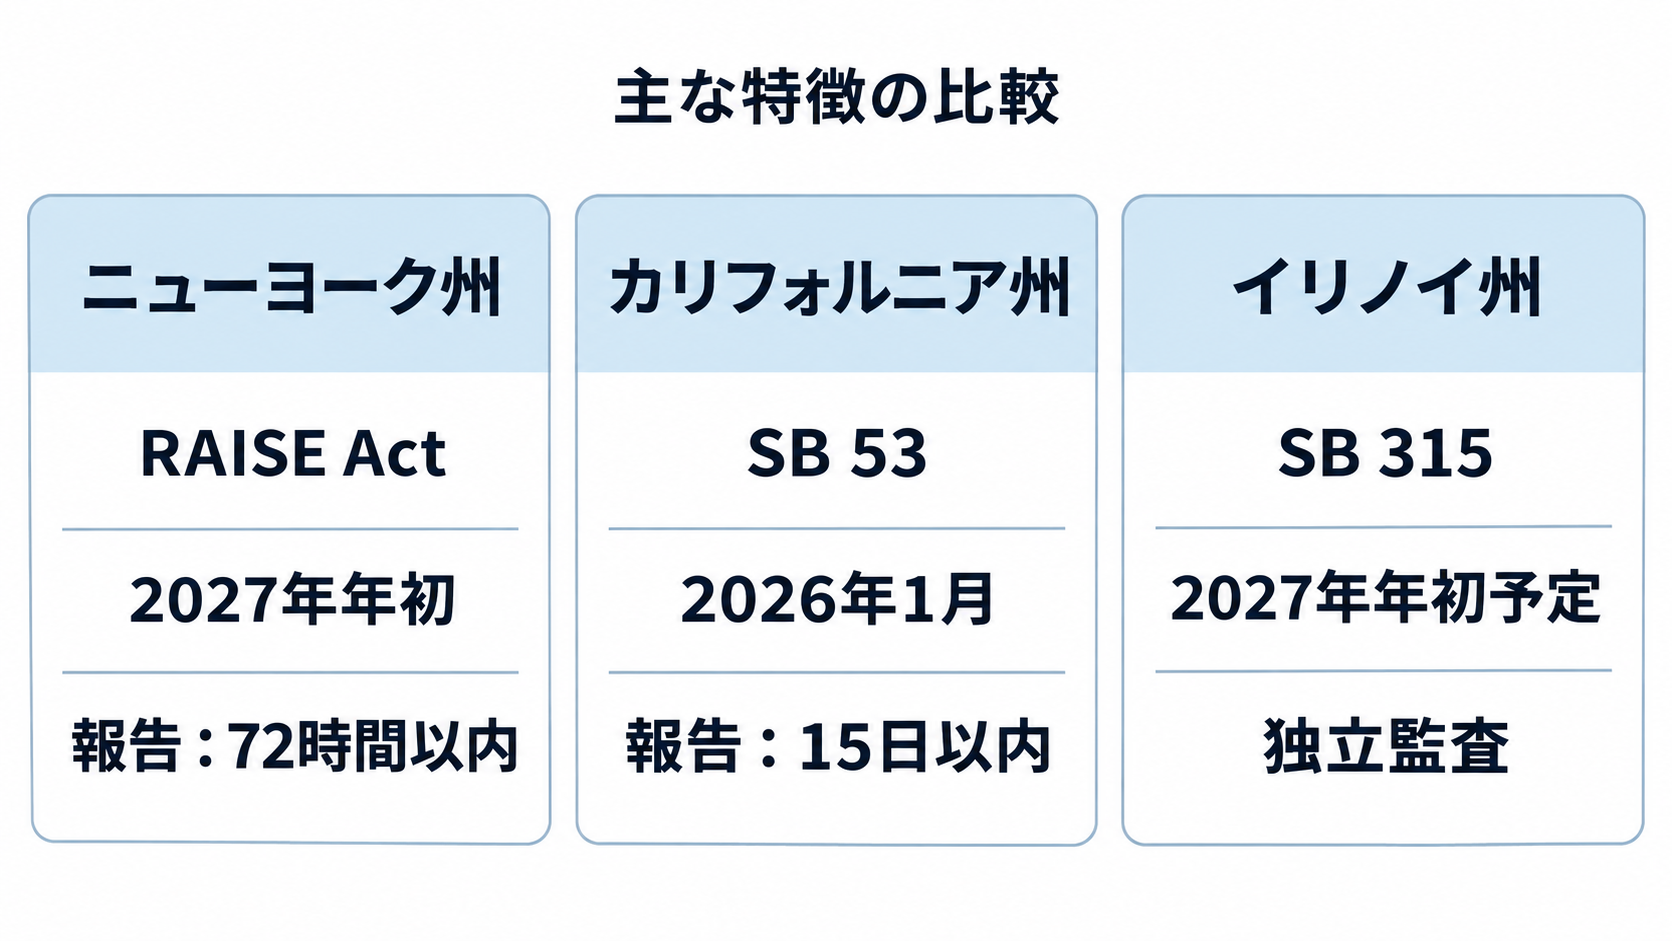
ニューヨーク州の動きは、米国全体で同じ内容のAIルールが適用されることを意味しません。カリフォルニア州やイリノイ州でも、先端AIの安全性と透明性に関する法律が成立していますが、報告期限や確認の仕組みには違いがあります。米国向けに事業を展開する企業は、「米国のAI規制」という一つの括りだけでは、必要な対応を把握しにくくなっています。
カリフォルニア州の「SB 53」は2026年1月に施行され、安全対策の枠組みの整備・公開、内部告発者の保護、重大な安全上のインシデントの15日以内の報告を求めています。イリノイ州の「SB 315」は2027年の年初に施行予定で、類似の要件に加えて、安全上の義務への適合を確認する独立監査を含みます。
| 州・法律 | 適用・施行時期 | 主な要件や特徴 |
| --- | --- | --- |
| ニューヨーク州・RAISE Act | 2027年年初 | 安全対策の枠組みの公開、重大インシデントの72時間以内の報告、透明性報告書の公表 |
| カリフォルニア州・SB 53 | 2026年1月 | 安全対策の枠組みの整備・公開、内部告発者の保護、重大インシデントの15日以内の報告 |
| イリノイ州・SB 315 | 2027年年初予定 | 類似の安全・透明性要件に加え、独立した安全コンプライアンス監査 |
この比較は、各制度の主な特徴を整理したものです。対象企業の範囲や個別の手続きまで、同じ条件であるとは限りません。報告期限だけを取り出して制度全体の厳しさを順位づけすることも避けたいところです。期限の短さと、独立監査の有無では、企業に求める対応の性質が異なります。
実務上は、複数の州に関わる開発企業ほど、安全情報の収集、社内判断、報告を一貫して管理する必要が高まると考えられます。利用企業にとっても、ある州の要件への対応を確認できたからといって、別の州で必要な確認まで済んだとは判断できません。調達時には、取引先がどの制度を想定して説明しているのかを確かめる姿勢が役立ちます。
対話型AIの利用者保護は別の軸で進行
ニューヨーク州のAI安全政策には、先端モデルの開発企業を監督するRAISE Actとは別に、利用者とのやり取りを対象とする法律もあります。モデル開発段階のリスク管理と、サービス上で人が経験するリスクは、重なりながらも同じではありません。対話型AIを提供したり、業務に組み込んだりする企業にとっては、この違いを理解することが欠かせません。
同州は2025年から、AIコンパニオンの運営事業者に対し、相手がボットであることを利用者へ定期的に知らせる法律を施行しています。AIコンパニオンとは、会話や交流の相手となる用途を想定したAIサービスです。この法律では、自殺念慮や自傷の兆候を検知するための合理的な取り組みも求められています。
2026年10月には、未成年者向けチャットボットの安全性を扱う別の法律にも、ホークル知事が署名しました。人間であるかのように誤認させるやり取り、感情を操作する応答、過度に迎合する応答、自殺や摂食上の問題につながる行動の助長などを制限する内容です。施行日は2027年6月1日とされています。
これらをRAISE Actの義務として一括りにすると、対象と目的を見誤るおそれがあります。大規模モデルを開発する企業への監督と、利用者に応対するサービスの振る舞いへの規律は、分けて整理する必要があります。そのうえで、自社のサービスがどちらの論点に関わるかを検討することになるでしょう。
日本企業への示唆としては、基盤モデルの安全資料を確認するだけでは、利用者に接する製品の評価を終えられない点が挙げられます。例えば相談や継続的な会話を想定するサービスでは、相手がAIであることの伝え方や、不適切な応答への対応も検証対象になります。これは日本企業への法的義務を断定するものではなく、サービス設計上の確認事項として捉えるのが適切です。
日本企業は公開資料と自社の対応手順を結びつける
日本企業にとって、今回の制度からすぐに得られる実務上の手掛かりは、AI開発企業への質問を具体化できることです。「安全対策をしていますか」という質問だけでは、回答の比較が難しくなります。公開されている安全対策の枠組みや透明性報告書を確認し、自社の利用場面に関わる説明があるかを読むことで、追加確認が必要な点を絞り込めるでしょう。
例えば、社内文書の要約に使う場合と、顧客への回答を自動で生成する場合では、問題が起きた際の影響が異なります。同じモデルを採用していても、必要な検証まで同じになるわけではありません。開発企業の資料を、そのまま自社システム全体の安全説明として扱わず、利用目的、扱う情報、人が確認する工程と結びつけて読む必要があります。
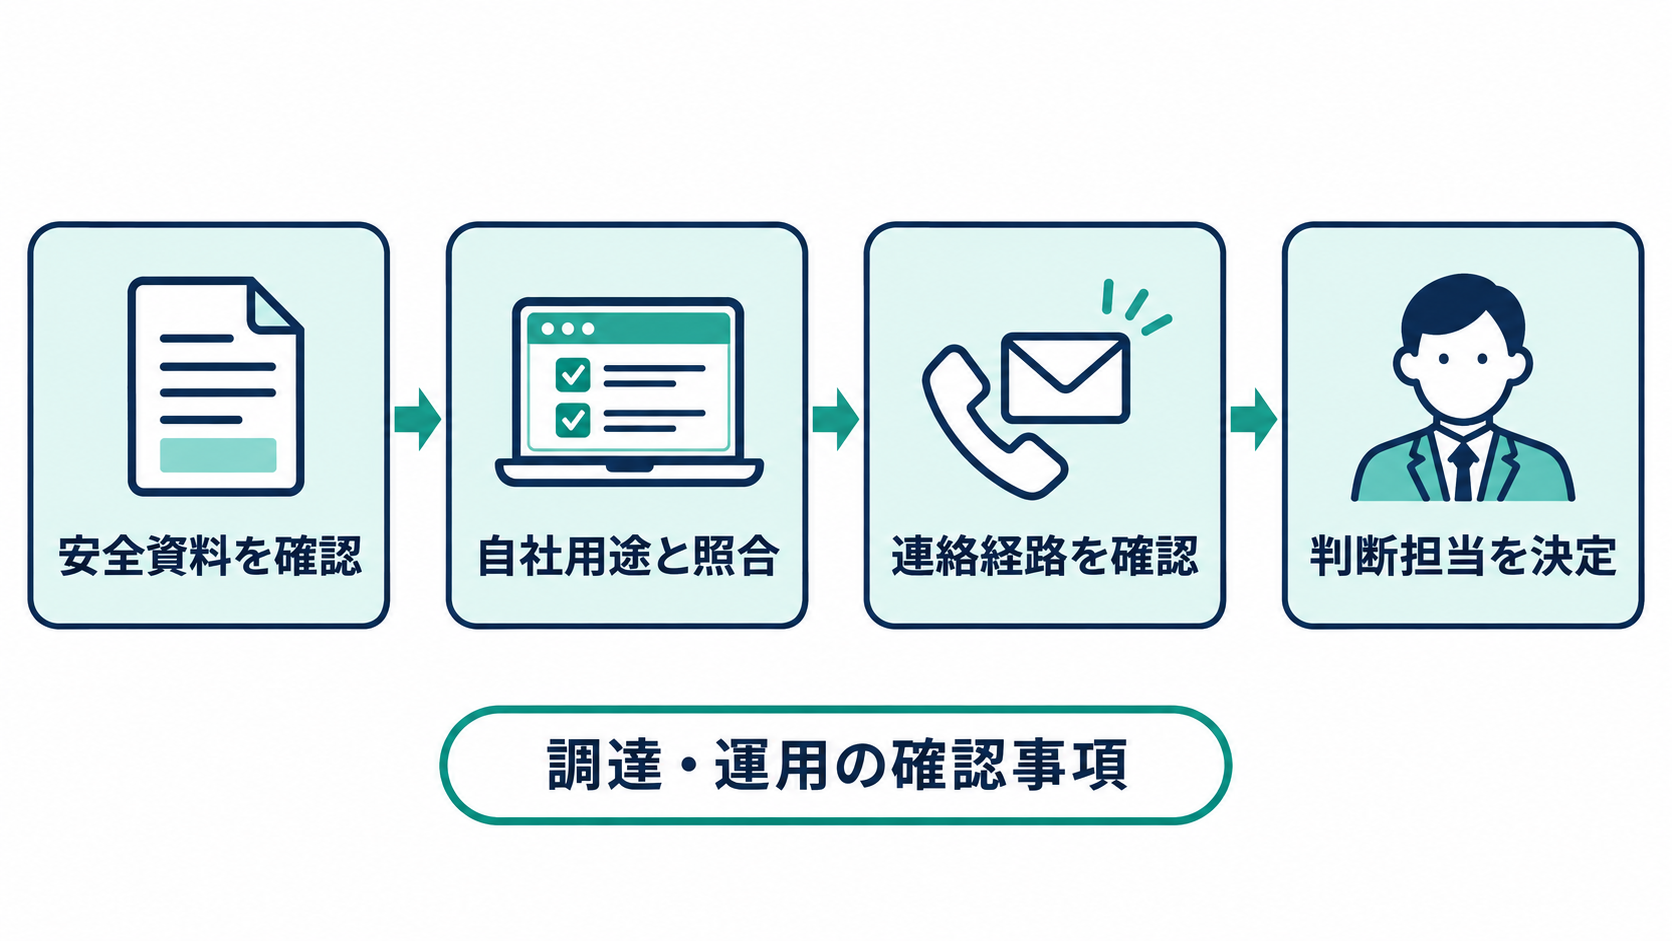
確認項目は、次のように整理できます。これらはRAISE Actが日本の利用企業へ一律に課す義務ではなく、調達・運用のための検討事項です。
- 採用するモデルと、参照している安全資料・透明性報告書の対象が対応しているかを確認します。
- 重大な問題が判明した際、提供企業から自社へ届く情報と連絡経路を確かめます。
- 社内で報告を受ける担当者と、利用継続や一時停止を判断する担当者を決めます。
- 外部評価で確認された条件と、自社が実際に使う条件の違いを整理します。
公開情報が増えても、それを読む担当者や判断手順がなければ、運用上の備えにはつながりません。反対に、資料に記載がない点を質問としてまとめれば、取引先との協議を具体化できます。安全情報の充実を期待するだけでなく、自社が何を知る必要があるかを明確にすることが出発点です。
2027年の適用開始を前に、現在利用している生成AIを一つ選び、関連する安全資料の所在と、問題発生時の連絡経路を確認してはいかがでしょうか。その結果を調達担当、情報システム担当、実際の利用部門で共有すれば、制度のニュースを自社の判断に使える情報へ変えられます。