

2026/11/17
AIニュース
AI防御のCorma、製品公開から約3カ月で評価額10億ドルに──企業が見極めたい導入価値
この記事の要点
AIによるサイバー防御を手掛けるCormaは、製品公開から約3カ月で評価額10億ドルに達し、シリーズAで1億2,500万ドルを調達しました。相次ぐセキュリティ問題を背景に関心が高まっています。日本企業の導入判断では、評価額と防御性能を分け、対象業務を絞って対応時間と確認負担を検証することが求められます。
目次
製品公開から約3カ月で評価額10億ドルに到達
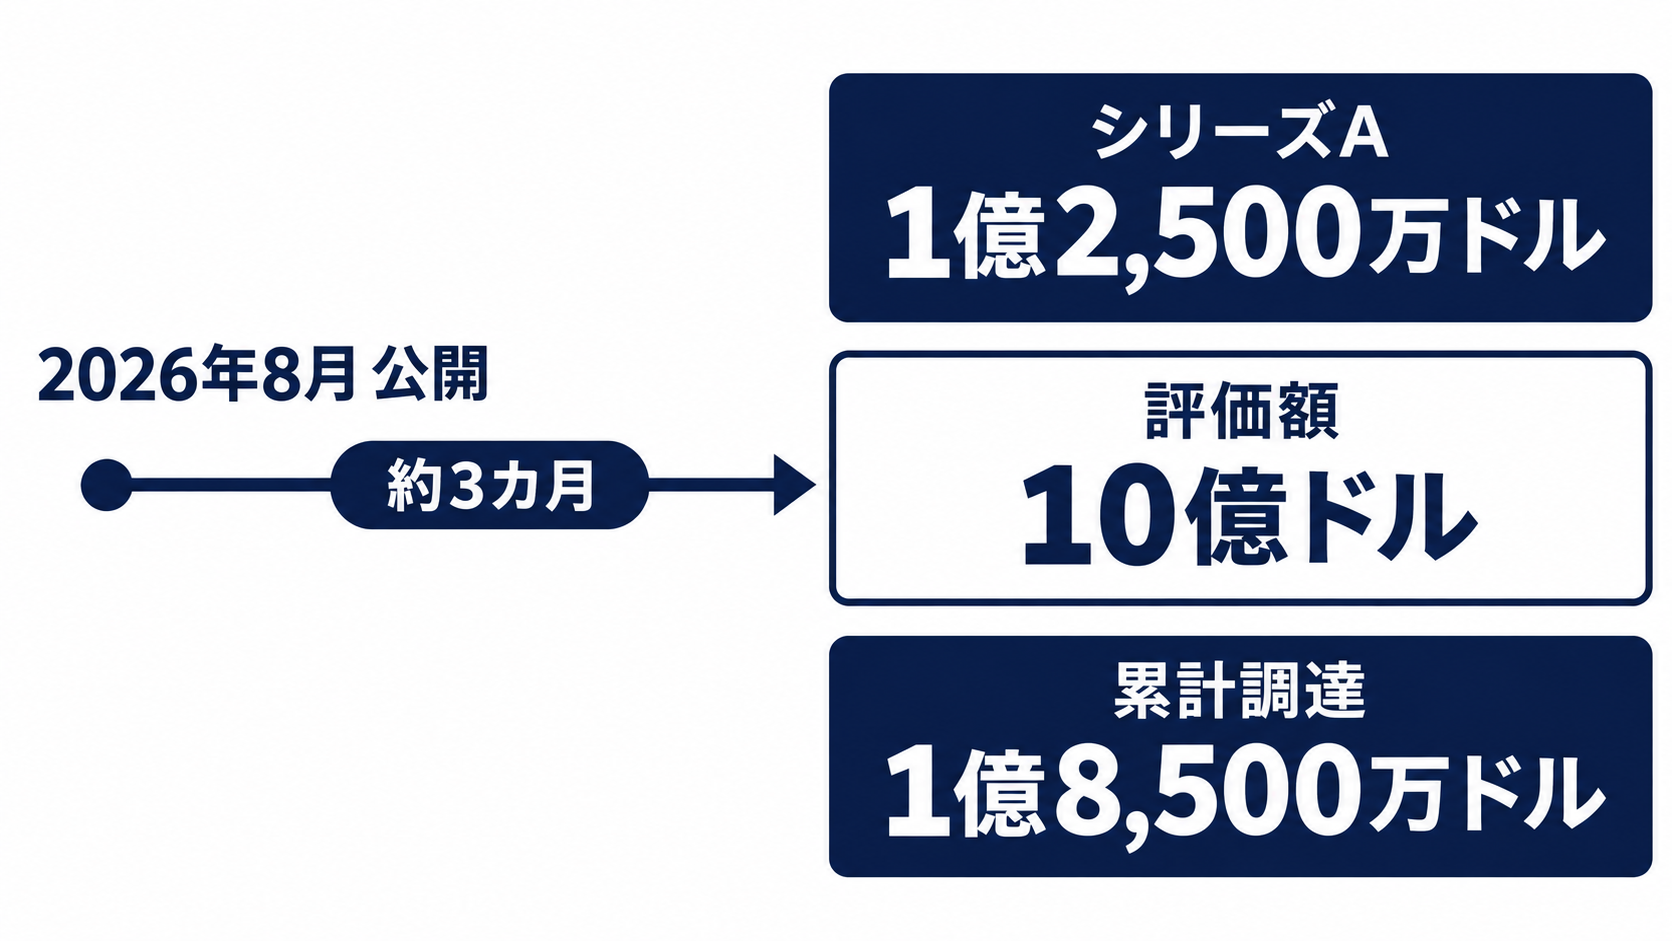
サイバーセキュリティの防御に特化したAI企業が、製品を公開してから約3カ月で評価額10億ドルに達しました。米テックメディアのTechCrunchが2026年11月16日に報じたCormaの資金調達は、AIによる防御を企業の実務にどう組み込むかという市場への関心を示しています。ただし、資金調達時の評価と、導入先で確認された防御性能は分けて読む必要があります。
Cormaの発表によると、同社はベンチャーキャピタルのNEAが主導するシリーズAで1億2,500万ドルを調達しました。シリーズAは、一般に事業の立ち上げ後、製品開発や市場展開を進める段階で行われる資金調達を指します。今回の調達によって累計調達額は1億8,500万ドルとなり、出資者にはSequoia Capital、Khosla Ventures、Coatueなどの投資会社も含まれています。
同社が事業を公にしたのは2026年8月です。それまでは開発や事業の詳細を広く明かさない「ステルス」と呼ばれる状態にありました。「約3カ月」という期間は、製品の公開を起点とするもので、創業からの期間と読み替えることはできません。
評価額10億ドルは、今回の投資で付いた企業価値を示す数字です。売上高や利益、顧客数を意味するものではありません。企業の調達担当者にとっては、将来への期待が集まっていることを示す材料にはなりますが、製品選定の根拠としては別の情報が必要でしょう。このニュースの中心は、短期間で高い評価を得たことに加え、複数の脅威への対応をAIで支える事業に資金が向かっている点にあります。
関心を押し上げた、10月21日の相次ぐセキュリティ問題
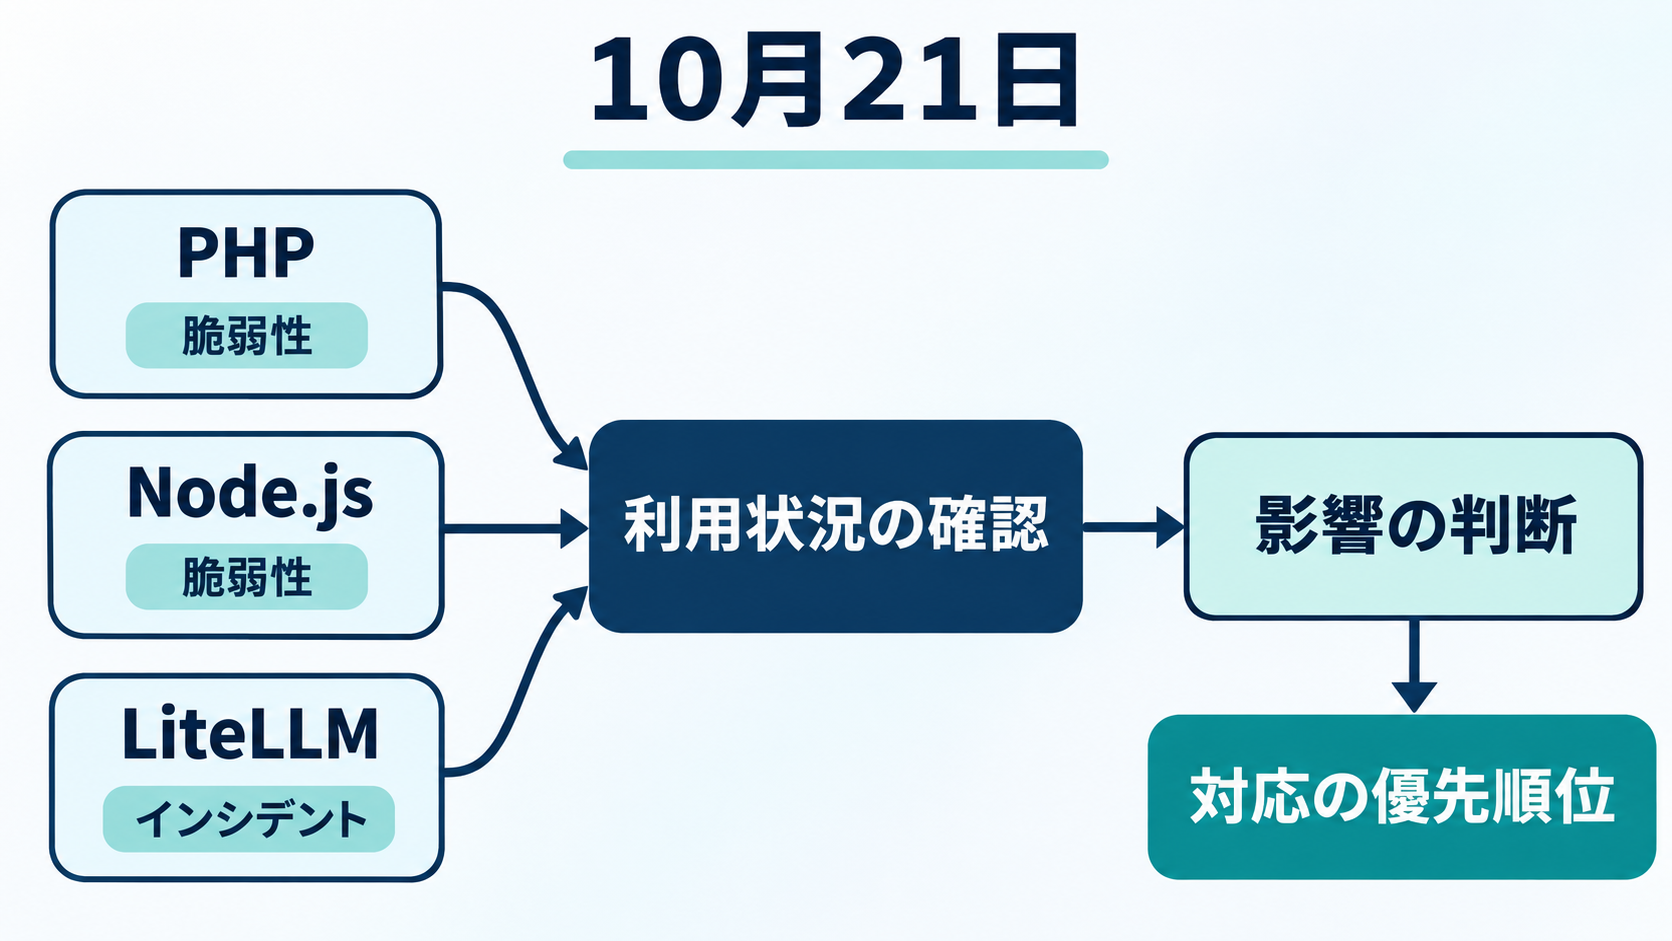
Cormaの製品への関心が急速に高まるきっかけとして、TechCrunchは10月21日に相次いで明らかになったセキュリティ問題を挙げています。広く使われるウェブ開発言語PHPで重大な脆弱性が見つかり、Node.jsでも別の脆弱性が発見されました。同じ日にはLiteLLMがセキュリティインシデントを公表し、ほかの問題も明らかになったと伝えています。
Node.jsは、JavaScriptをサーバーなどで動かすためのオープンソースの実行環境です。LiteLLMは、複数の大規模言語モデル提供者へのリクエストを仲介するプロキシとして使われます。いずれも、企業が利用するサービスやAIシステムの構成要素になり得る技術です。問題が公表された際には、自社で直接利用しているかだけでなく、関連するシステムに組み込まれていないかを確認する必要が生じます。
こうした状況では、最高情報セキュリティ責任者を指すCISOや運用担当者に、複数の判断が同時に求められます。対象の技術を使っているか、影響を受けるバージョンか、外部からアクセスできる場所にあるかによって、対応の優先度は変わるでしょう。問題の一覧を集めるだけでは、担当者が次に何をするべきかまでは決まりません。
TechCrunchは、この日をAIによって可能になったセキュリティ上の猛攻を示す例として位置付けています。ただし、挙げられた個々の問題について、AIがどのように関与したかを示す詳細までは伝えていません。企業がここから読み取れる実務上の論点は、特定の問題の原因を一括りにすることではなく、同時に届く複数の情報を自社への影響と結び付ける負担です。Cormaへの関心の高まりも、この対応負荷を背景に捉えると理解しやすくなります。
Cormaが掲げる、防御に特化したモデルとエージェント
Cormaが提供しているのは、サイバーセキュリティの防御向けに訓練されたAIモデルとAIエージェントです。同社は自らを、防御に焦点を当てた「フロンティアAI研究所」と位置付けています。これは同社が示す差別化の方針であり、汎用的なAIを幅広い業務へ展開するのではなく、防御という用途を研究開発の中心に据える考え方と受け取れます。
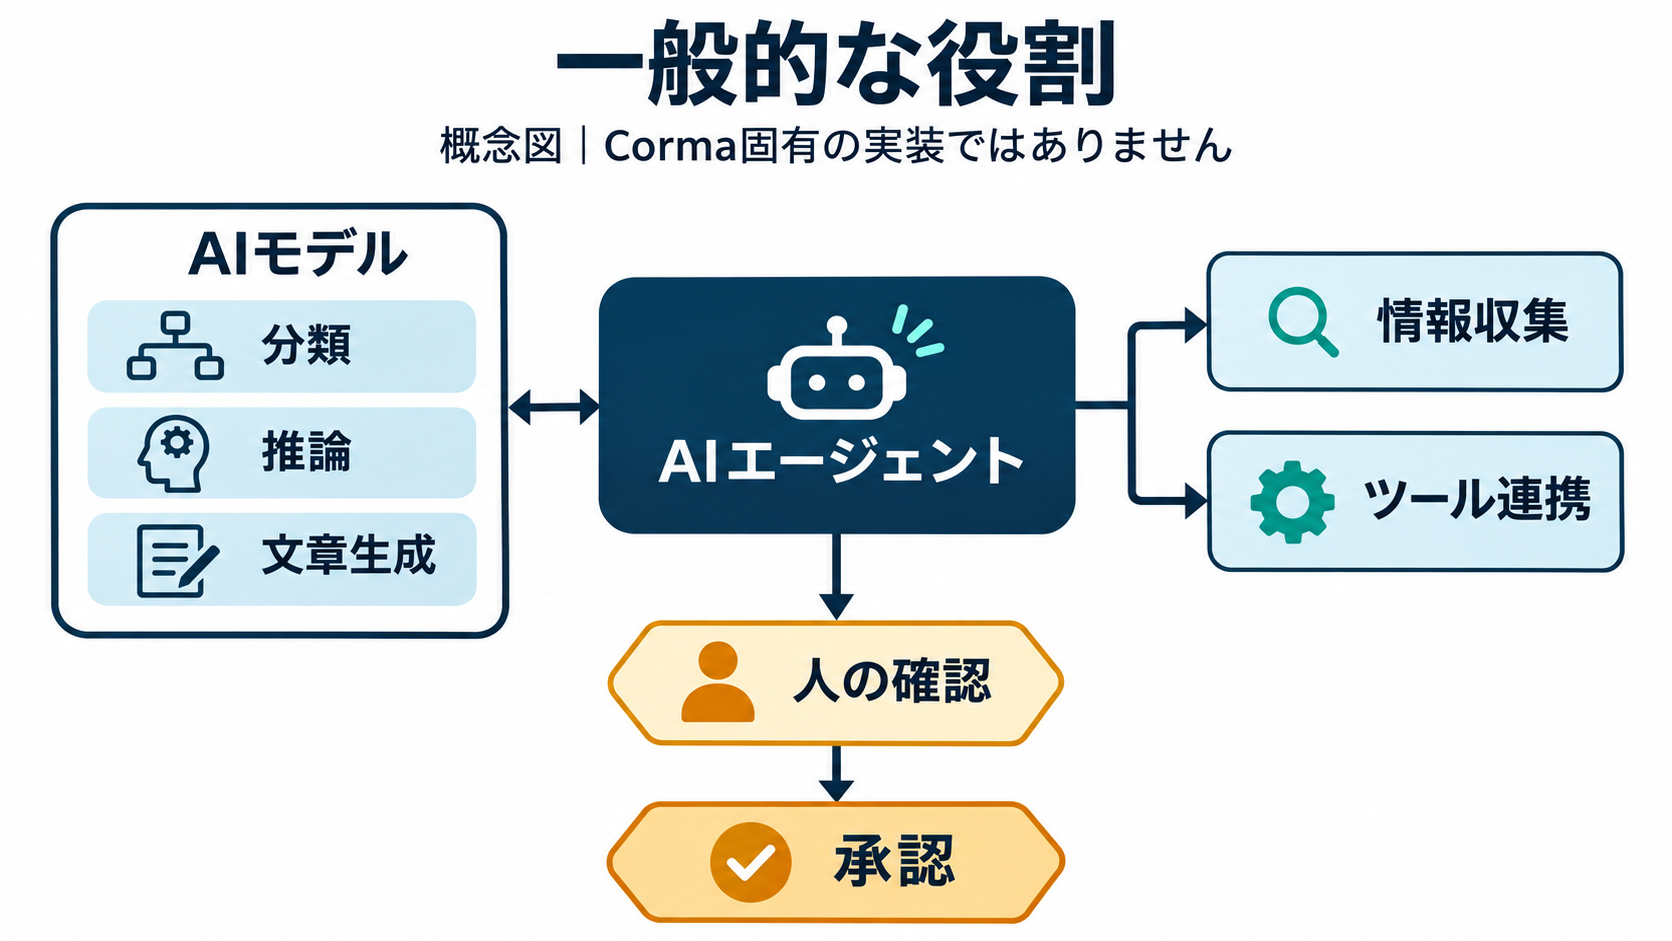
AIモデルとAIエージェントは、関連するものの同じ意味ではありません。一般にモデルは、入力された情報を基に分類や推論、文章生成などを担う基盤です。エージェントは、そのモデルを使いながら、目的に沿って必要な情報を集めたり、ツールを呼び出したりする処理の仕組みを指します。企業の運用では、回答の内容に加えて、どこまでの作業を実行させるかが検討事項になります。
たとえば、セキュリティ情報の要約と、システム設定の変更では、必要な権限も誤りが生じた場合の影響も異なります。AIに情報整理を任せるのか、対応案の作成まで任せるのか、承認後の操作まで含めるのかによって、導入時の設計は変わってきます。こうした役割の区別は、AI防御製品を比較する際の基礎になるでしょう。
今回確認できる情報では、Cormaの具体的な操作範囲、対応する製品や環境、精度の検証方法などの詳細は明らかにされていません。前述の作業例も、AI防御の仕組みを理解するための一般的な説明であり、Cormaが実装済みと確認された機能ではありません。「防御に特化している」という説明を評価するには、対象業務と、その業務で得られた結果を対応させて確認する必要があります。研究上の目標と、利用企業が実際に任せられる仕事を結び付ける情報が、導入判断では求められます。
大手も新興企業も参入する市場で、何が比較軸になるか
AIを防御に使おうとしているのはCormaだけではありません。TechCrunchは、Kevin Mandia氏の新興企業Armadinに加え、Anthropic、OpenAI、Microsoftなども例として挙げています。Mandia氏はサイバーセキュリティ分野の起業家として知られる人物です。新興企業と既存の大手が並ぶこの市場では、「AIを搭載している」という説明だけでは製品ごとの差を捉えにくくなっています。
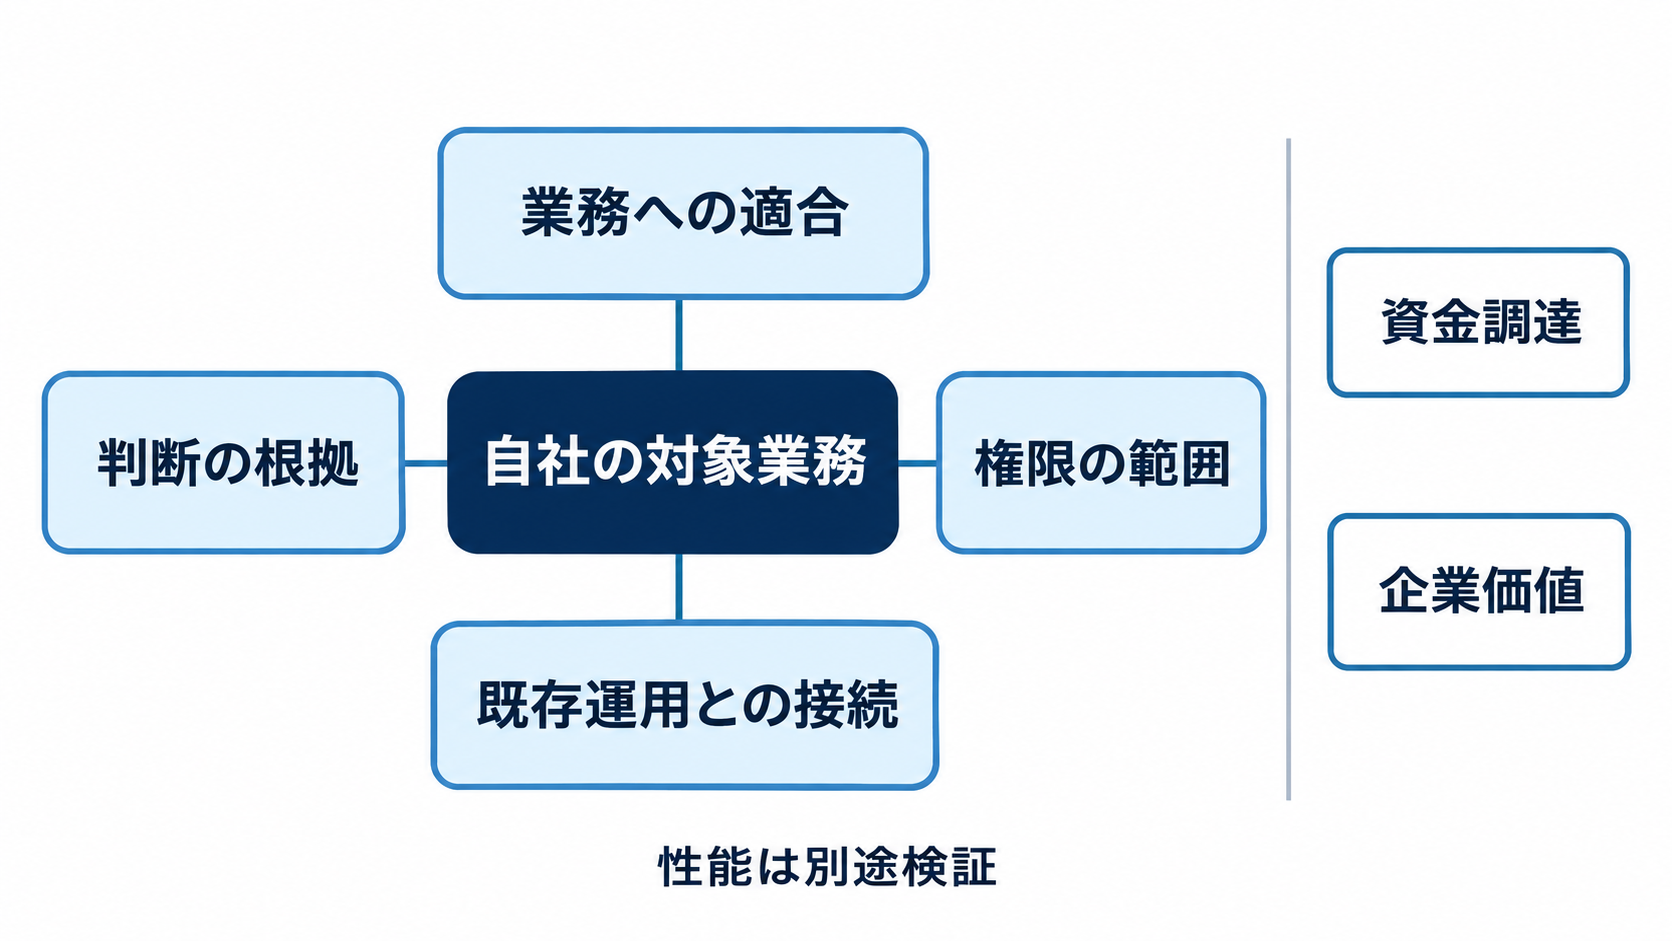
Cormaは防御に集中する研究体制を特徴として打ち出していますが、その方針がどのような利用価値になるかは、導入する企業の課題によって異なるでしょう。大量の警告を整理したい企業と、調査担当者の判断を支えたい企業では、必要な機能が違います。比較対象を定める前に、どの作業のどの負担を減らしたいのかを明確にする必要があります。
比較軸として考えられるのは、自社のデータで役立つ結果が得られるか、結果の根拠を担当者が確認できるか、既存の運用手順に接続できるか、といった点です。誤った警告を増やせば、処理速度が上がっても確認作業は減らないかもしれません。逆に、担当者が情報を探す時間を短縮できれば、最終判断を人が担う運用でも価値が生まれると考えられます。
資金調達額や企業価値は、こうした比較に使う性能指標とは性質が異なります。投資家が期待する事業の成長性と、利用企業が必要とする運用品質を、そのまま置き換えることはできません。市場が若い段階だからこそ、ブランドや説明の印象を比較するだけでなく、同じ業務条件で結果を確かめる姿勢が有効でしょう。Cormaの評価額は市場の期待を知る手掛かりですが、個々の企業にとっての適合性は、対象業務を通じて見極めることになります。
日本企業の検証では、対応時間と確認負担を一緒に測る
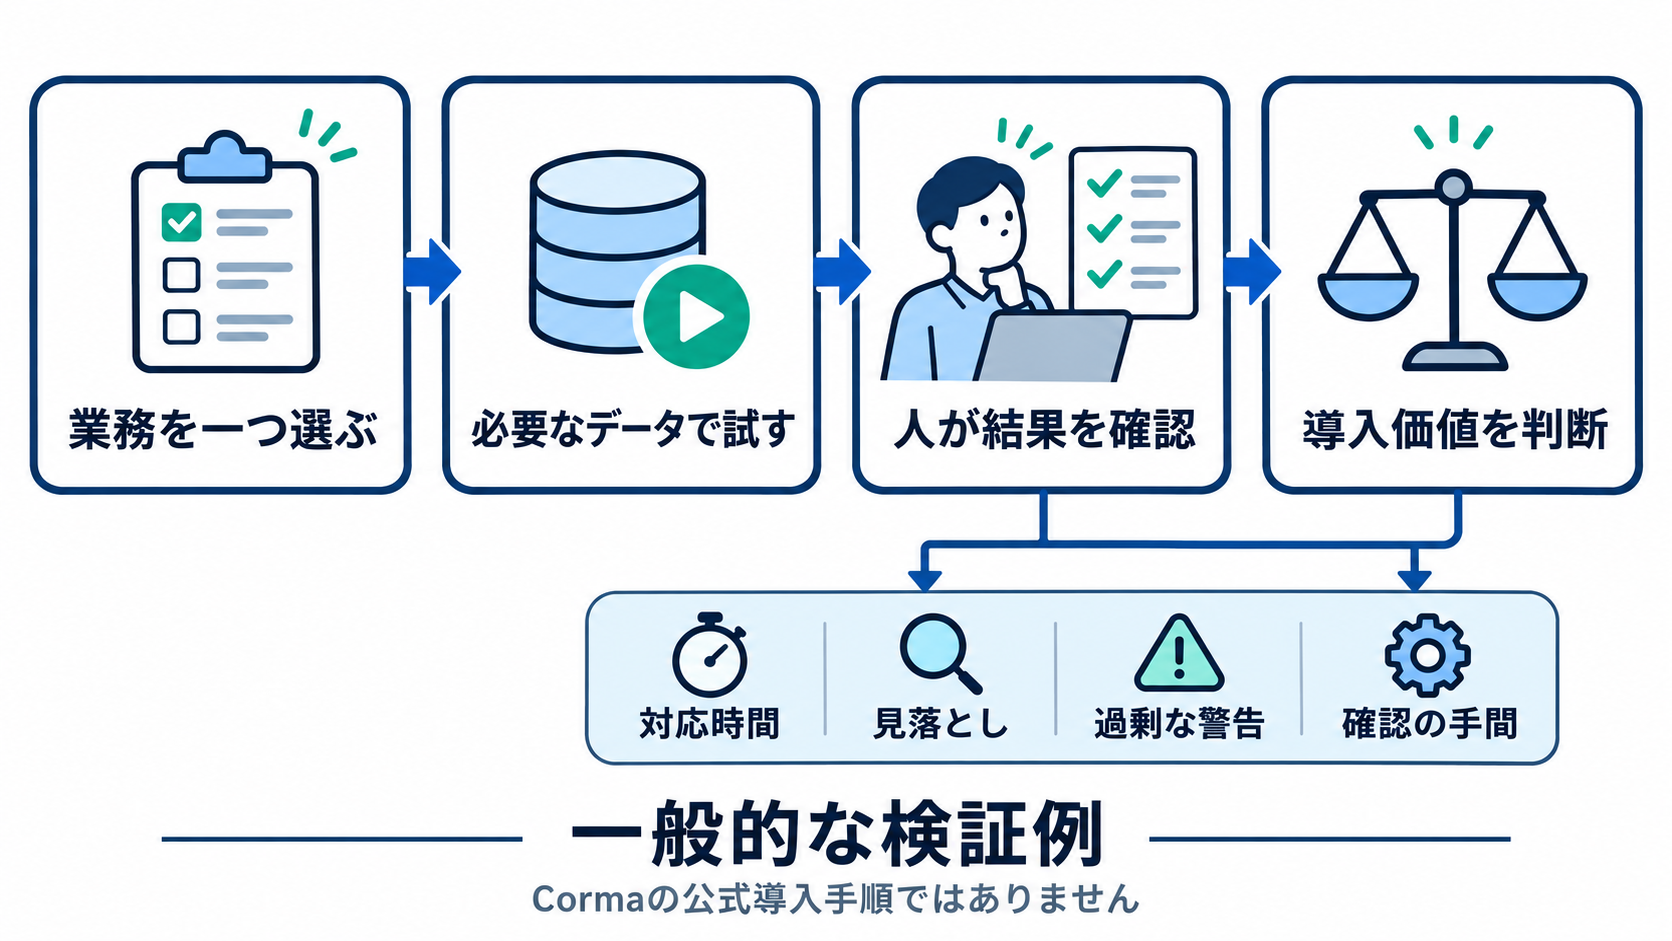
日本企業がAI防御製品を検討する場合、最初からセキュリティ運用全体を任せる必要はありません。今回のニュースから考えられる実践的な出発点は、複数の問題が公表された際に、情報の収集から担当者への引き継ぎまでのどこで時間がかかっているかを確認することです。対象を絞れば、AIの導入によって何が変わったかを測りやすくなります。
たとえば、脆弱性情報と自社のシステム構成を照合する作業を検証対象にする場合、単に回答までの秒数を比べるだけでは不十分でしょう。影響がある対象を見逃していないか、影響がない対象を過剰に挙げていないか、担当者が根拠を追えるかも確認する必要があります。短時間で大量の候補が提示されても、その確認に長くかかれば、業務全体の負担は減りません。
これはCormaについて公表された導入手順ではなく、AI防御製品を評価するための一般的な検証の考え方です。検証に使うデータやAIへ与える権限は、選んだ作業に必要な範囲と対応させます。過去に対応済みの事例を使える場合は、当時の判断と出力を照らし合わせる方法も考えられます。ただし、その結果だけで未知の問題への対応力まで確認できるわけではありません。
日本語での利用も、画面や回答が日本語になるかだけで判断しない方がよいでしょう。海外の技術情報に含まれる条件や注意点が保たれ、自社の担当者が判断できる形で伝わるかが確認点になります。報告書を整える時間、根拠を確認する時間、誤りを修正する時間まで含めて測ることで、導入後の実務に近い評価が可能です。速さと確認負担を一緒に見ることが、試験導入を成果につなげる手掛かりになります。
導入判断の第一歩は、AIに任せたい作業を一つ決めること
Cormaの資金調達は、防御に特化したAIへ投資家の期待が集まっていることを示しています。製品公開から約3カ月という速さも関心を引く点ですが、企業のセキュリティ担当者にとって、同じ速度で導入を決める理由にはなりません。必要なのは、自社で滞っている判断や作業と、候補製品が担える範囲を具体的に照合することです。
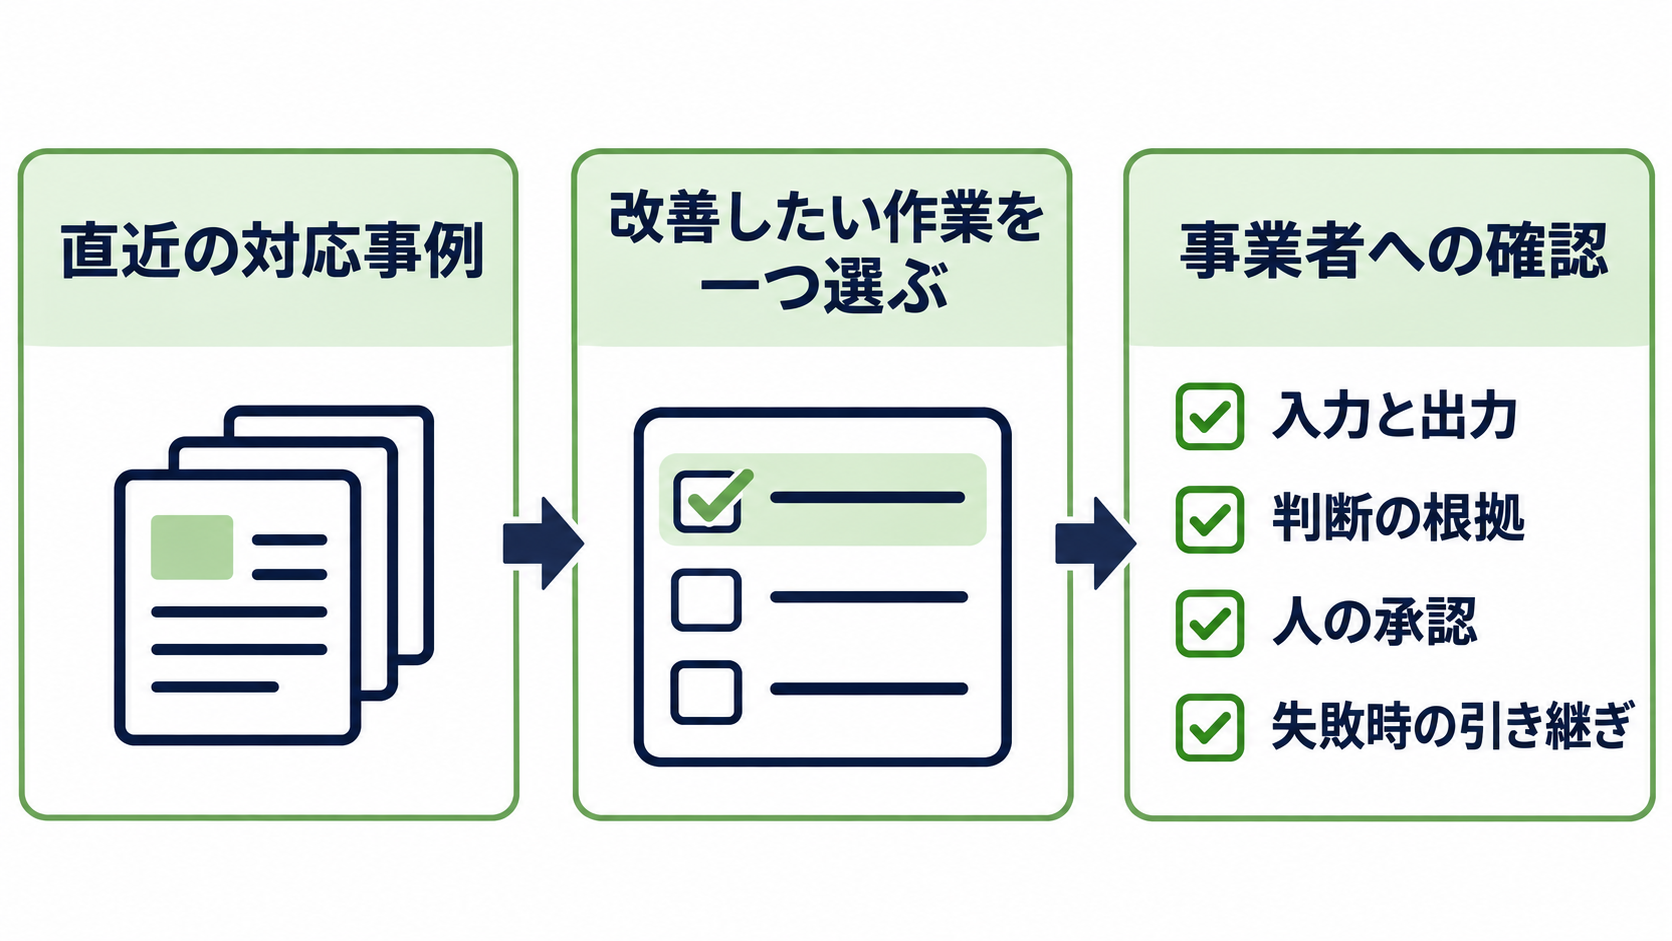
判断の出発点は、「AIでセキュリティを強化する」という大きな目標を、観察できる一つの業務へ落とし込むことでしょう。たとえば、複数の脆弱性情報が届いた日に、影響確認の対象を整理するまでの時間を短くしたい、という形です。作業の開始点と終了点が定まれば、必要な入力情報、人が確認する箇所、完了と見なす条件を整理できます。
候補となる事業者には、その作業について何を入力し、何を出力するのかを確認します。判断の根拠をどこまで提示できるか、実行を伴う場合にはどこで承認を挟めるか、失敗した際に人が引き継げるかも、同じ業務の流れに沿って確かめたい点です。現在の作業手順と並べることで、製品の説明だけでは見えにくい運用上の違いが浮かび上がります。
Cormaの公表情報だけで、これらの条件への対応を判断することはできません。同社が掲げる防御特化という方針を評価する場合も、具体的な業務における機能と検証結果の提示を求める必要があります。自社で直近に対応したセキュリティ上の事例を一件選び、情報収集、影響確認、判断、実行にかかった手間を書き出してみてください。その中から改善したい作業を一つ決めることが、AI防御製品の提案を比較可能な条件へ変える、具体的な第一歩になります。