

2026/11/19
AIニュース
AI基盤の侵害で問われる初動と保存設計――認証情報の流出を広げない4つの対応
この記事の要点
AI基盤の侵害では、預けたAPIキーやOAuthトークン、保存データを通じて被害が広がるおそれがあります。Fireworks AIとKlueの対応を手掛かりに、自動封じ込め、安全な通知、徹底した調査、保存情報の削減という4つの柱を整理し、日本企業が確認すべき権限と失効手順を考えます。
目次
AIの利用先に預けた認証情報が、攻撃の足場になる
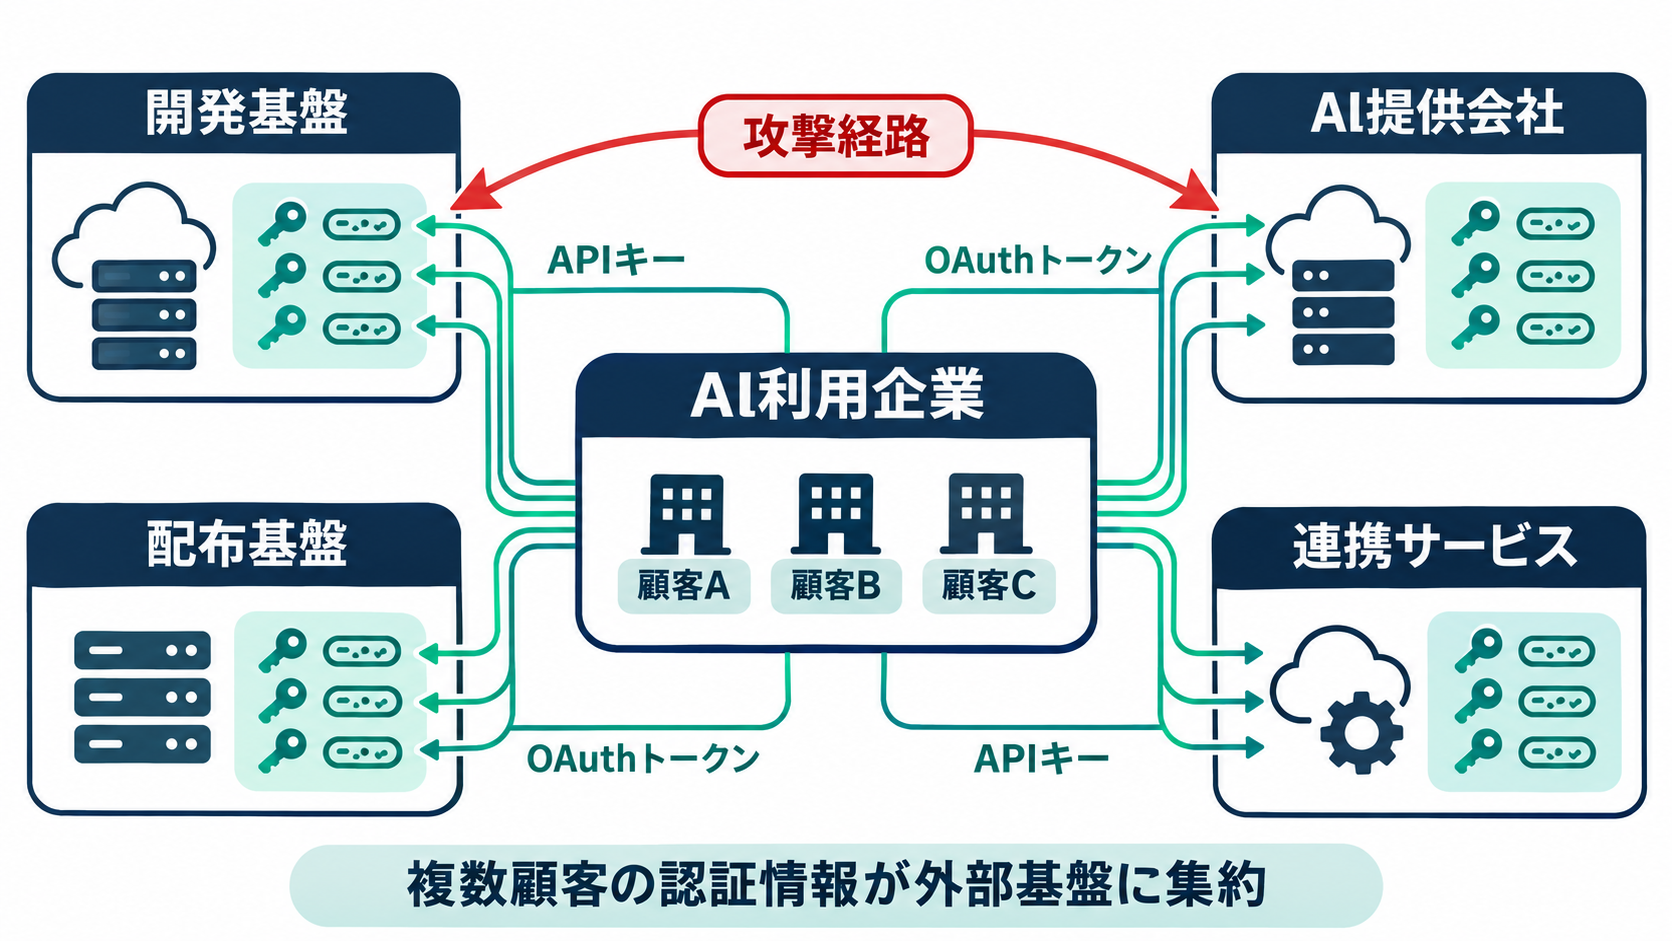
生成AIサービスの提供会社から侵害の通知が届いたとき、自社が預けたAPIキーの所在と、そのキーでアクセスできる範囲をすぐに確認できるでしょうか。2026年5月から11月にかけて公表された事例から浮かぶのは、AIの性能とは別の問題です。開発や運用を便利にするために外部へ預けた認証情報が、取引先の侵害を自社の被害へつなぐ足場になっています。
対象はAIモデルの提供会社だけではありません。ソフトウェアの配布基盤、外部サービスとの連携機能、自社運用のAIゲートウェイ、開発・ホスティング基盤など、複数の層で問題が報告されています。5月にはnpmやPyPIというソフトウェア部品の配布サービスを通じた改変パッケージの問題があり、8月には公開状態で更新されていないLiteLLMなどへの侵入が紹介されました。10月には複数のAI開発基盤で、保存された顧客の秘密情報に関わる侵害が公表されています。
Cloud Security Alliance(CSA、クラウドの安全な利用を推進する業界団体)が指摘する共通点は、侵入口が一つではなくても、保存された環境変数などに攻撃の狙いが集まっていることです。環境変数はアプリケーションの設定を渡す仕組みで、AIサービスを呼び出すAPIキーが格納される場合があります。キーを取得した第三者に、その権限でサービスを利用されるおそれがあります。
攻撃側の作業をAIが速めているという指摘もあります。ただし、列挙された侵害のすべてがAIによって実行されたと確認されたわけではありません。企業が対策の中心に据えるべきなのは、攻撃手法の呼び名よりも、どこに認証情報を預け、その流出がどこまで波及するかという構造でしょう。発見後の対応速度と、平時から保存する情報を絞る設計を、同じ問題として扱う必要があります。
検知を停止操作につなぎ、通知は安全な別経路で届ける
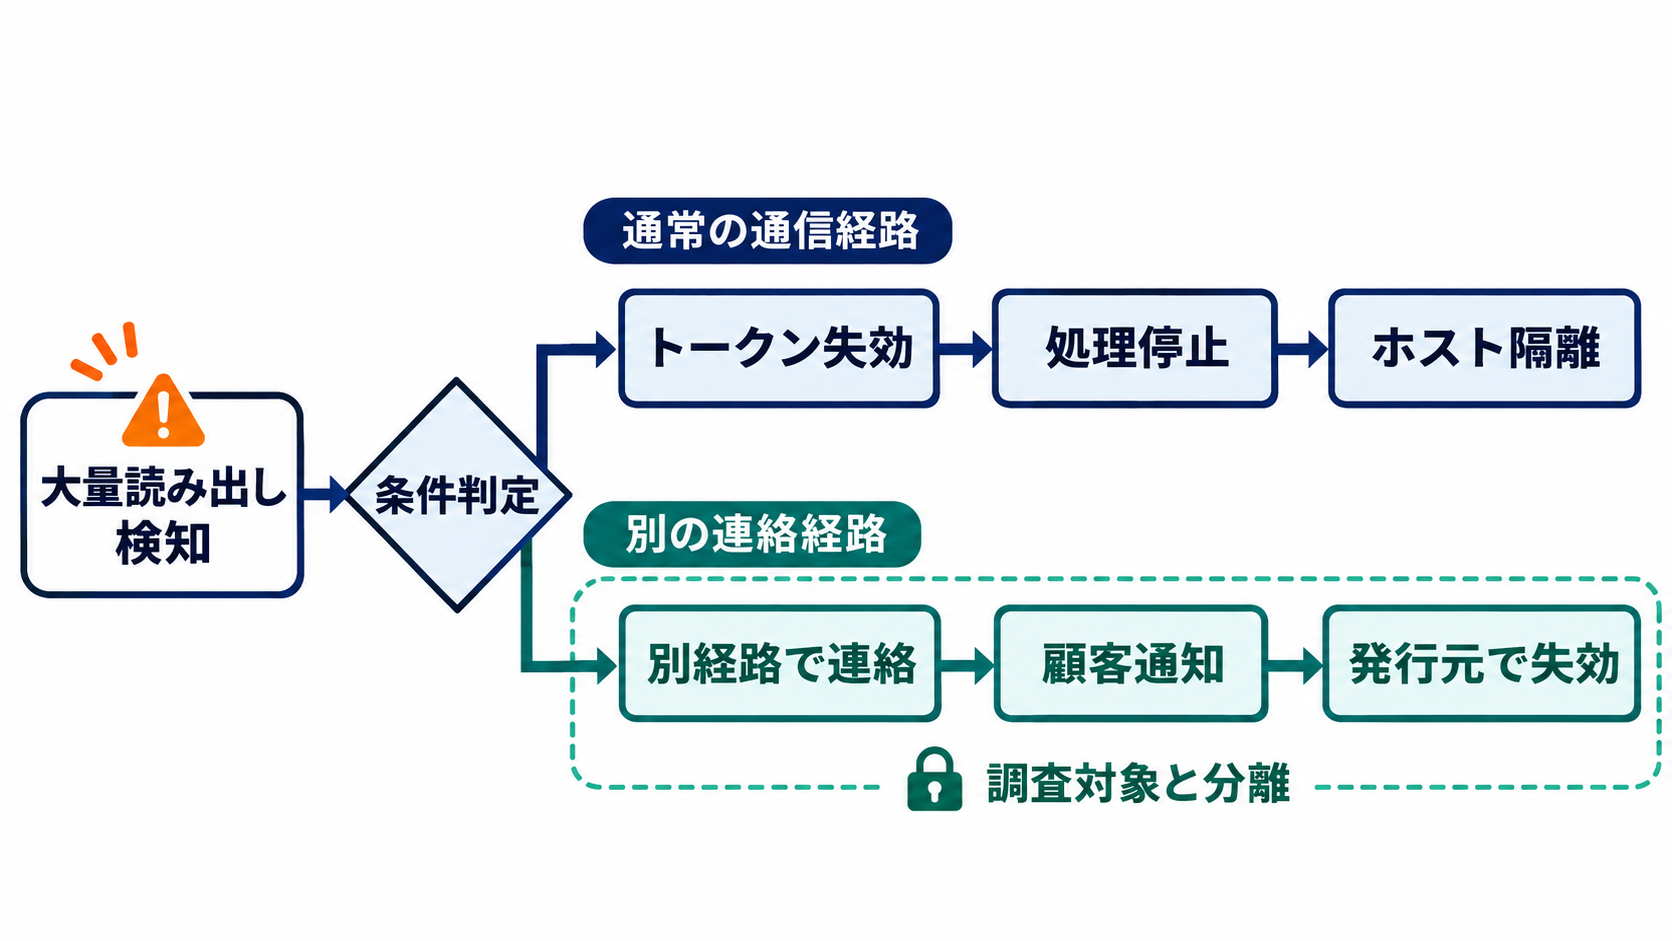
対応の第一の柱は、異常の検知から封じ込めまでを自動化することです。警告が担当者へ届いても、状況を確認して停止を判断する間に、別のシステムへアクセスされる可能性があります。Wizは、一連の侵害を踏まえて秘密情報の大量読み出しを監視するよう推奨しています。単なるアクセス件数だけでなく、通常とは異なる範囲の認証情報をまとめて取得する動きが、調査と停止の手掛かりになります。
自動化の対象には、トークンの失効、疑わしい処理の停止、ホストの隔離などがあります。ただし、すべての警告で基盤全体を止める設計では、業務への影響を管理できません。利用する権限や接続先ごとに停止範囲を分け、どの条件なら即時に遮断し、どの条件なら人が判断するかを平時に決めておくことが実務上の要点です。
第二の柱は、迅速かつ安全な連絡です。利用企業には自社のキーを更新する作業があり、キーの発行元にはアクセスを無効にする役割があります。ここで混同しやすいのが、預け先からキーを削除する操作と、発行元でキーを失効させる操作の違いです。CSAが注意するように、保存場所から消しただけでは、すでにコピーされたキーの利用は止まりません。
連絡経路にも準備が必要です。米国、英国など5カ国の情報共有枠組みであるFive Eyesの共同勧告は、調査対象のネットワークで対応方針をやり取りする危険を指摘しています。攻撃者が連絡内容を監視している可能性があるためです。米国のサイバーセキュリティ当局CISAの手引きも、通常とは別の通信経路を事前に用意するよう求めています。
社内チャットを用意するだけで備えが完了するわけではありません。そのチャットが侵害を疑う認証基盤に依存していれば、連絡手段も影響を受けかねません。誰が顧客と発行元へ連絡するのか、通常のアカウントが使えない場合にどう本人確認するのかまで含めて、対応手順を具体化する必要があります。
侵入口を閉じた後も、残されたアクセス手段を調べる
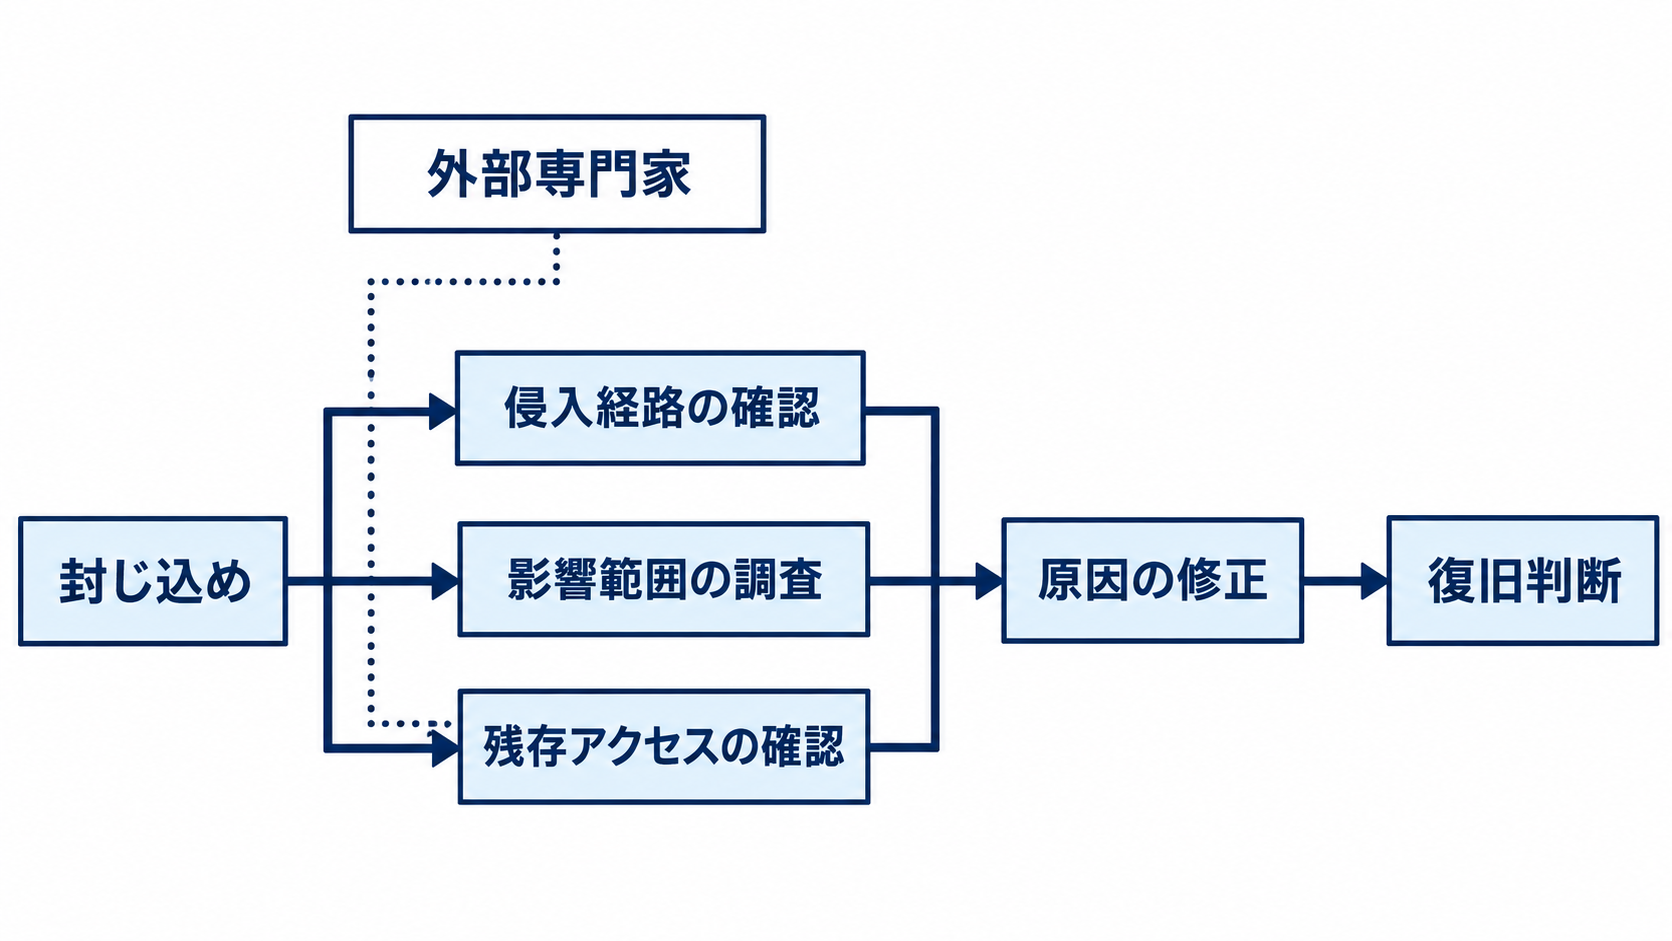
第三の柱は、攻撃者が残したアクセス手段まで取り除くことです。悪用された認証情報を無効にしたり、脆弱性を修正したりする対応は欠かせません。ただ、それだけで侵害前の状態へ戻ったと判断することはできません。攻撃者が別の認証情報を取得したり、権限や設定を変更したりしていれば、最初の侵入口を閉じた後もアクセスが続くおそれがあります。
調査では、侵入に使われた経路と、その後に到達した範囲を分けて考える必要があります。たとえば、内部の認証情報が悪用された場合には、その情報がなぜ利用可能になったのかに加え、どの保存領域や管理機能へアクセスできたのかが問題になります。原因の修正と影響範囲の特定は関係していますが、片方の完了がもう片方の完了を意味するわけではありません。
Five Eyesの共同勧告は、表面的な症状への対処にとどまらず、根本原因に取り組むよう注意を促しています。外部のインシデント対応専門家による支援も、そのための選択肢です。ここでいうフォレンジックとは、ログやシステムに残る痕跡を分析し、何が起きたのかを調べる作業を指します。第三者の関与は、社内の想定から漏れた経路を点検する助けになるでしょう。
Fireworks AIは、2026年10月の事案でPalo Alto Networksの専門チームUnit 42を調査に起用しました。同社は従業員のAPIキーの更新も実施しています。ただし、外部専門家を起用した事実だけで安全が保証されるわけではありません。利用企業が確認したいのは、誰が調べたかに加え、何を対象に調べ、どの範囲まで影響を確認できたかです。
通知を受けた側も、提供会社の復旧宣言を待つだけでは十分とは限りません。自社が発行したキーの利用履歴や請求、連携先へのアクセスを照合すれば、供給元の調査とは別の視点から影響を確認できます。提供会社と利用企業がそれぞれ持つ記録を基に対応することが、調査の抜けを減らします。
Fireworks AIの事例で考える、保存しない設計の効用
第四の柱は、将来の侵害で到達される情報を減らし続けることです。AIモデルの推論や学習基盤を提供するFireworks AIの対応は、初動だけでなく保存設計を考える材料になります。同社は2026年10月6日に内部認証情報の不正利用を確認し、翌7日に影響を受ける顧客への通知を始めました。9日には公開の告知を出し、その後も調査結果に応じて更新しています。
同社は10月24日にも、研究開発用マシンを置いていた外部クラウド事業者を経由する別の事象を検知し、同日中に封じ込めたと説明しています。公表された影響にはリソースのメタデータや請求情報が含まれ、一部顧客ではデータセット、未完成のモデルの重み、秘密情報も対象になりました。モデルの重みとは、学習によって調整されるモデル内部の数値です。
注目したいのは、同社がInference、Training SDK、Nexusへの影響を検出していないと説明した点です。これらは標準でゼロデータ保持を採用し、プロンプトや出力を保存領域に残さない設計になっています。保存するコピーを減らすことが、持ち出され得る対象を減らすという考え方です。ただし、今回の説明を、あらゆる経路からの漏えいを防げるという保証へ広げて読むべきではありません。
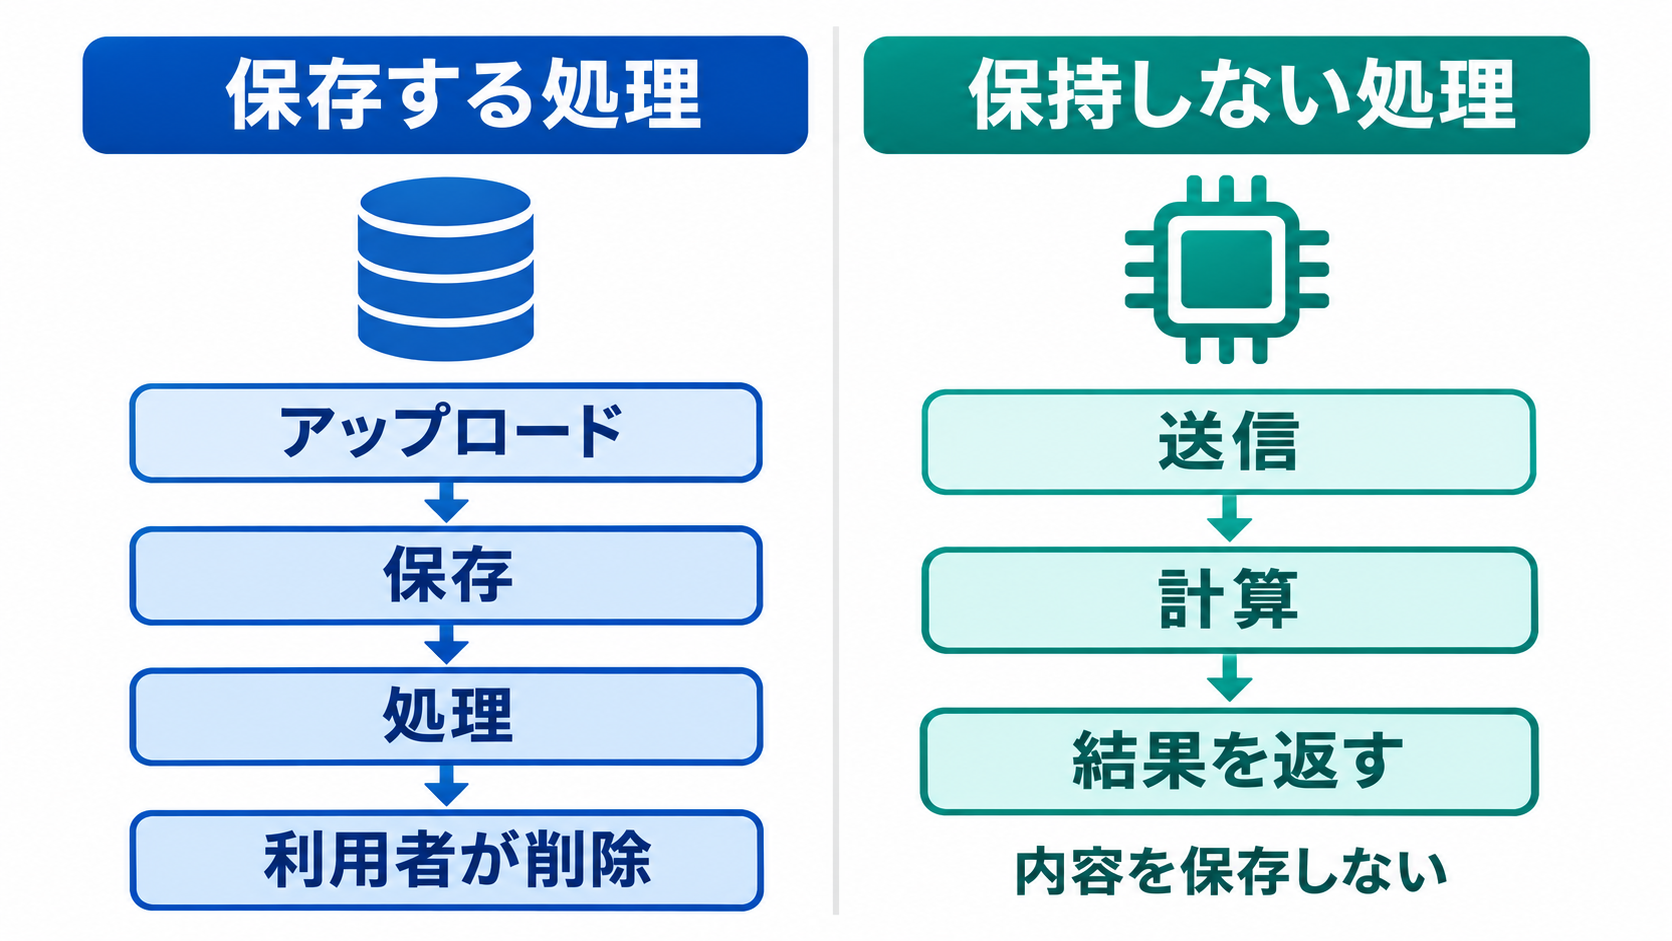
Fireworks AIのCEOであるLin Qiao氏は、データ保持を二つの利用形態で説明しています。一つはデータをアップロードし、処理後に利用者が削除する方式です。もう一つは、要求を受けて計算し、結果を返した後に内容を保持しない方式です。前者では後続の処理のために保存が必要な場合があり、削除の管理が利用者の仕事になります。
日本企業が確認すべきなのも、サービス全体に「ゼロデータ保持」という表示があるかだけではありません。自社が使う機能、入力、出力、ログのそれぞれに、どの保持条件が適用されるかが判断材料です。保存が必要な業務では、削除する担当者と期限まで設計して初めて、残す情報の範囲を管理できるようになります。
KlueのOAuthトークン流出が示す、連携先への継続的な権限
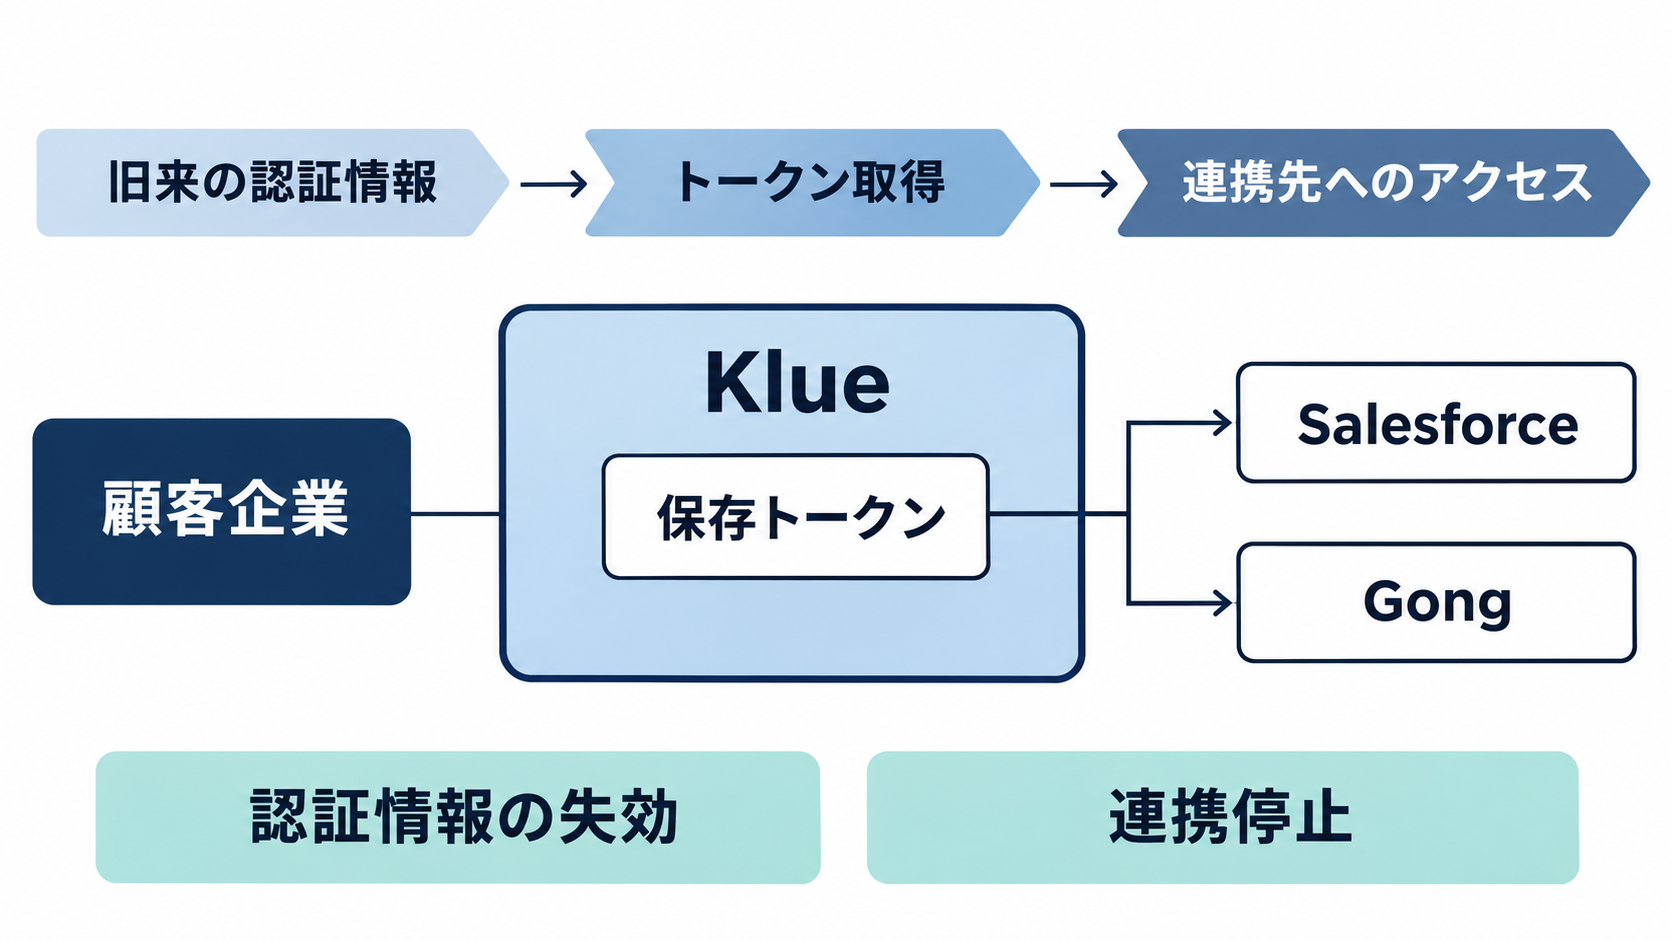
市場・競合情報を扱うKlueの事例では、AI向けのデータセットとは別の情報が被害をつなぎました。2026年6月11日から12日にかけて、攻撃者は連携サービスに関係する旧来の認証情報を悪用し、Klueが顧客のために保持していたOAuthトークンを取得しました。それらを使い、一部の顧客が接続していたSalesforceやGongのデータを読み出しています。
Salesforceは顧客管理などを支援するサービス、Gongは営業活動の会話などを分析するサービスです。OAuthトークンは、パスワードそのものを渡さずに、別のサービスへ一定のアクセス権を与えるために使われます。連携を便利にする仕組みですが、取得した側が権限の範囲内でアクセスできる点では、厳重に管理すべき認証情報です。
Klueは6月12日に不正な活動を特定し、同日中に顧客へ通知しました。影響する認証情報を失効させ、Salesforce、HubSpot、Gong、Slackを含む九つの連携を停止しています。Salesforceも6月17日にKlueとの連携を無効にしました。通知を受けた顧客が、自社の接続先を調べ始められるようにした点も、対応の一部です。
この事例は、古い認証情報が残ることと、その先に顧客のトークンがまとまって保存されることが、別々の問題ではないと示しています。入口となる認証情報の権限が広ければ、そこから複数の顧客環境へ被害が広がる可能性があります。連携を導入した時点の審査に加え、使わなくなった権限を廃止する運用が必要になるでしょう。
責任も一社だけで完結しません。連携サービス側には預かったトークンを守る役割があり、接続先にはトークンの無効化やアクセス制御の役割があります。利用企業は、どの連携を許可し、どの業務データまで読み出せる設定にしたかを把握する必要があります。保存されたトークンを「接続設定の一項目」として扱うのではなく、外部へ渡した継続的なアクセス権として棚卸しする視点が有効です。
日本企業は、キー一つの失効から業務影響まで確認する
AIサービスの選定では、回答の品質や利用料金に目が向きがちです。しかし、供給元の侵害を想定すると、認証情報をどれだけ狭い単位で止められるかも運用上の判断材料になります。複数のアプリケーションで同じキーを使っていれば、そのキーの失効が広い業務停止につながりかねません。サービスやアプリケーションごとにキーを分ける設計は、事故時の対応範囲を絞るためにも役立ちます。
利用上限とアクセス権も合わせて確認したい項目です。流出したAI向けキーは、データへのアクセスだけでなく、計算資源の不正利用に使われる可能性があります。想定する処理量に沿って支出や利用頻度の上限を設ければ、不正利用が起きた場合の影響を抑える助けになるでしょう。ただし、利用制限はキーの失効に代わる対応ではありません。
保存するデータについては、プロンプトだけを見ていても範囲が足りません。データセット、処理結果、ログ、実行の追跡記録などにも、認証情報や業務情報が含まれる場合があります。外部へ送る前に秘密情報を確認し、共有用の保存領域には期限を設けるなど、送信前と処理後の両方に管理点を置く必要があります。保存しない機能で業務を完了できるなら、その選択も検討できます。
取引先への確認も、抽象的な安全性の質問より、対応の動作が分かる質問の方が判断につながります。秘密情報の大量読み出しを検知できるか、検知後に何を自動停止するか、通常の通信経路が使えないときに誰から通知が届くかを確かめる方法です。調査を支援する外部専門家や、機能ごとのデータ保持条件も確認対象になります。
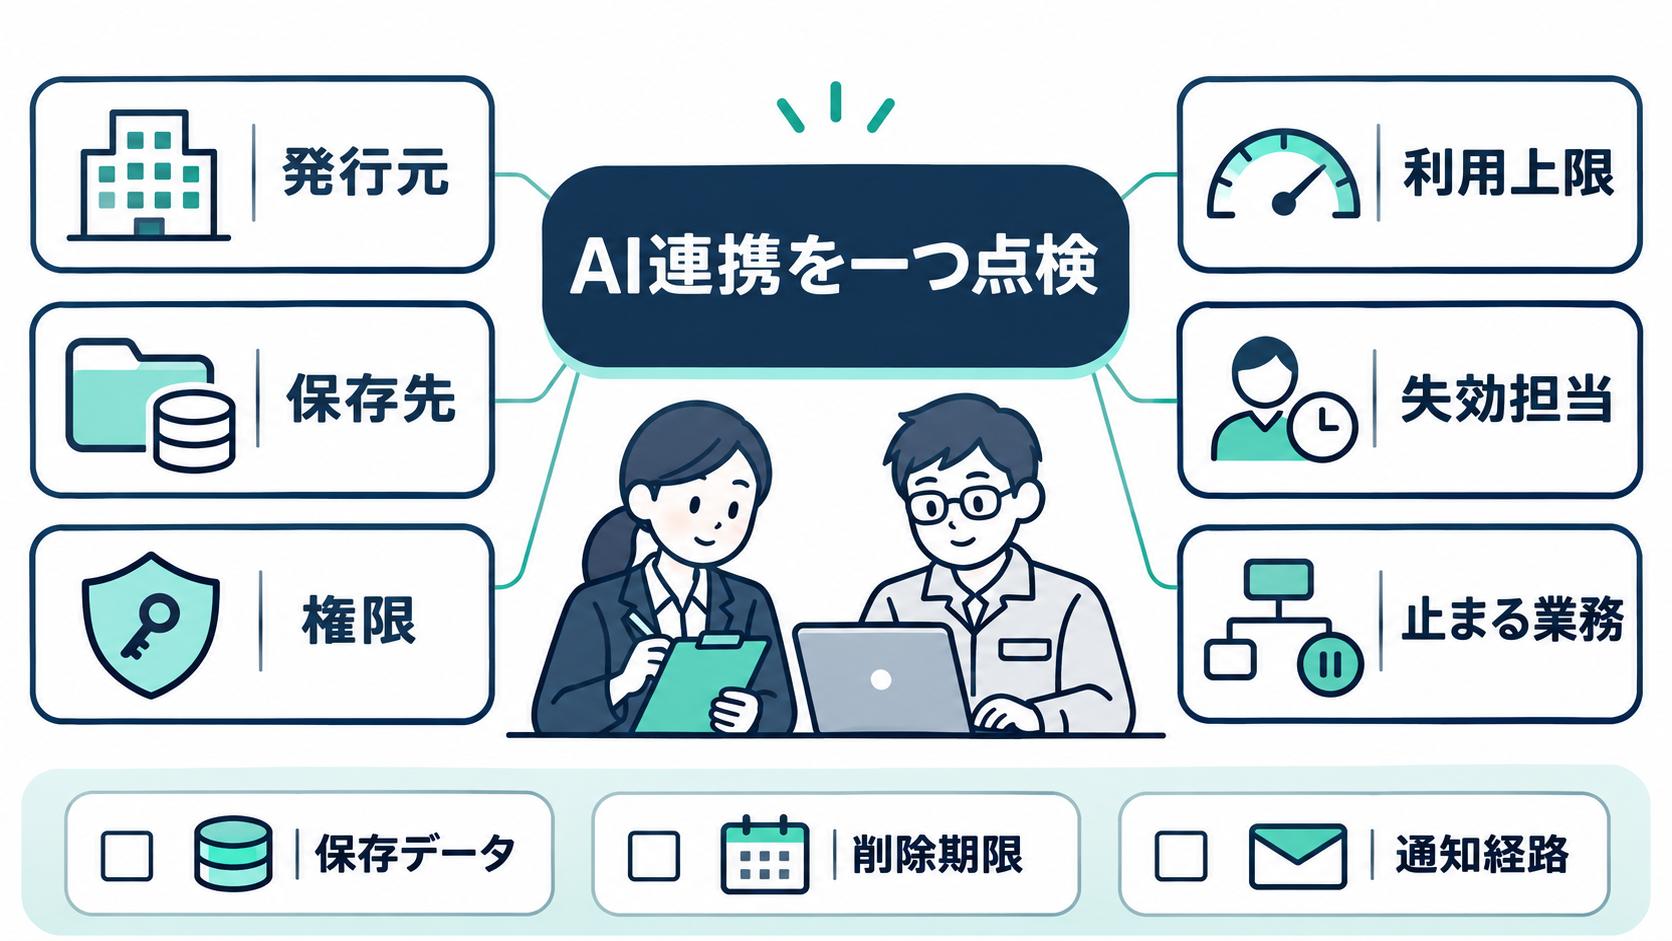
最初の一歩として、業務で利用しているAI連携を一つ選び、担当者と認証情報の流れをたどってみてはいかがでしょうか。発行元、保存先、権限、利用上限、失効の担当者、失効後に止まる業務を一枚に整理します。通知が届いた場面を想定し、発行元での失効と再発行を誰が進めるかまで確認できれば、手順書の不足が具体的になります。侵害を完全に予測することはできなくても、止められる範囲と保存する範囲は、平時に見直せます。