
2026/10/28
AIニュース
AIが掘り起こす「脆弱性の連鎖」――PHP騒動が示した手作業パッチの限界
PHPの2件の脆弱性が突きつけた本当の問題
企業サイトを止めるか、修正が完了するまで運用を続けるか。PHPで2件の重大な脆弱性が明らかになった際、一部の組織はこの難しい判断を迫られ、パッチを適用できるまでサイトを停止しました。PHPはWebサーバー上で動作するオープンソースのプログラミング言語で、公開情報によれば、Webサイトのおよそ70%を支える存在です。広く普及しているだけに、言語や実行環境の問題は個別企業の障害では収まりません。注目すべきなのは、今回の2件だけではありません。発見に関わったGoogle傘下のクラウドセキュリティ企業Wizは、AIによって新たな脆弱性を見つけ、攻撃へ転用できる速度が変わり始めたとみています。これまで長期間見過ごされていたコードであっても、AIを組み込んだ調査ツールなら、多数の仮説を短時間で検証できるためです。
Wizで露出管理とアプリケーションセキュリティを担当するCTOのTomer Schwartz氏は、AIなしでは問題を発見できなかったと説明しています。Wizは週末の間に独自ツールを用い、数十のアイデアを試しました。人間の専門家が調査方針を定め、ツールが検証の反復を加速する構図です。企業にとっての論点は、AIが新しい攻撃手法を生んだかどうかだけではありません。過去のコードに眠る問題を見つけるコストが下がり、攻撃者と防御側の双方が従来より速く動けるようになったことが、より現実的な経営課題になっています。
AIが脆弱性調査の時間軸を縮める仕組み
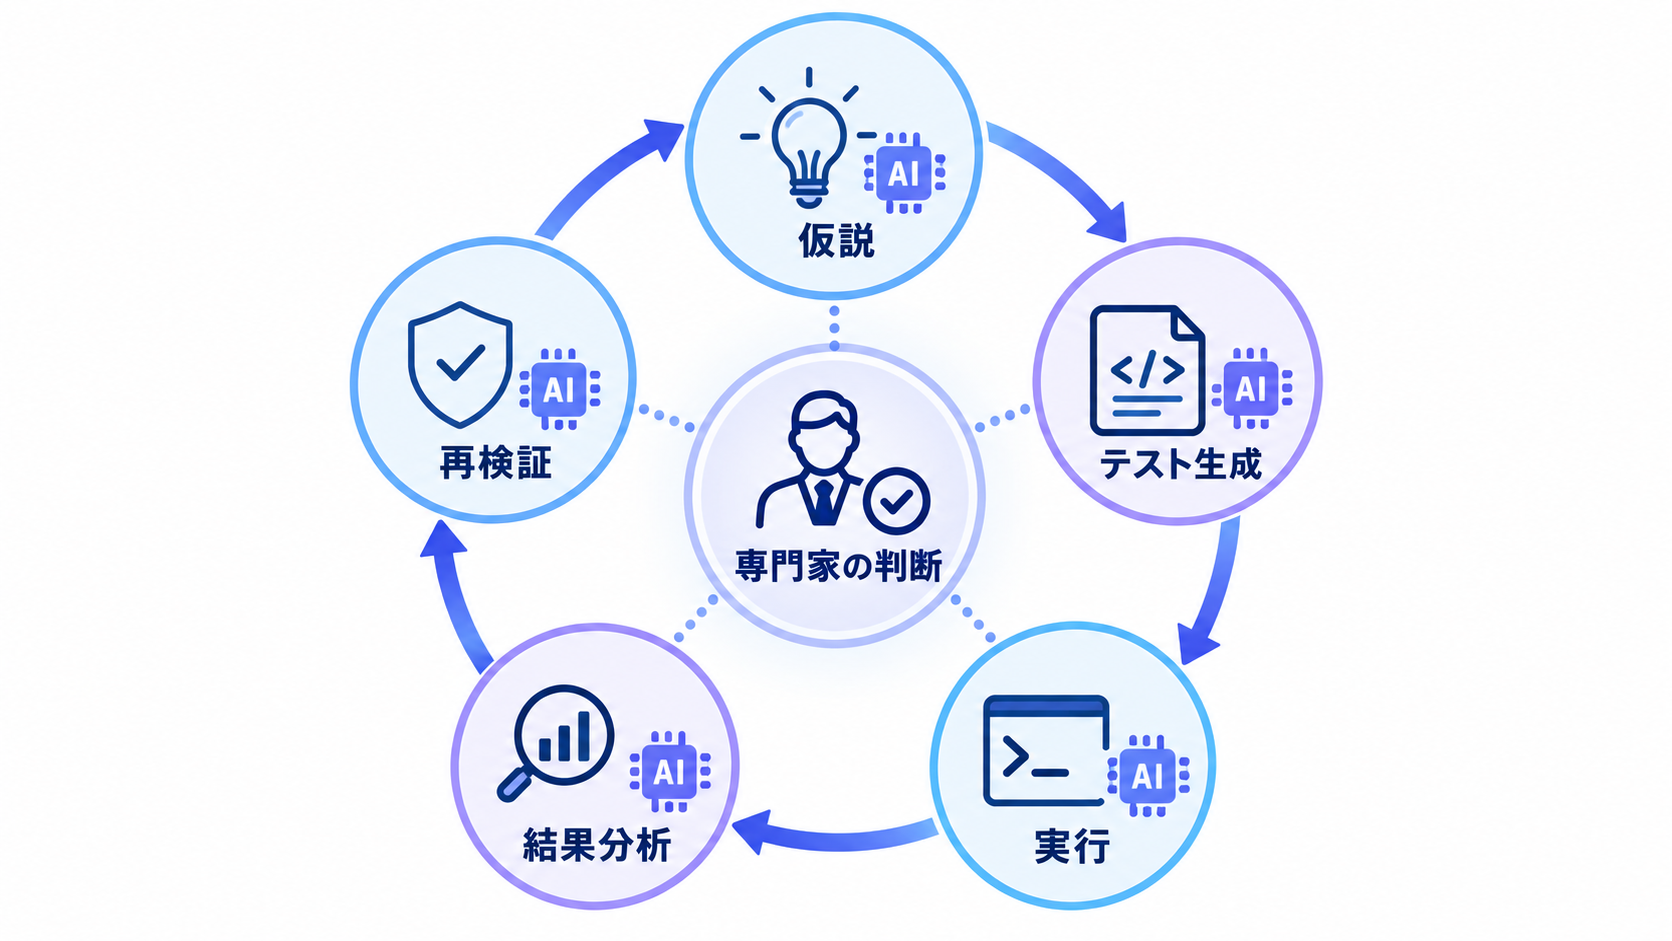
脆弱性調査では、コードを眺めるだけで答えが見つかるとは限りません。特定の入力を与えたときに何が起きるか、複数の機能を組み合わせると想定外の経路が生まれないか、環境や設定の違いで挙動が変わらないかといった仮説を、一つずつ検証する必要があります。対象が長年改修されてきたソフトウェアであれば、確認すべき組み合わせは膨らみます。Wizが週末に数十のアイデアをテストできたという事実は、AI活用の焦点が単なるコード生成にないことを示しています。調査担当者が仮説を立て、独自ツールがテスト候補の作成や実行を支援し、得られた結果を基に次の仮説へ進む。この反復が速くなれば、従来は時間や人員の制約から調べ切れなかった領域にも手が届くでしょう。
ただし、AIが出力した候補をそのまま脆弱性と判断することはできません。誤検知を除き、再現条件と影響範囲を確かめ、開発チームが修正できる形で報告する工程には専門知識が欠かせないためです。AIは調査員の代わりというより、探索範囲を広げる増幅器に近い存在だと考えられます。
同じ能力は攻撃側にも利用できます。防御側が「自社ではAIを使っていない」と判断しても、脅威の速度まで従来のままになるわけではありません。セキュリティ部門には、AI製品を導入するか否かだけでなく、発見から検証、優先順位付け、修正までの時間をどこまで短縮できるかという運用設計が求められます。
10年以上見えていたコードが脅威に変わる瞬間
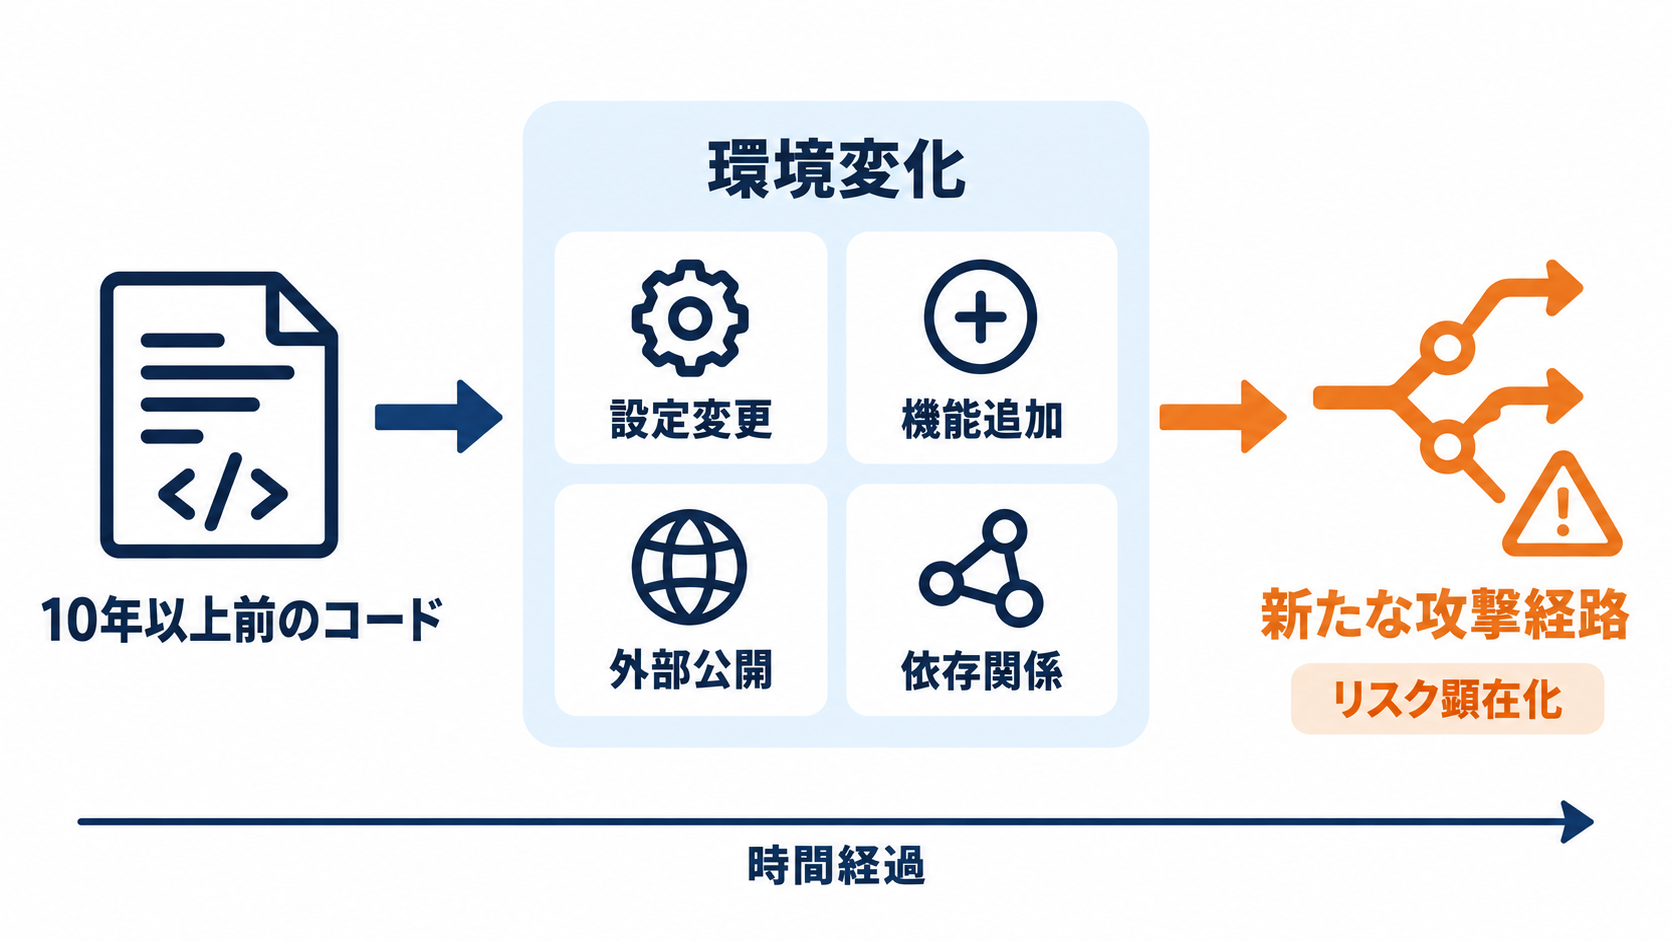
今回取り上げられた問題の一つは、10年以上にわたり人目に触れる場所にありながら、脆弱性として顕在化していなかったとされています。長く存在したコードが、ある時点から悪用可能になったという点は、「古いコードは長年無事だったから安全」という見方の弱さを浮き彫りにします。ソフトウェアの安全性は、コードを書いた時点だけで固定されるものではありません。コード自体が大きく変わらなくても、周囲の条件は動き続けます。別機能との組み合わせ、利用方法、設定、依存するソフトウェア、外部から到達できる範囲などが変化すれば、以前は成立しなかった攻撃経路が成立する可能性があります。今回、具体的に何が変化して悪用可能になったのかという詳細は限られていますが、長期間見過ごされた問題が環境の変化を受けて脅威になる構図は、レガシーシステム全般を考えるうえで見逃せません。
企業の棚卸しでは、稼働年数だけをリスクの尺度にするのでは不十分です。外部公開されているか、重要データへ接続しているか、保守されているバージョンか、問題発生時に更新できる責任者がいるかといった条件を重ねて見る必要があります。新しいサービスであっても依存部品が古ければ影響を受けますし、社内で長く安定稼働している仕組みでも、公開範囲の変更によって優先度が上がるかもしれません。
AIによる探索が一般化すると、これまで「誰も気づかなかった」ことが安全性の代わりにはならなくなります。過去の監査結果を保管するだけではなく、環境や利用条件が変わった時点で再評価する仕組みが必要です。コードの年齢よりも、現在の条件でどのように到達され、悪用され得るかを継続的に確認する姿勢が問われています。
秘密保持だけでは守れない協調開示
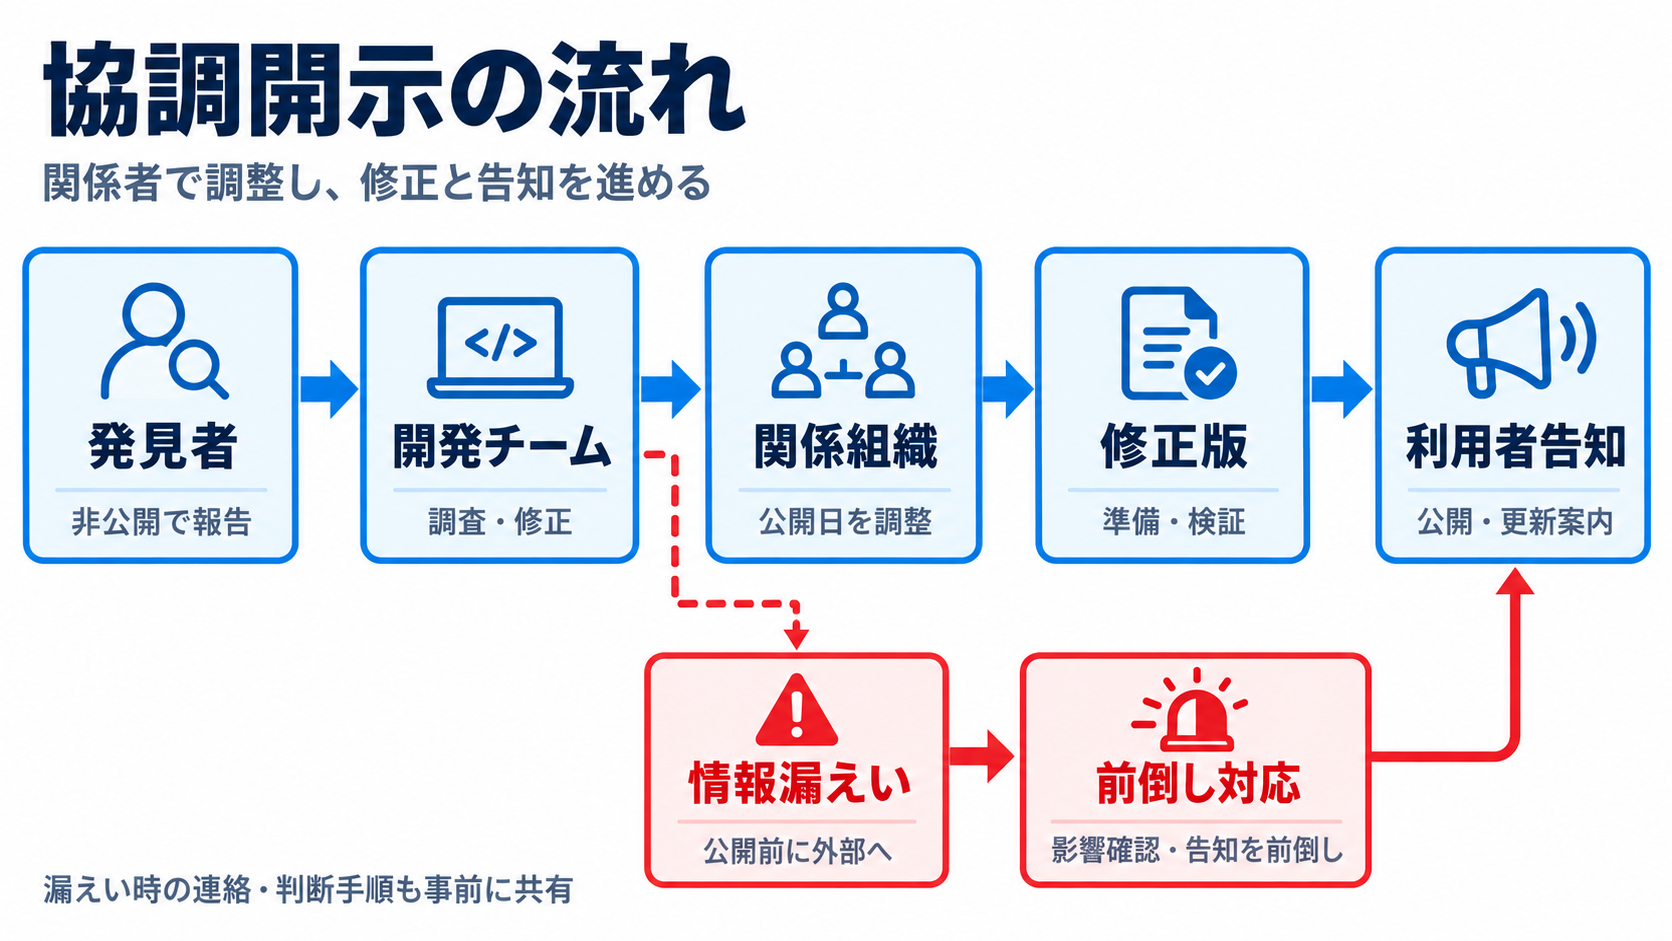
重大な脆弱性を見つけても、すぐに詳細を公表すればよいわけではありません。修正版が用意される前に攻撃方法が広まれば、利用者を危険にさらすためです。そこで発見者、開発元、関係するサービス事業者などが情報を限定的に共有し、修正と告知の時期を調整する「協調開示」が行われます。今回もWiz、OpenAI、研究グループのCalif、PHPチームが対応に関わりました。参加者が増えれば、修正の品質や影響範囲の確認には役立つ半面、情報が外部へ漏れる経路も増えます。Schwartz氏は、漏えいが協調開示にほとんど織り込まれている問題だと捉え、Wizがあらかじめ備えていたことを説明しています。重要なのは、秘密を完全に維持できるという前提だけで計画しないことです。
企業が自社製品の脆弱性に対応する場合も、情報共有先、意思決定者、修正担当、顧客への連絡経路を平時に決めておく必要があります。漏えいの兆候が出たときに公開時期を前倒しするのか、暫定的な回避策を案内するのか、監視を強化するのかといった選択肢も整理しておくと、限られた時間を判断そのものに使えます。
協調開示は広報部門だけの案件ではありません。開発、セキュリティ、法務、顧客対応、経営判断が同時進行する事業継続上のプロセスです。取引先へ知らせる範囲や表現を事前に検討し、技術的な確度が変化した場合に情報を更新できる体制も欠かせません。漏えいを失敗として責めるだけではなく、発生を想定した対応時間を設計することが、被害の抑制につながります。
手作業のパッチ適用が規模に耐えない理由
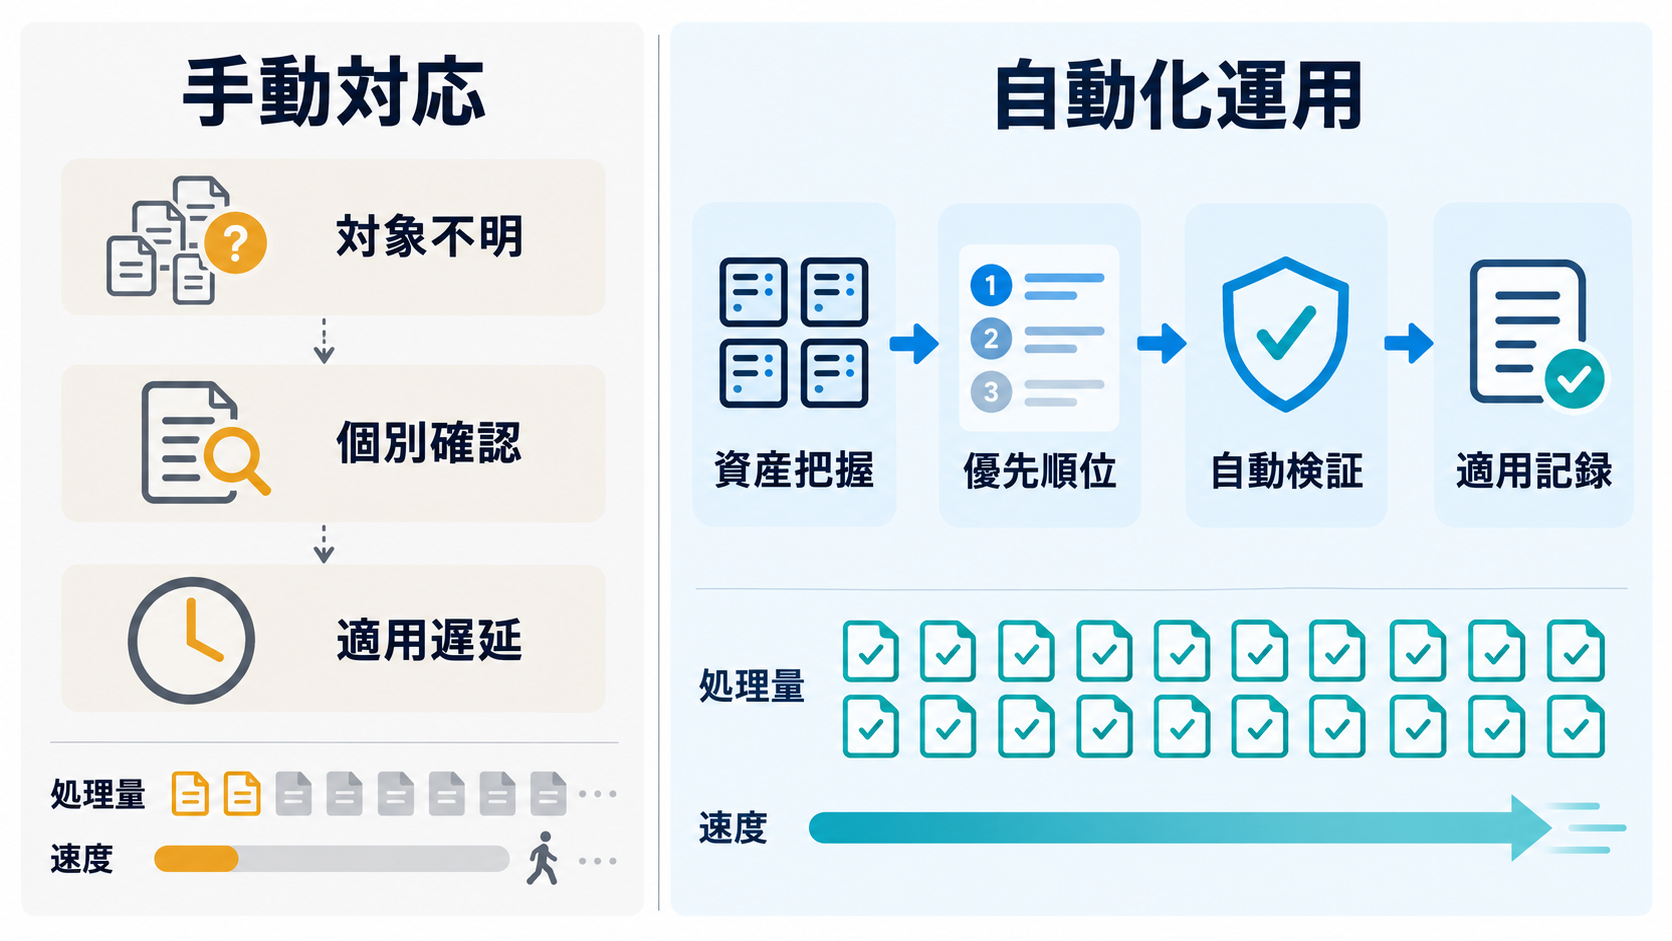
脆弱性が公表されると、「修正版へ更新してください」という案内が出されるのが一般的です。しかし、更新対象が多数のサーバー、コンテナ、業務システム、委託先環境に散らばっていれば、担当者が一台ずつ確認する方法には限界があります。Wizが手作業によるパッチ適用は拡張できないと指摘する背景には、発見速度と修正速度の差があります。最初の難所は、対象の把握です。企業はPHPを直接採用していなくても、導入したWebアプリケーションや外部サービスの構成要素として利用している可能性があります。資産台帳が古ければ、どのシステムが該当し、誰が更新責任を負うのかを調べるだけで時間を失うでしょう。バージョンを特定できても、更新による業務影響を検証し、停止時間を調整し、適用後の動作を確認する作業が残ります。
必要なのは、単純な一斉更新ではなく、把握と判断を含む一連の自動化です。ソフトウェア構成の継続的な可視化、脆弱性情報との照合、外部公開やデータ重要度に応じた優先順位付け、テスト環境での検証、適用結果の記録をつなげれば、担当者は例外処理とリスク判断に集中できます。自動化できない旧式システムについても、ネットワーク分離やアクセス制限などの暫定策を選ぶ基準が必要です。
AIが脆弱性の探索を加速するなら、企業側も修正工程の処理能力を引き上げなければ差は広がります。パッチの平均適用日数だけを見るのではなく、影響対象を特定するまでの時間、責任者へ届くまでの時間、例外が放置される期間を分けて測ると、実際のボトルネックが見えやすくなるでしょう。
スタートアップが初期段階から組み込むべき設計
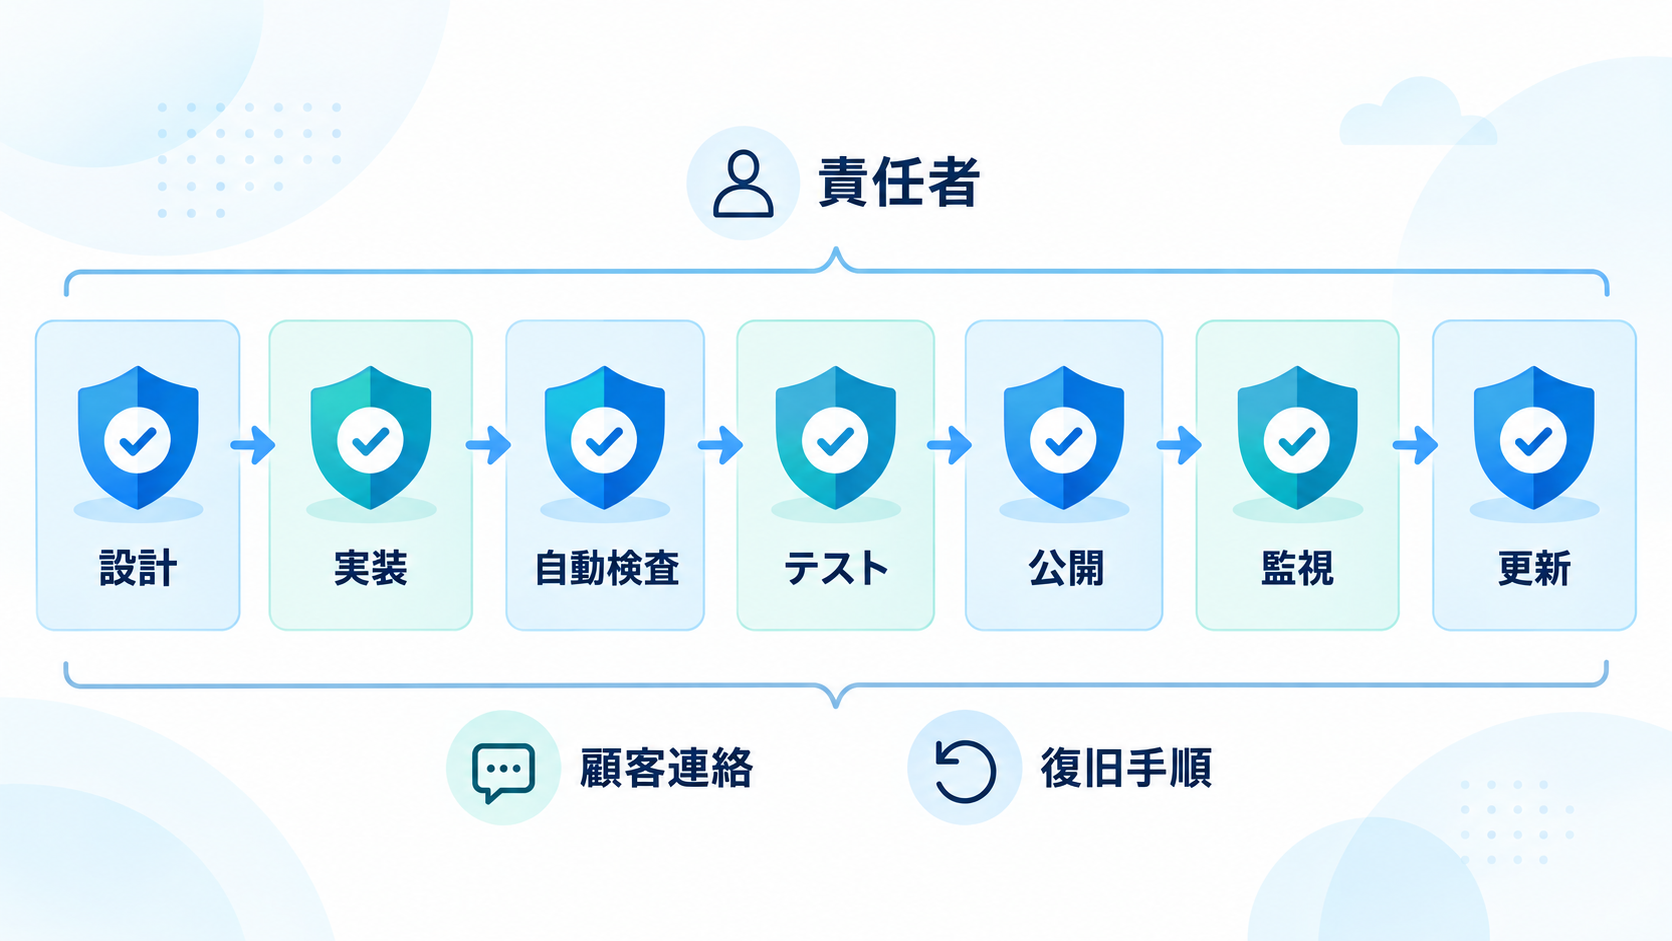
人員の限られたスタートアップでは、製品公開を優先し、セキュリティ対応を事業拡大後の課題として扱いたくなるかもしれません。しかし、顧客数やシステム数が増えてから資産管理、更新手順、権限設計を追加すると、既存運用との調整が大きな負担になります。TechCrunchのEquityでは、初期企業がセキュリティを意識して構築する方法も議論されました。初期段階で必要なのは、大企業と同じ規模の組織をつくることではありません。利用する言語やフレームワーク、外部ライブラリの責任者を決め、更新通知を受け取れる状態にすることから始められます。インターネットへ公開するサービスを一覧化し、本番環境へ反映する前のテストと、問題発生時に以前の状態へ戻す手順を用意しておけば、緊急時の判断が軽くなります。
依存部品を追加するときは、機能だけでなく、保守が続いているか、脆弱性が発生した場合に更新版を取り込めるかも確認したいところです。自社コードの検査だけでは、オープンソースや実行環境から生じる問題を拾い切れません。開発工程に自動検査を組み込みつつ、重大な警告を誰が判断するのかを明確にしなければ、通知が積み上がるだけになってしまいます。
顧客企業との信頼を守るという観点では、インシデント時の連絡方針も製品設計の一部です。影響を把握できていない段階で何を伝えるか、更新が必要な顧客へどう届けるかを決めておくと、技術対応と説明責任を並行できます。セキュリティを後から追加する機能としてではなく、変更を安全に続けるための運用条件として扱うことが、少人数の組織ほど効いてきます。
WordPress運営者と日本企業が確認したい実務対応
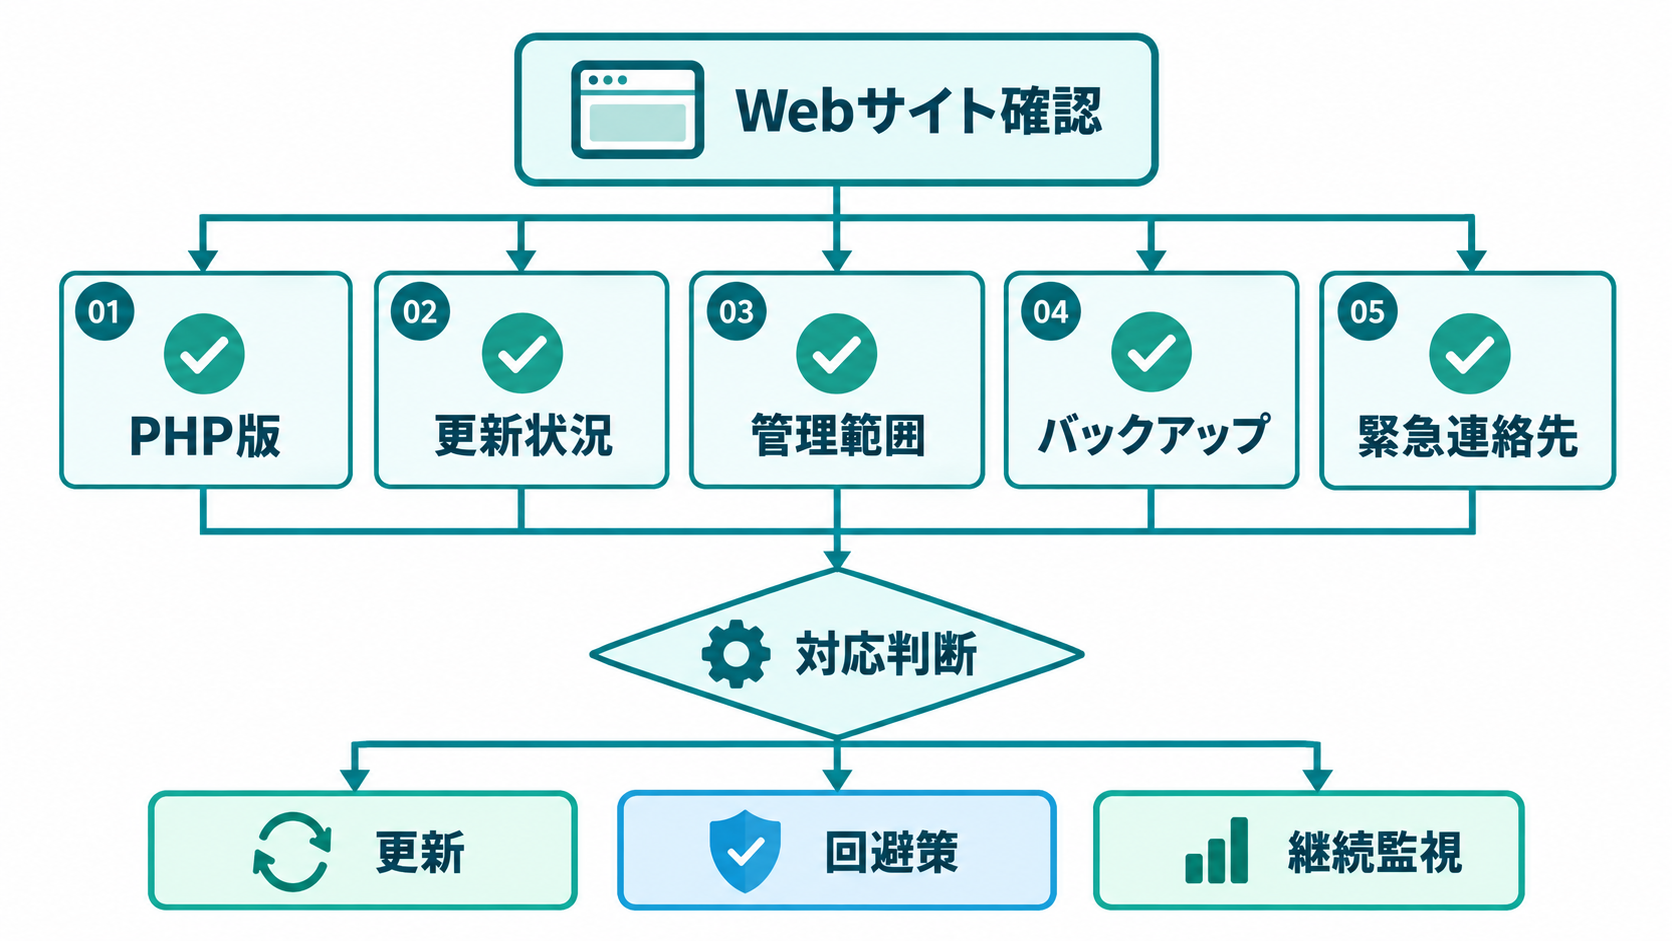
PHPはWordPressを動かす基盤でもあるため、小規模事業者や企業のWeb担当者にとって他人事ではありません。ただし、WordPressサイトであるという理由だけで、今回の問題による被害が確定するわけでもありません。実際のリスクは、利用中のPHPバージョン、サーバー構成、外部から到達できる機能、修正版の適用状況などによって変わります。具体的な影響を確認せずにサイトを停止したり、反対に放置したりするのは適切ではないでしょう。自社でサーバーを管理している場合は、PHPのバージョンと更新状況を確認し、ホスティング事業者や保守会社へ委託している場合は、影響調査と対応状況を問い合わせる必要があります。「自動更新を有効にしている」という回答だけで終わらせず、OS、PHP、WordPress本体、テーマ、プラグインのどこまでが管理対象かを分けて確かめることが大切です。バックアップが取得されていても、復元手順を試したことがなければ、緊急時に使える保証はありません。
企業サイトは規模が小さくても、問い合わせ情報、採用応募、会員情報、決済サービスへの導線などを扱う場合があります。改ざんや停止が発生すれば、売上だけでなく取引先への説明にも影響します。広報サイトだから優先度が低いと決めつけず、保有データと事業上の役割からリスクを判断すべきです。
今回の事例から着手できる具体的な一歩は、公開中のWeb資産について「利用中のPHPバージョン」「更新責任者」「外部委託先」「緊急連絡先」「停止または回避策の判断者」を一枚の台帳にまとめることです。AIによって発見が速くなる局面では、すべてを予測するより、通知を受けてから対象を特定し、判断し、修正するまでの流れを短くする方が実務に直結します。