
2026/10/30
AIニュース
AIエージェント時代の「最小権限」――monday.comが示す、統制を開発速度に変える設計
AIの実行力が高まるほど、権限管理が速度を左右する
社内のAIエージェントに、顧客情報の検索、文書の更新、プロジェクトの進行管理まで任せるとします。便利になる反面、必要以上のアクセス権を持たせれば、設定ミスや誤操作の影響も短時間で広がりかねません。人が一件ずつ処理していた業務をAIが連続して実行できるからこそ、権限設計は導入後に整える付帯作業ではなく、最初に決めるべき運用条件になります。業務管理プラットフォームを提供するmonday.comは、ネイティブAIエージェントを組み込んだ「AIワークプラットフォーム」として事業の位置付けを刷新しました。同社のイベント「Elevate」でSiliconANGLEの動画番組theCUBEに出演した、セキュリティ・トラスト・イネーブルメント責任者のRyan Nigro氏は、安全のためのガードレールがAI活用の妨げになるという見方に異議を唱えています。
Nigro氏は、権限管理を自動車のブレーキにたとえました。ブレーキは常に速度を落とすためではなく、必要な場面で止まれるという確信を持ち、安心して速度を上げるためにあります。企業のAIガバナンスも同様で、禁止事項を増やすだけでは十分ではありません。どこまでならAIに任せられるかを明確にし、問題が起きる前に制御できる設計があれば、現場は判断に迷わず利用範囲を広げられます。
ここでの中心的な論点は、セキュリティと導入速度を二者択一にしないことです。AIの能力を一律に抑えるのではなく、業務ごとに必要な権限だけを割り当てることで、リスクの範囲を限定しながら実用化を進められます。AIエージェントが日常業務へ入り込むほど、この設計の巧拙が企業の展開速度を左右するでしょう。
AIエージェントにも適用される「最小権限」の原則
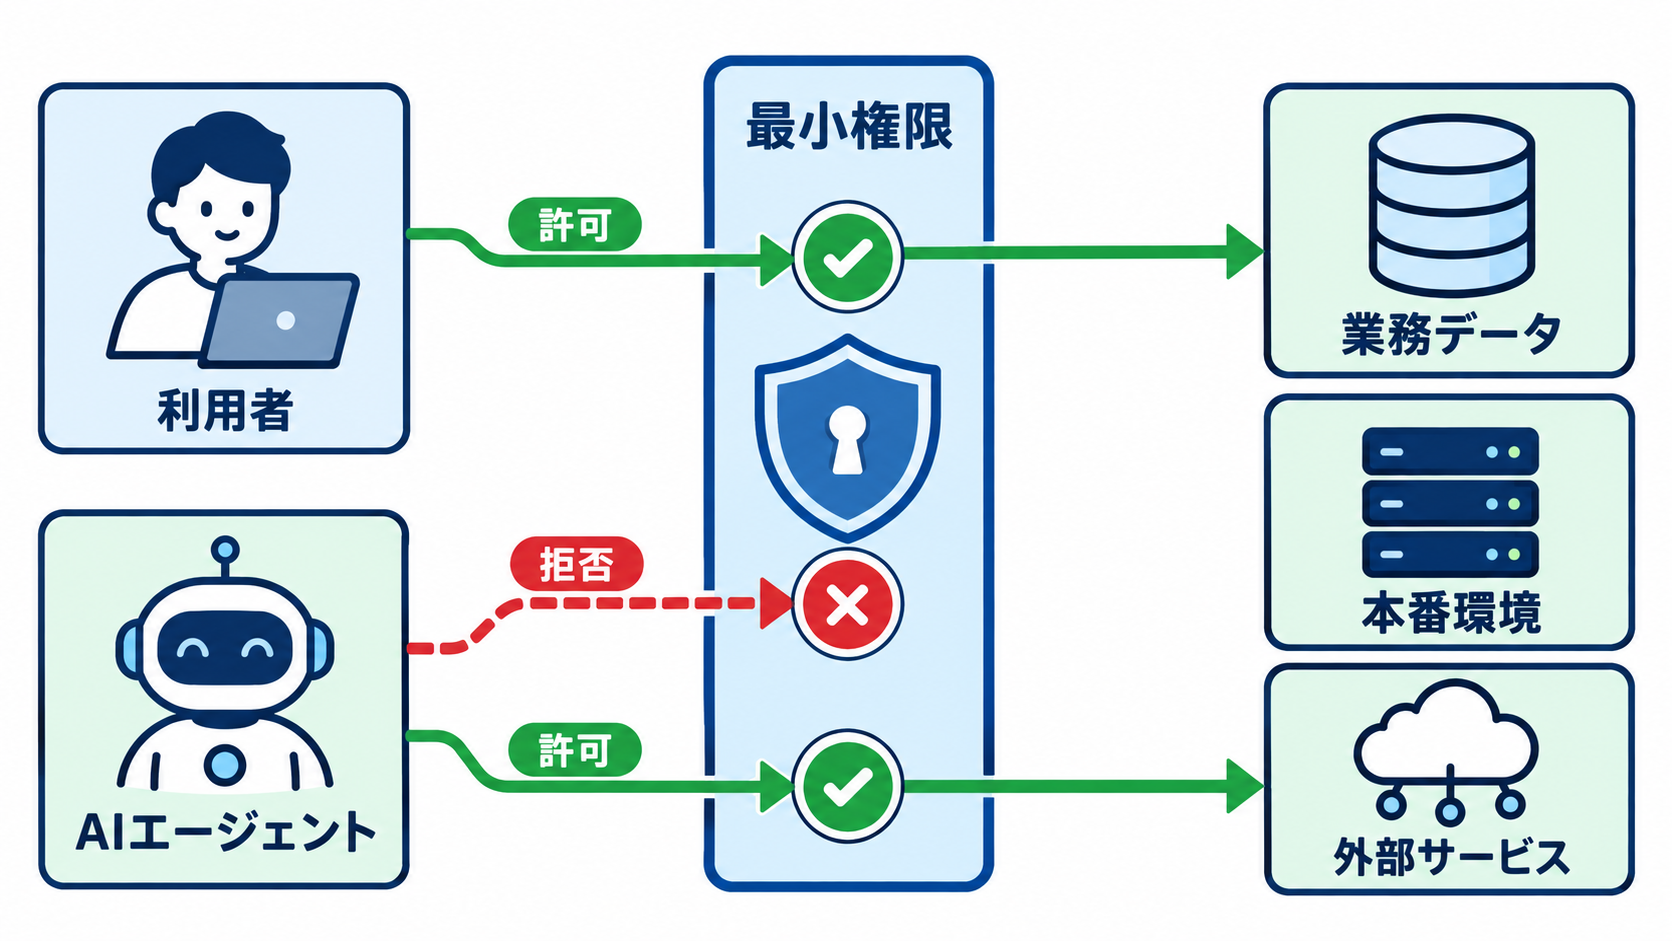
最小権限とは、利用者やシステムに対し、担当業務を遂行するために必要な範囲だけアクセスを認める考え方です。サイバーセキュリティでは以前から人間の利用者に適用されてきました。AIエージェントも、認められた権限を使って情報を読み取り、データを更新し、処理を実行するため、同じ原則が当てはまります。AIそのものが権限を生み出すわけではありません。利用するアカウント、接続先のサービス、API、共有フォルダーなどを通じ、企業が許可した範囲で動作します。問題は、その範囲が広すぎる場合です。例えば、営業支援を目的とするエージェントに顧客情報の参照権限は必要かもしれませんが、本番環境の設定を変更する権限まで与える理由はありません。Nigro氏も、営業担当者が本番環境を変更できる状態を、過剰な権限の分かりやすい例として挙げています。
人間の操作では、担当者が画面を確認しながら一件ずつ進めるため、途中で違和感に気付く余地があります。AIエージェントは、同じ権限を使って複数の処理を高速に連続実行できます。権限設定に誤りがあれば、影響が現れるまでの時間も短くなると考えるべきでしょう。これはAIが危険だからではなく、処理能力が高い道具ほど制御条件を明確にする必要があるためです。
認証と権限も区別して考える必要があります。認証は「誰、またはどのエージェントか」を確かめる仕組みであり、権限は「何をしてよいか」を定める仕組みです。ログインできることと、あらゆる情報を閲覧・変更できることは同義ではありません。AI導入の審査では、モデルの性能だけでなく、利用するID、接続先、読み取りと更新の範囲まで確認することが欠かせません。
部署異動で積み上がる権限がAIのリスクを増幅
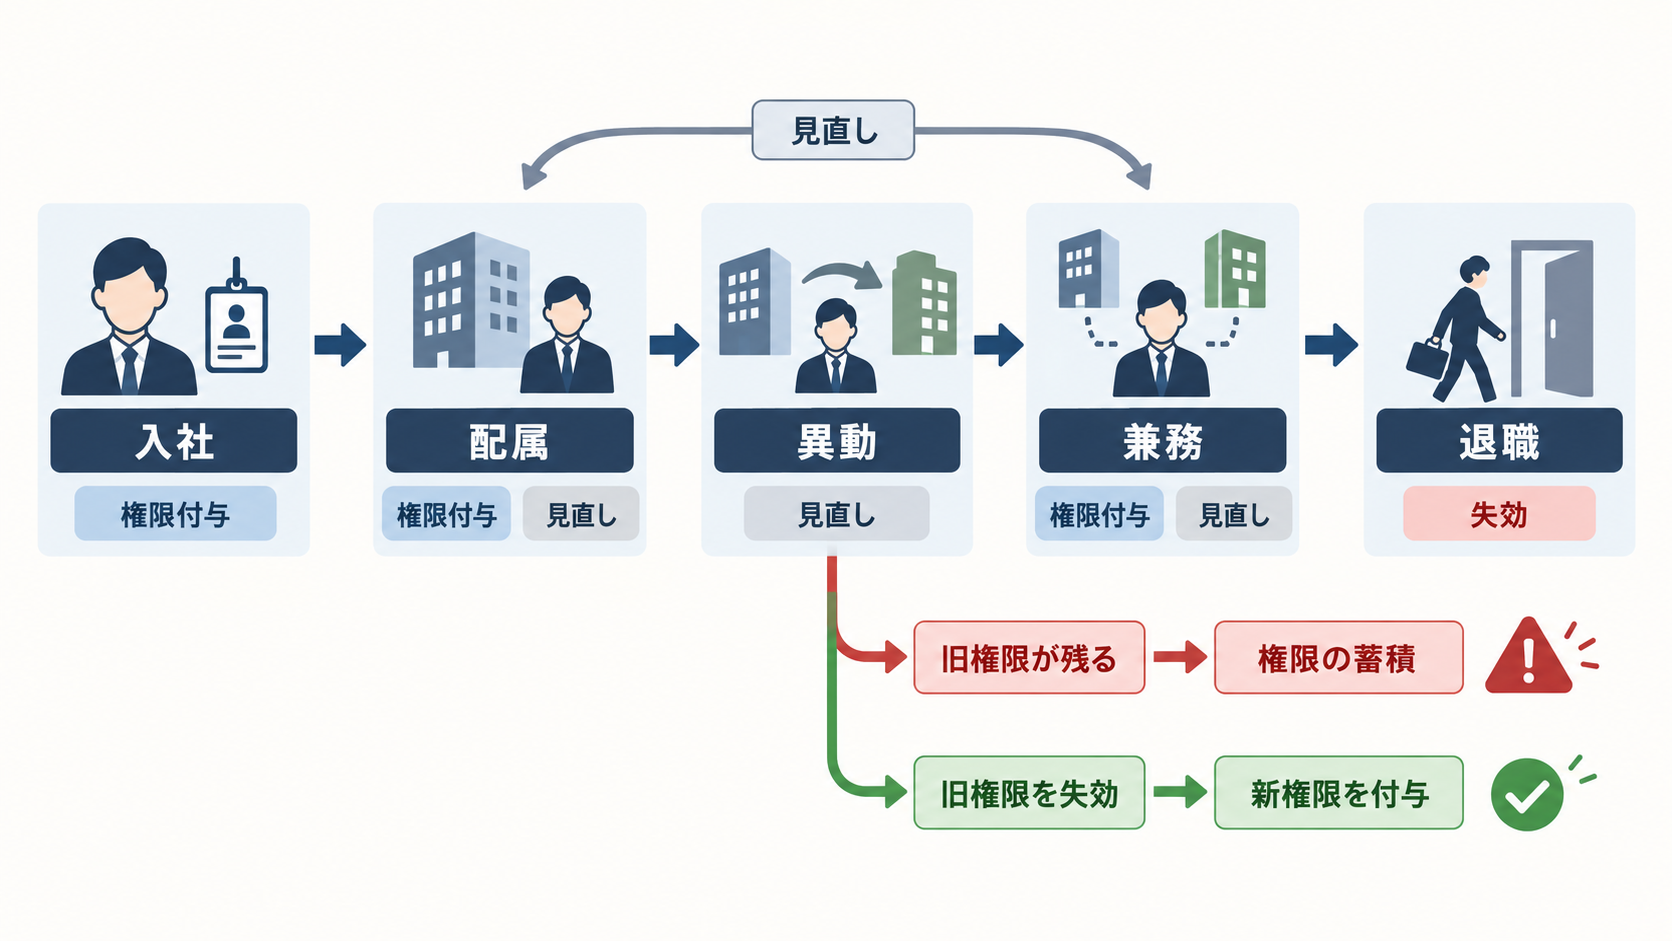
権限管理の弱点は、特別な攻撃だけから生まれるものではありません。日々の入社、配属、兼務、部署異動、退職といった人事上の変化でも発生します。Nigro氏は、財務部門から法務部門へ移った従業員が、以前の権限を取り消されないまま新しい権限も取得し、両部門の情報へアクセスできる状態を例示しました。このように古い権限が残り続ける状態は、権限の蓄積やアクセス権の肥大化として捉えられます。本人に悪意がなくても、アカウントが侵害された場合や誤った操作をした場合には、被害が本来の担当範囲を越えてしまいます。そのアカウントをAIエージェントが利用すれば、人に対して残っていた過剰な権限が、そのまま自動処理にも引き継がれる可能性があります。
Nigro氏はインタビューの中で、過剰な権限と結び付いた人的ミスが侵害事例の80~90%に関係するとのIBMの推計を紹介しています。この数値を評価する際には、同氏が説明の根拠として挙げた推計である点を踏まえる必要があります。ただし、設定や運用上の不備がセキュリティ事故の入口になり得るという論点は、AIの有無を問わず企業が確認すべきものです。
対策の焦点は、利用開始時の承認だけではありません。部署異動の際に旧権限を失効させる仕組み、兼務が終了した際の見直し、一定期間使われていない権限の確認、退職時の即時停止までを一連のライフサイクルとして扱う必要があります。AIエージェントについても、担当者や業務が変われば接続権限を再審査する運用が求められるでしょう。
企業が最初に確認したいのは、現在のアクセス権が組織図や実際の職務と一致しているかどうかです。AI向けの新しい規則を増やす前に、人に付与された既存権限を棚卸しするだけでも、AIが引き継ぐリスクの範囲を小さくできます。
一括解放ではなく、実績に応じて権限を広げる導入法
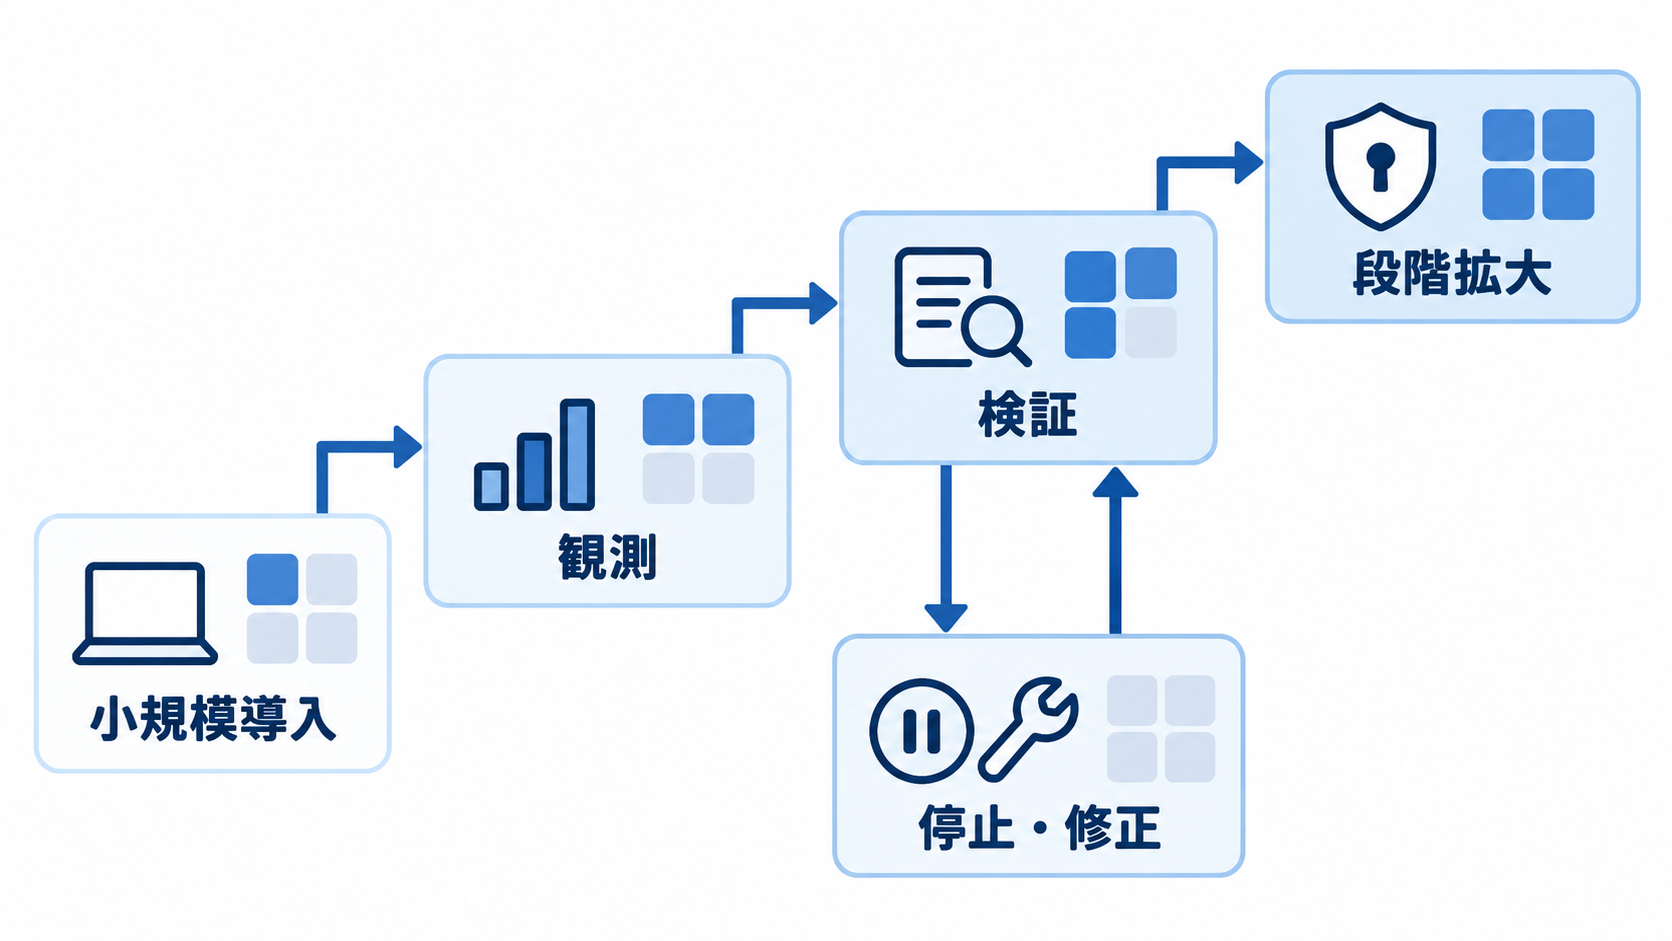
Nigro氏は、すべてのAI機能を有効にし、全利用者へ一度にあらゆるアクセスを認める方法を避けるよう求めています。代わりに、AIを小さな単位で導入し、各ツールには必要最小限の権限を与え、成果が確認できた段階で利用範囲を広げるという進め方を示しました。これは単なる慎重論ではなく、検証結果を次の判断材料にする導入設計です。企業実務に置き換えると、最初の対象には処理範囲が明確で、失敗した場合に人が修正しやすい業務が向いています。例えば、情報を読むだけの機能と、内容を書き換える機能を分けて考える方法があります。参照権限で期待する精度や業務効果を確認した後、必要性が認められた場合に限って更新権限を追加すれば、初期段階のリスクを抑えられるでしょう。
検証では、AIが目的の処理を完了したかだけを見ても不十分です。どの情報へアクセスしたか、想定外のデータを参照していないか、人による承認が必要な操作を自動実行していないかも確認します。結果が期待に届かなければ、モデルを交換する前に、指示、対象データ、許可した操作範囲を見直す余地があります。
段階導入には、責任範囲を明確にしやすい利点もあります。対象部門、業務責任者、権限を承認する担当、問題発生時に停止する担当を事前に決めておけば、異常時の判断が属人的になりにくくなります。成功した仕組みを他部門へ展開する際も、最初の検証で得た条件を基準として再利用できます。
権限の拡大は、利用者数を増やすことだけではありません。参照できるデータ、実行可能な操作、連携するサービス、自動処理できる件数など、複数の軸があります。一度にすべてを広げず、一つずつ変更して影響を観測するほうが、問題の原因を特定しやすく、経営側にも判断根拠を説明しやすくなります。
ガバナンスを「承認の壁」から運用基盤へ変える条件
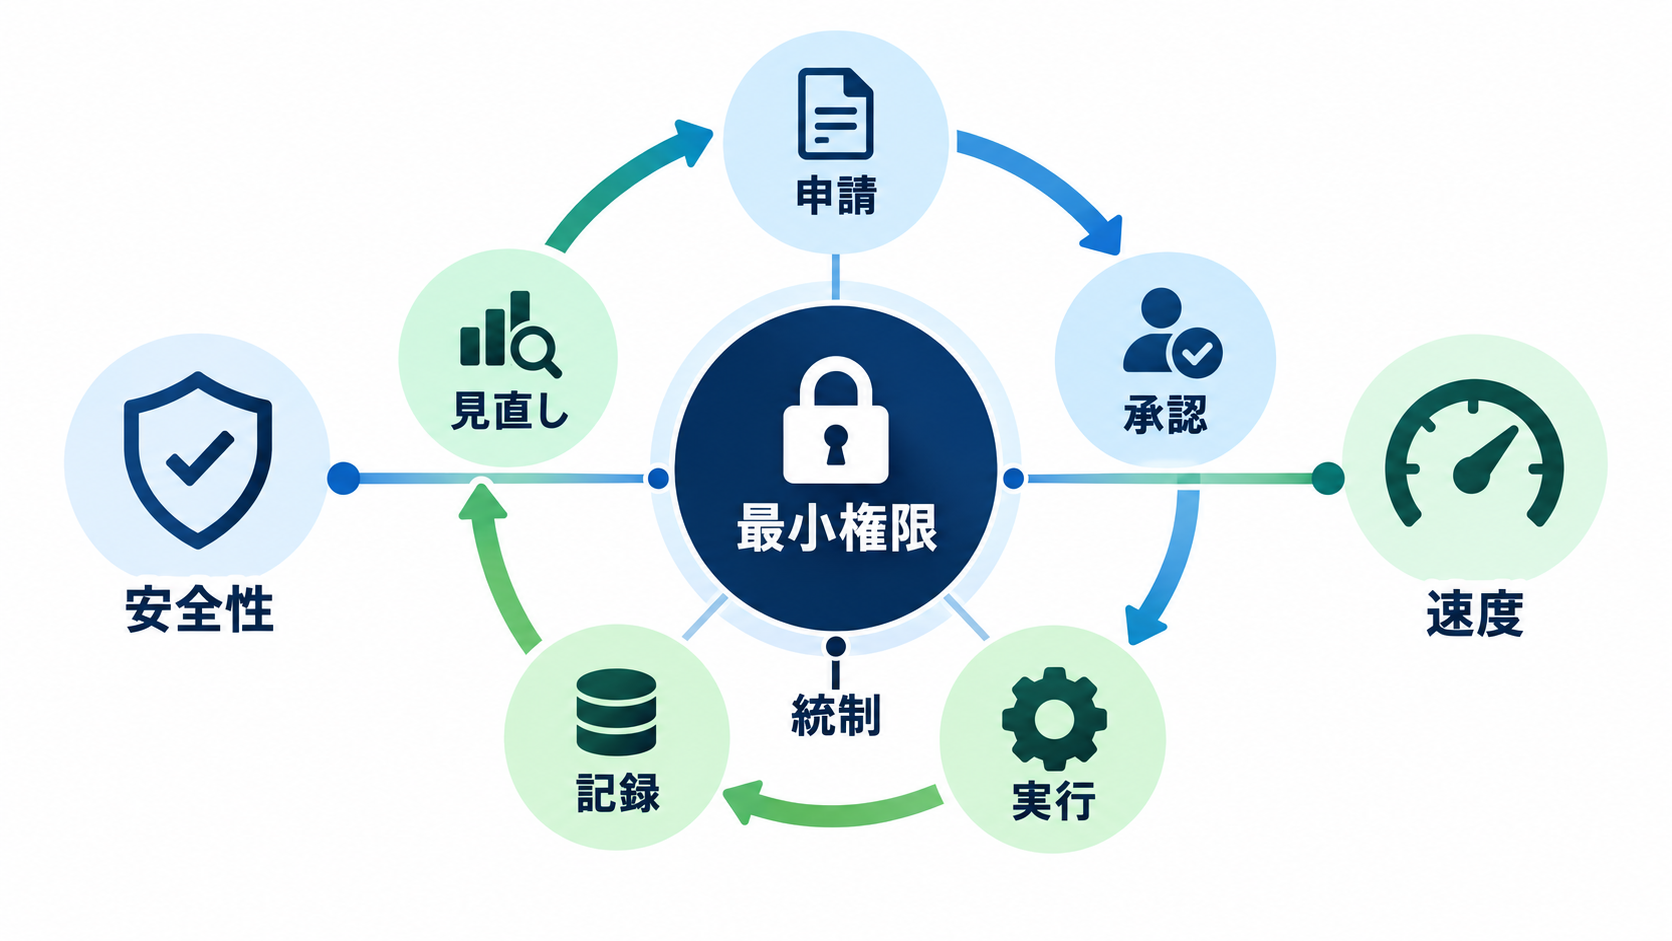
ガバナンスが導入速度を落とすのは、統制そのものが存在するからとは限りません。承認基準が曖昧で、誰に相談すべきか分からず、案件ごとに審査をやり直す状態では、現場が待たされます。反対に、利用可能なデータ、許可される操作、承認が必要な条件、停止手順が共有されていれば、チームは定められた範囲で自律的に動けます。最小権限を機能させるには、権限を付与する仕組みだけでなく、実行状況を追跡できる記録と定期的な見直しが必要です。AIが利用したアカウント、アクセス先、実行した操作を確認できれば、問題発生時の調査だけでなく、不要な権限を減らす判断にも使えます。記録の目的を監視だけに置かず、運用改善の材料として扱う視点が欠かせません。
また、「AIならどこまで自動化してよいか」という大きな問いを、そのまま審査項目にすると判断が難しくなります。「顧客データを読めるか」「外部へ送信できるか」「レコードを変更できるか」「人の承認なしで確定できるか」といった具体的な操作へ分解すれば、技術部門と事業部門が共通の言葉で検討できます。権限管理は、セキュリティ担当者だけに任せる作業ではありません。
経営層にとっても、アクセス範囲が限定されたAIは投資判断をしやすい対象になります。想定される損失の範囲、停止方法、拡張条件を説明できるためです。ガードレールを先に設計するというNigro氏の考え方は、統制を開発の最終関門にするのではなく、事業部門が許容範囲を理解して進むための共通基盤に変えるものと捉えられます。
なお、theCUBEの当該インタビュー枠はmonday.comがスポンサーを務めています。SiliconANGLEは、スポンサー企業に編集上の決定権はないと開示しています。企業が発信するAIガバナンスの考え方を評価する際には、主張の内容に加え、発信の場や利害関係も確認しておくと判断しやすくなるでしょう。
日本企業が着手すべき、AI導入前の権限棚卸し
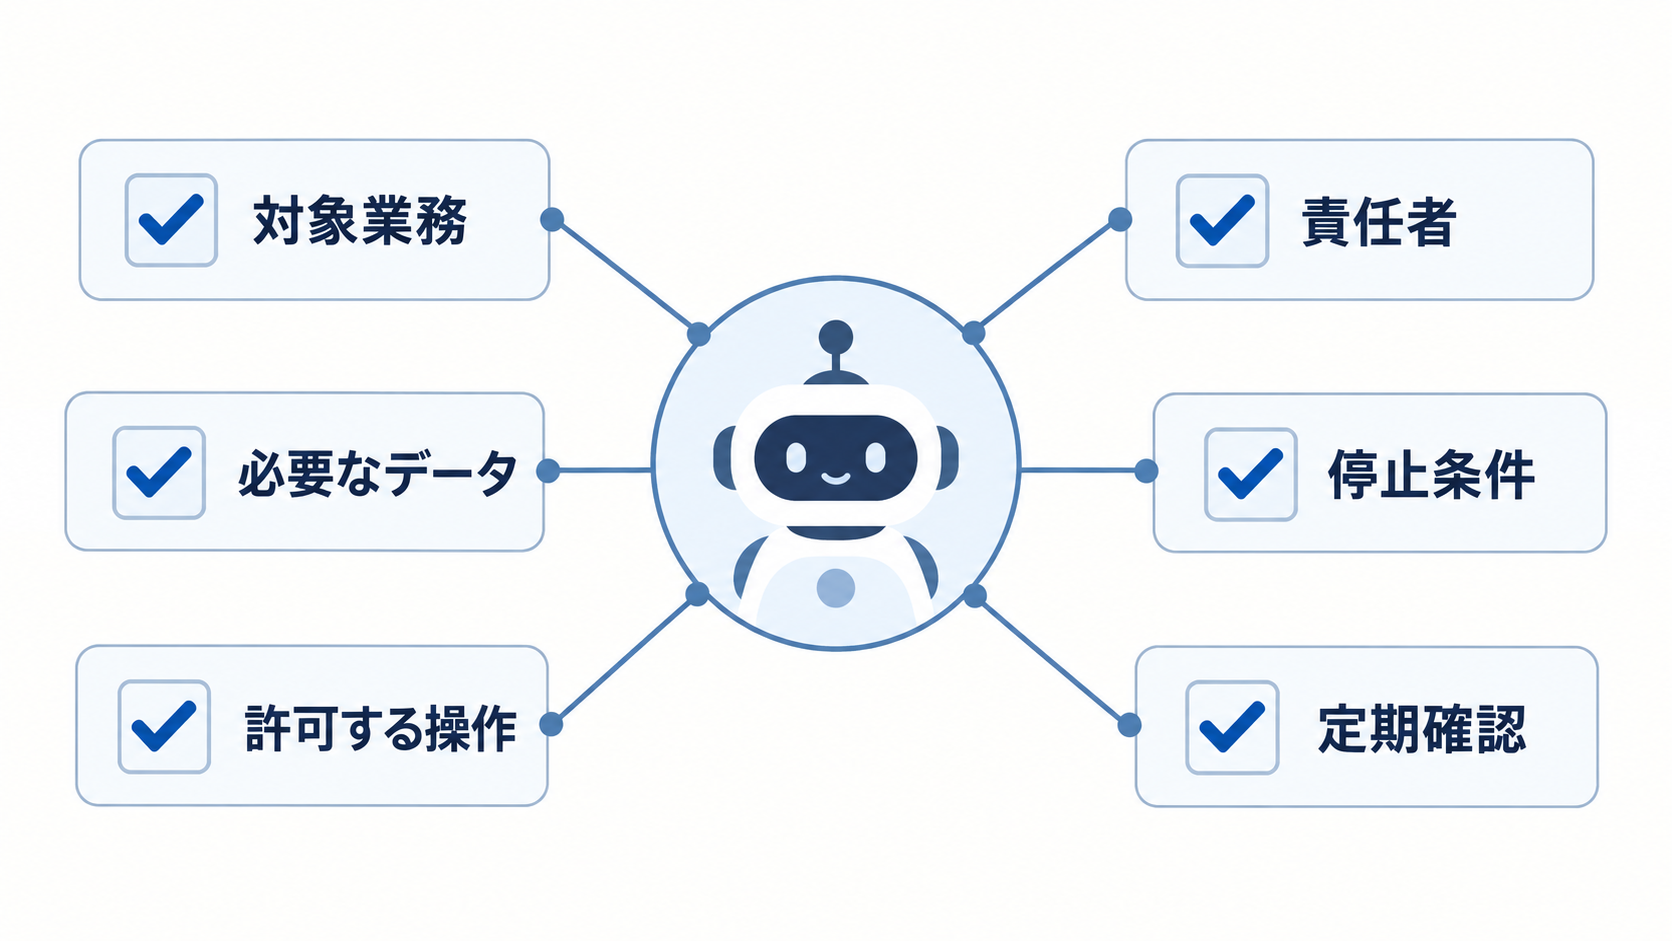
AIエージェントを試験導入する企業は、新しいAI専用ルールを作る前に、対象業務で現在使われている権限を可視化する必要があります。担当者がどのシステムへ接続し、どの情報を読み、何を変更できるのかが不明なままでは、AIへ渡すべき最小限の権限も決められません。既存業務のアクセス構造を整理することが、実効性のあるAIガバナンスの出発点になります。棚卸しでは、AIに任せたい作業を一つ選び、その作業に不可欠なデータと操作を書き出します。参照だけで済むのか、更新が必要なのか、外部サービスとの通信を許可するのか、人の承認を挟むべき場面はどこかを確認します。そのうえで、利用部門の責任者、アクセスを承認する担当者、緊急停止を行う担当者を決めれば、技術上の設定と業務上の責任を結び付けられます。
特に確認したいのは、AIが利用するサービスアカウントへ個人と同じ広い権限を付与していないかという点です。複数の用途で一つのアカウントを共有すると、どのエージェントが何を実行したのか追いにくくなります。業務や用途ごとに識別できる形に分け、不要になった際には個別に停止できる構成が望ましいと考えられます。
導入後の評価基準も事前に決めておきます。処理時間や利用回数だけでなく、想定外のアクセス、差し戻し、人による修正、停止判断の回数などを確認すれば、権限を広げてよいかを具体的に判断できます。成果が出たという理由だけで自動的に範囲を拡大せず、安全性と業務効果の両方を条件にすることが必要です。
最初の一歩として、試験導入を予定している一つのAIエージェントを選び、「対象業務」「必要なデータ」「許可する操作」「責任者」「停止条件」を一枚にまとめるとよいでしょう。この五つに答えられない部分があれば、そこが導入前に詰めるべき論点です。ブレーキを外して急ぐのではなく、必要な場面で確実に止まれる状態を作ることが、結果としてAI活用の展開を速めます。