

2026/11/11
AIニュース
Google DeepMindのAlphaProof Code、Signalの暗号実装を4週間で検証――企業が知るべき証明の範囲
この記事の要点
Google DeepMindは、Signalの暗号処理の中核コードを4週間で検証したAlphaProof Codeを発表しました。AIがLeanで600万行超の証明を作成し、意図的に埋め込んだ2件のバグも検出しています。企業が評価する際には、期間の短縮に加え、証明した安全性要件と保証の範囲、人によるレビューの役割を確認する必要があります。
目次
Signalの暗号実装を対象に、4週間で数学的な検証
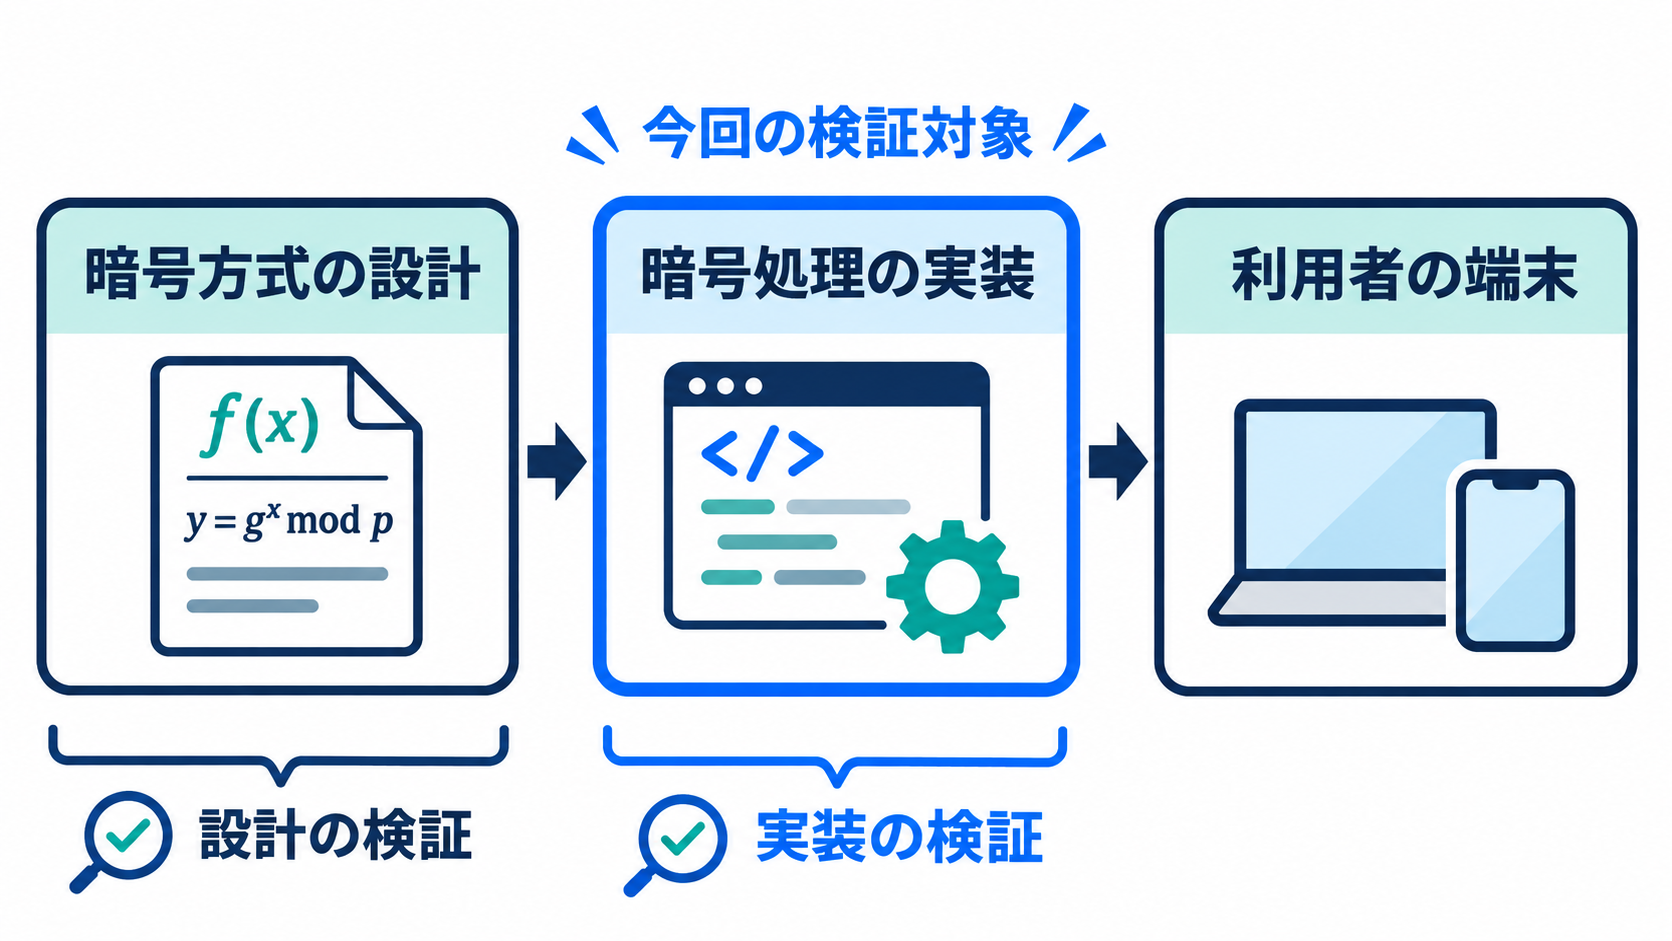
メッセージの内容を暗号で守っていても、その仕組みを動かすプログラムに誤りがあれば、安全性の前提が崩れかねません。暗号方式の設計が正しいことと、利用者の端末で動くコードが設計どおりに振る舞うことは、別々に確かめる必要があります。Google DeepMindが発表した「AlphaProof Code」は、この実装段階の検証にAIを活用するシステムです。
2026年11月11日付の報道によると、研究チームは暗号化メッセンジャー「Signal」の暗号処理の中核コードを対象に、通常は年単位を要する検証作業を4週間で進めました。注目すべき点は、理論上の設計を調べるだけでなく、利用者の端末上で実際に使われる暗号実装を検証対象にしたことです。安全性の議論を、動作するソフトウェアへ近づけた取り組みと位置づけられます。
DeepMindの研究者であるPushmeet Kohli氏とSwarat Chaudhuri氏の説明では、先行する検証の取り組みは理論的な設計段階にとどまっていました。今回の成果を企業の技術評価に結びつけるなら、処理速度の数字だけでなく、検証がどの層まで届いたのかを見る必要があるでしょう。
ただし、4週間という期間は今回の対象と条件における実績です。あらゆるソフトウェアを同じ期間で検証できると示したわけではありません。また、暗号処理の中核を検証したことから、Signal全体のあらゆる不具合や運用上のリスクが解消されたと受け取ることもできません。成果の意味を理解する出発点は、短縮された時間と、証明された対象の範囲を切り分けることです。
テストと異なる、仕様を数学で確かめる仕組み
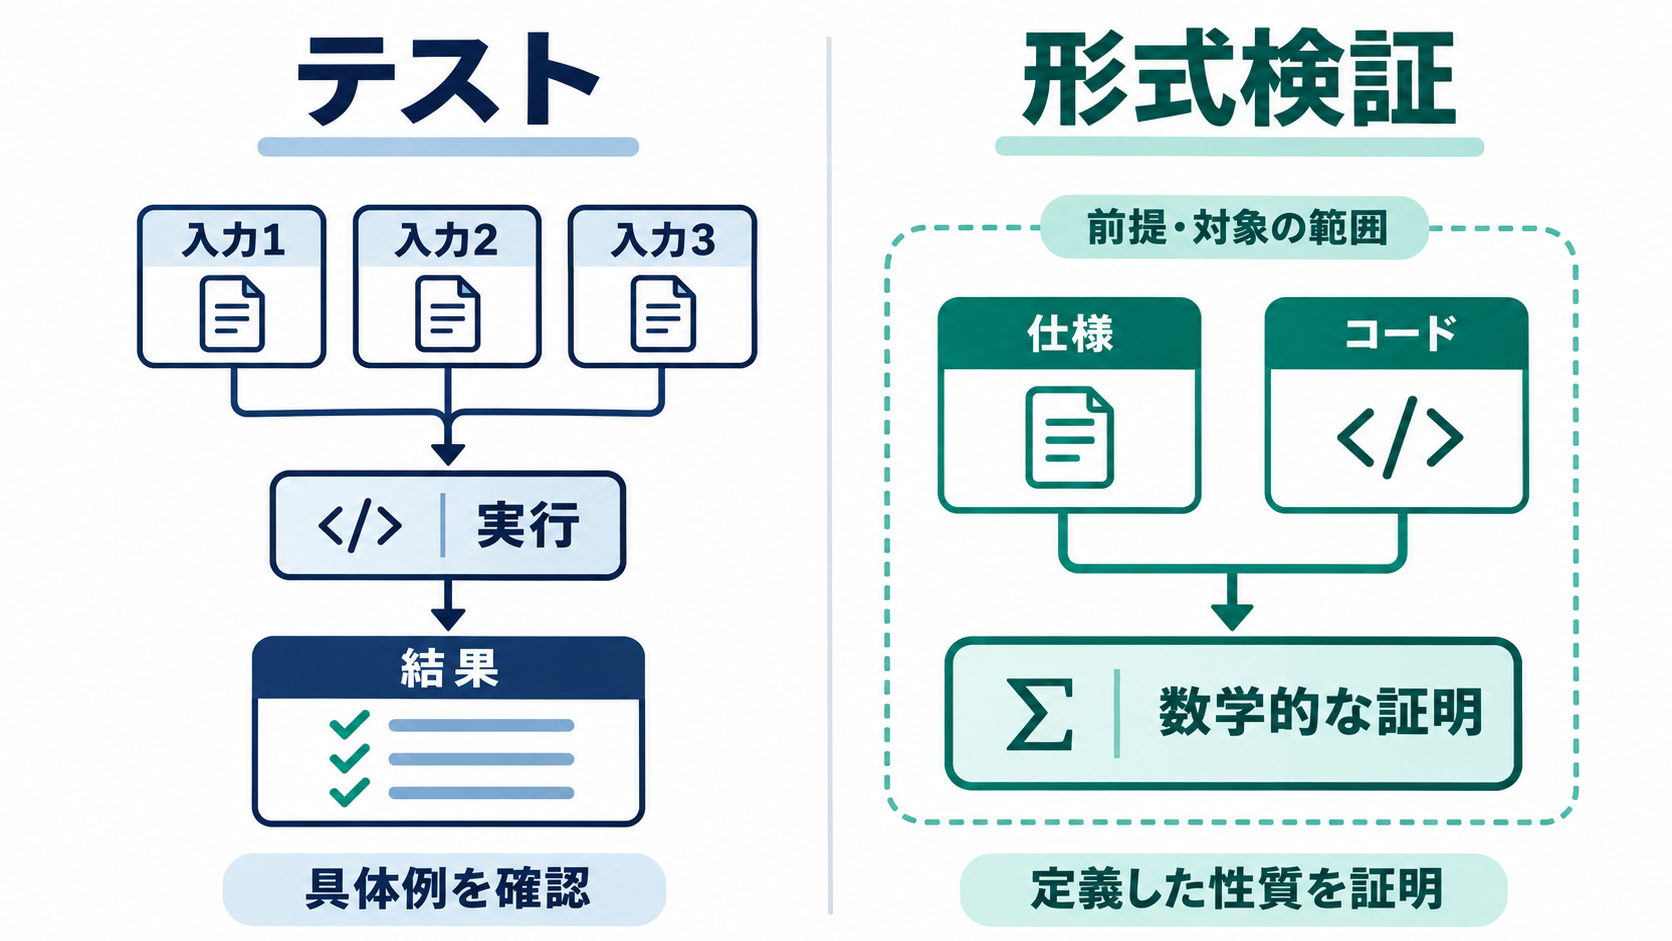
AlphaProof Codeが取り組むのは、ソフトウェアが定められた性質を満たすことを数学的に確かめる「形式検証」です。一般的なテストでは、具体的な入力を与え、期待した出力や動作が得られるかを調べます。形式検証では、守るべき条件を数学的に表現し、その条件がプログラムについて成立するかを証明します。両者は確認の方法も、得られる保証の性質も異なります。
例えば、ある入力例で問題が起きなかったことと、定義した前提の下で特定の性質が常に成立することは、同じ意味ではありません。暗号処理のように、まれな条件での誤りも避けたい領域では、この違いが技術選定に関わります。ただし、形式検証にも対象や前提があります。証明という言葉だけで、利用環境を含むすべての安全性が保証されるわけではありません。
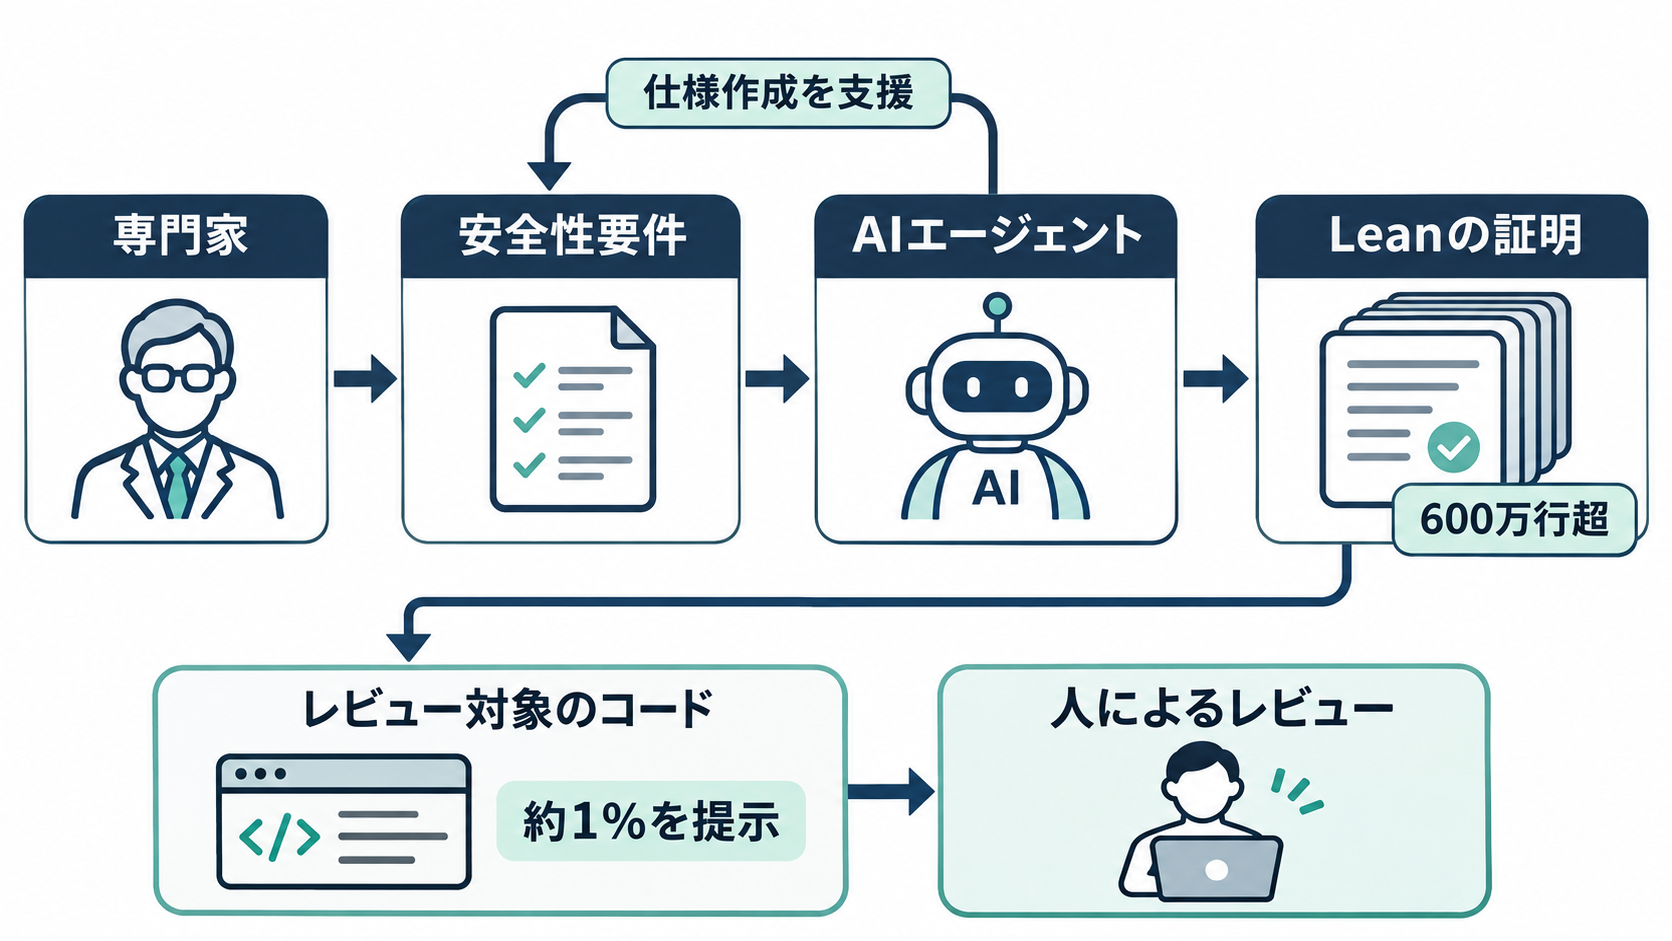
今回の取り組みでは、専門家が形式的な安全性要件を定義した後、AIエージェントが証明を構築しました。DeepMindは、AIエージェントが仕様の作成を支援し、その仕様をプログラムが満たすかを独立に証明する仕組みも説明しています。人間が自然言語で「安全に動くこと」と書くだけで、必要な保証が自動的に完成するという話ではありません。
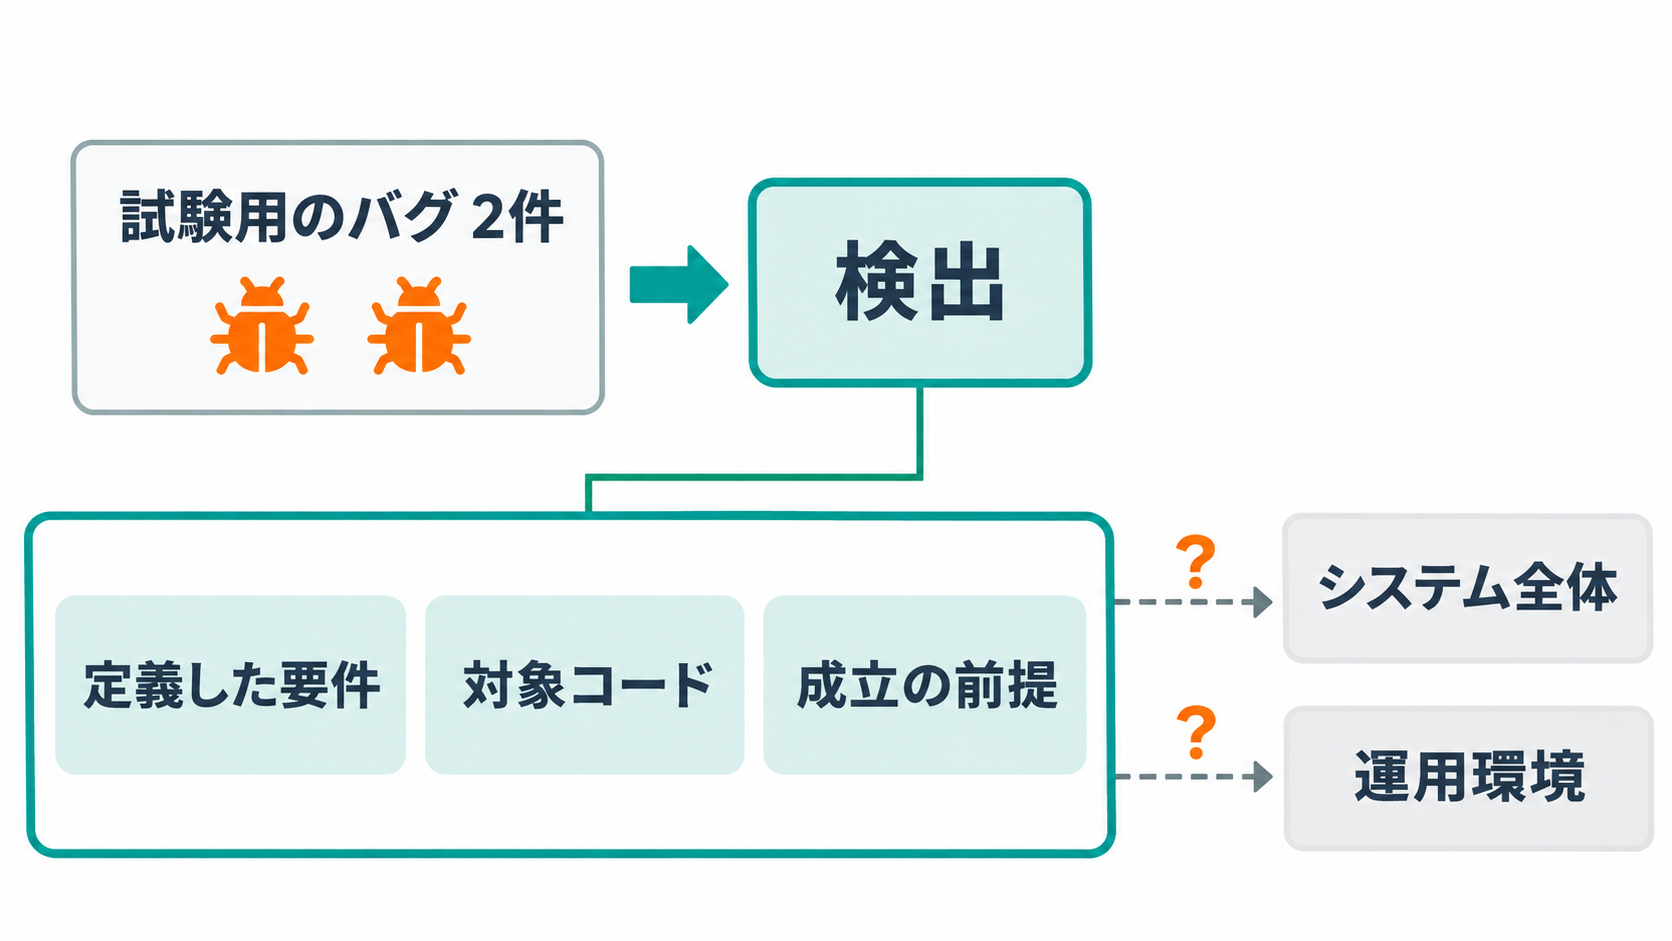
企業にとって確認すべきなのは、何を安全性要件として表現したかです。要件に含まれていない性質は、その証明によって確かめられたとは扱えません。形式検証を評価する際には、成功したという結果とともに、対象コード、証明した性質、成立に必要な前提を確認する必要があります。これは導入後に保証の範囲を説明する際にも欠かせない情報になるでしょう。
600万行超の証明と、人に残るレビューの役割
証明を実際のコードに結びつけるには、多くの細かな論理を積み重ねる作業が必要になります。AlphaProof Codeでは、「Gemini Carbon」を基盤とするAIエージェントが、証明を記述する言語「Lean」で600万行を超える記述を作成しました。ここでいう行数は、Signalに新たな機能を加えるアプリケーションコードの量ではなく、検証に使う証明言語の記述量です。
Leanは、数学的な主張や証明をコンピューターで扱うための仕組みです。一般に、形式的な証明を利用する意義は、説明文がもっともらしいかどうかを人間が判断するだけでなく、定められた規則に沿って論理を確認できる点にあります。生成AIの文章の説得力と、証明として成立することを区別する上でも、この構造は理解しておきたいところです。
今回の作業では、コードベースのおよそ1%が人間によるレビューの対象として示されました。この数字から読み取れるのは、人の確認を完全に取り除いた仕組みではないということです。レビュー対象の割合を、そのまま人間の作業時間やコストの割合に置き換えることはできません。短い箇所でも、設計意図や安全性に関わる判断には深い検討が必要になる場合があります。
企業が同様の仕組みを評価する際も、AIが生成した量だけでは導入効果を判断しにくいでしょう。要件を定義する負担、生成された証明を維持する負担、専門家が判断する箇所の内容まで含めて見る必要があります。今回の成果は、証明を大量に作成する工程にAIを使う方向を示していますが、何を保証すべきかという責任まで自動化したと解釈するのは適切ではありません。
意図的に埋め込んだバグの検出が示すこと
研究チームは検証のために、2件のバグを意図的に埋め込みました。AlphaProof Codeは、それらを直ちに検出したと報告されています。正しいと考えられるコードに対して証明を進めるだけでなく、誤りを含む対象に反応できるかを確かめた点は、仕組みを評価する上で具体的な材料になります。
ただし、この結果が直接示すのは、試験で用意された2件を検出できたことです。未知の欠陥をすべて見つけられることや、実際の攻撃を漏れなく防げることまで確認したわけではありません。企業の品質評価でも、検出に成功した事例と、検出能力全体に関する主張を分けて扱う必要があります。試験結果の強さは、対象とした誤りや確認条件によって変わるためです。
形式検証においては、不具合を見つけた件数だけでなく、どの性質を証明できたかも重要になります。定義した要件に反する実装を検出することと、要件そのものが実際の脅威を十分に捉えていることは別の問題です。要求の設定が不十分であれば、証明が成立しても、組織が期待する安全性とずれが残る可能性があります。
Signalの最高技術責任者であるEhren Kret氏は、AIによる脅威が増す中で、この手法がデータのプライバシーへの信頼を強めると評価しています。その期待を実務につなげるには、形式検証の結果を、テストやコードレビュー、運用上の対策と組み合わせて判断する視点が必要でしょう。数学的な保証の価値を生かすためにも、その保証が届く境界を明確にしておくことが求められます。
電力網や医療機器への展開で変わる検証条件
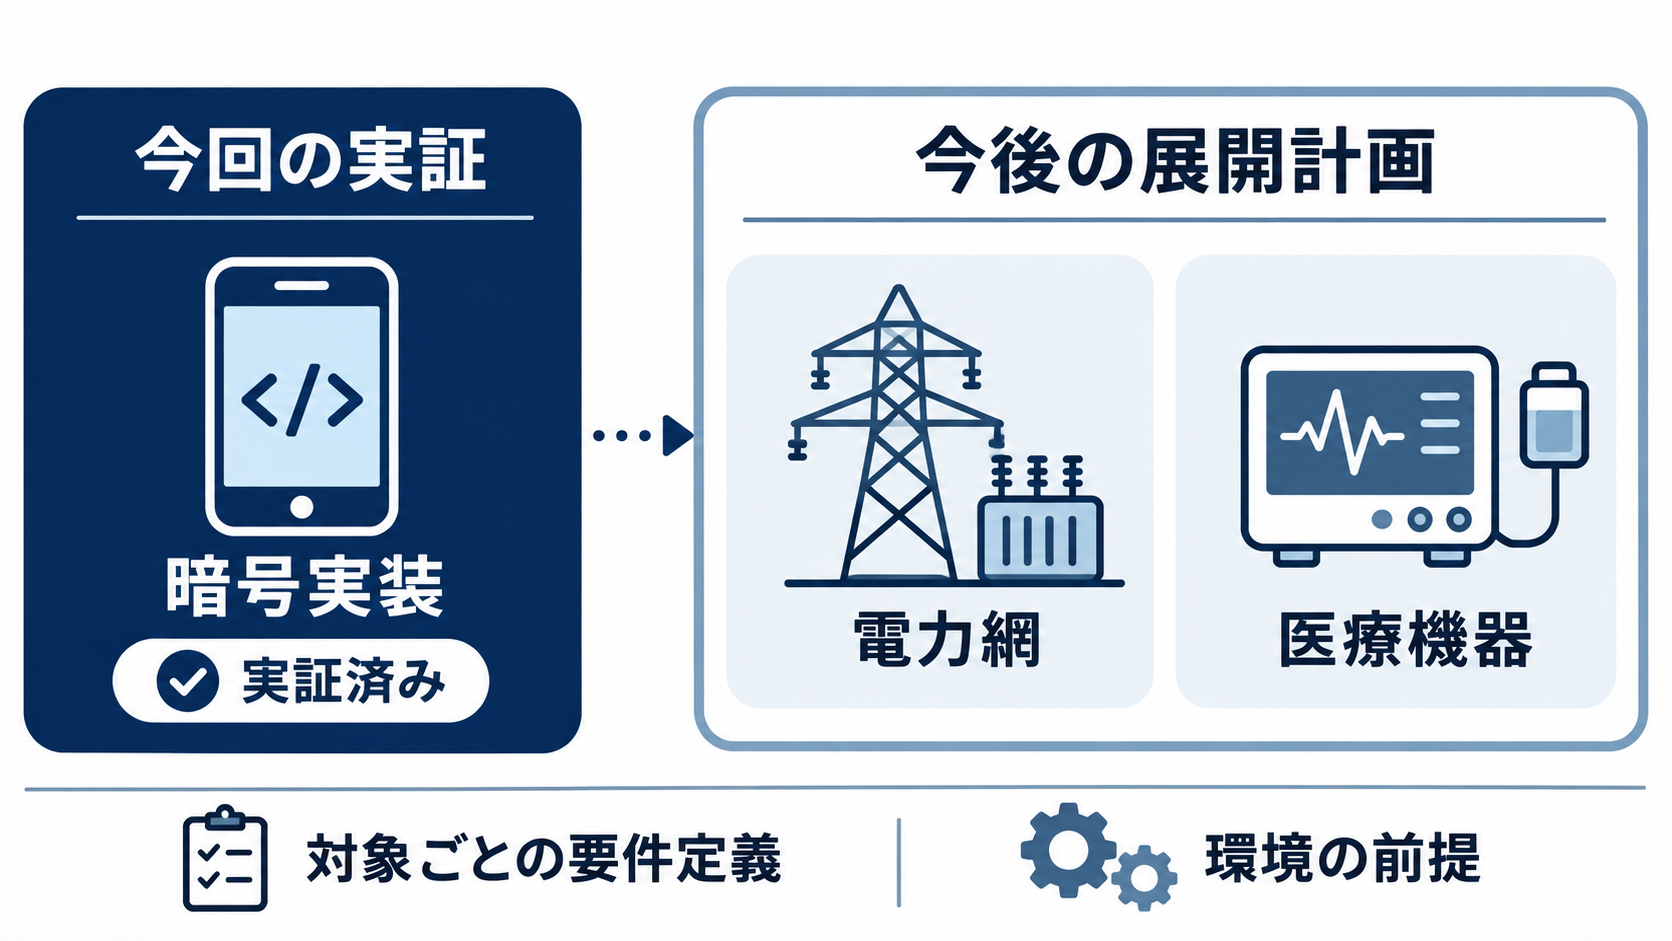
DeepMindは、CodeMenderのようなシステムを通じて、この手法を電力網や医療機器へ広げる計画を示しています。今回確認されたSignalの暗号実装での成果と、これらの領域への今後の展開は区別する必要があります。電力網や医療機器ですでに同様の成果が得られたという発表ではありません。
暗号処理、電力網、医療機器に共通するのは、ソフトウェアの誤りが利用者や社会に影響し得ることです。しかし、守るべき性質は同一ではありません。暗号処理で扱う安全性の条件を、そのまま設備制御や医療機器の動作条件へ移すことはできず、対象ごとに要求を定義する作業が必要になります。
特に物理的な装置と接するソフトウェアでは、入力や周辺機器、利用環境について、何を前提とするかが検証の意味を左右します。コード内の性質を証明できても、その前提が実環境で満たされなければ、期待した保証にはつながりません。これは今回のシステムに固有の問題というより、形式検証を実システムへ適用する際に考慮すべき一般的な論点です。
産業への影響を考えるなら、焦点は専門家の仕事がなくなるかどうかよりも、従来は負担の大きさから検証しにくかった範囲に取り組めるかどうかでしょう。ただし、それは今後の適用結果を見て判断する必要があります。企業が展開計画を評価する際には、対応する業界名だけを追うのではなく、何を検証対象にでき、どの前提まで扱えるのかを確認することが有効です。
日本企業は、保証したい性質を一つ定めるところから
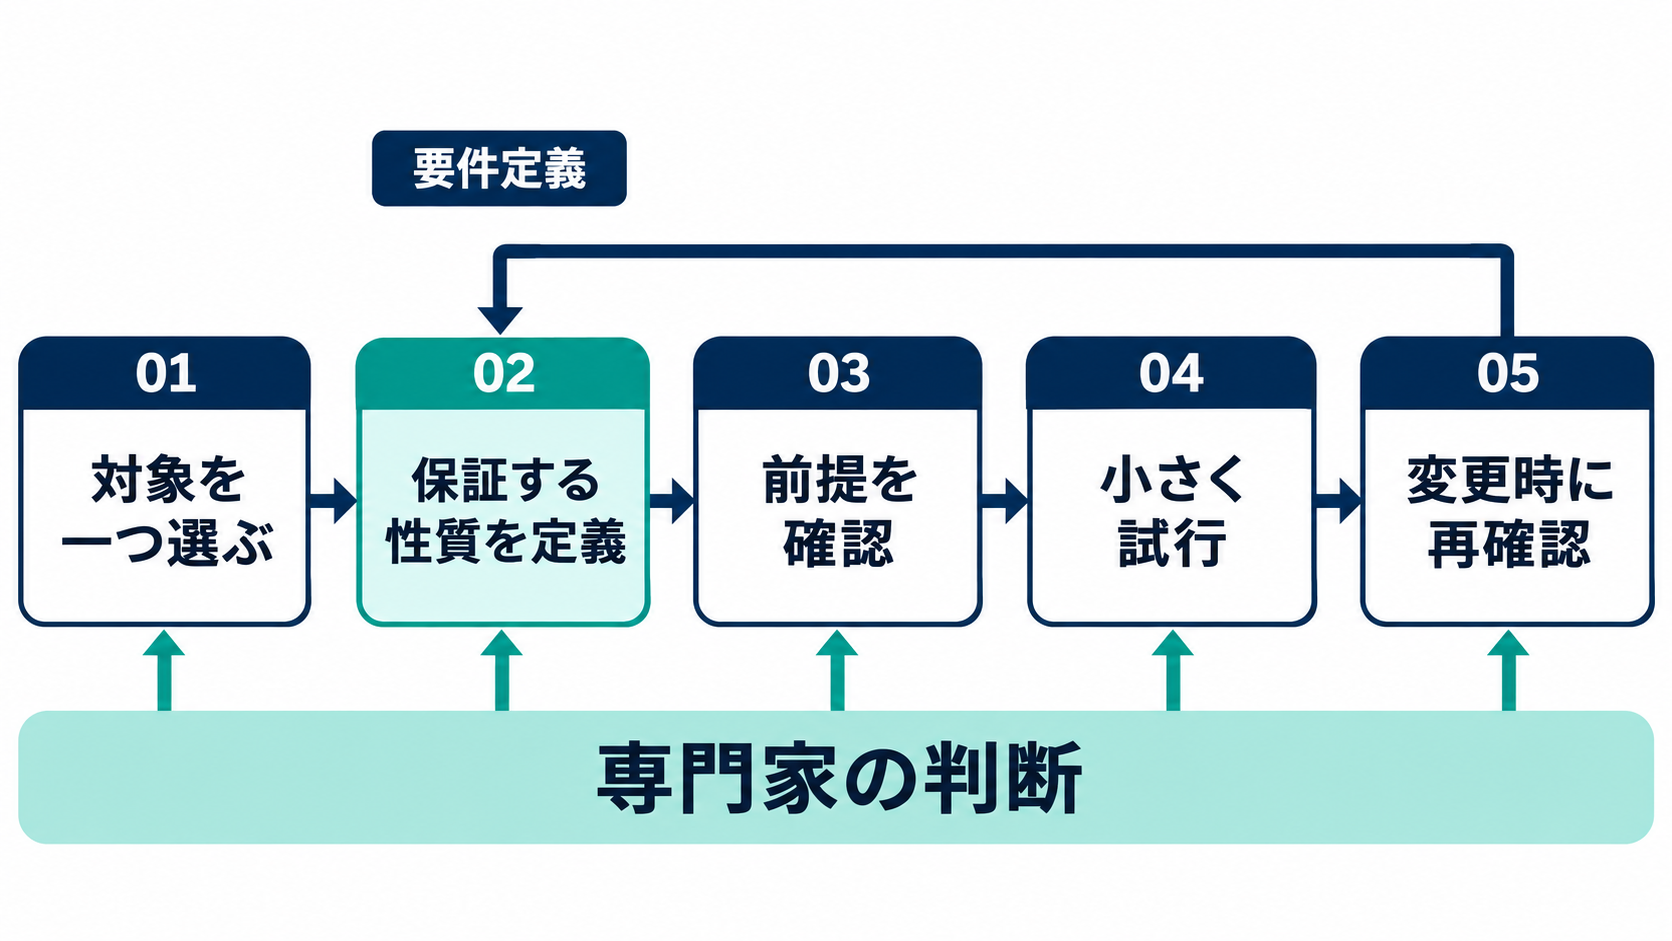
日本企業が今回の発表を自社に引き寄せて考えるなら、最初に決めたいのは「どのAIを使うか」よりも、「どのコードの、何を保証したいか」です。システム全体を一括して安全と判定する目標では、検証対象も成功条件も曖昧になります。業務上の影響が大きく、守るべき条件を明確に説明できる処理から候補を絞る方が、適用可能性を検討しやすいでしょう。
例えば、特定の条件下でアクセスを許可しないことや、定義したデータの整合性を保つことなど、要求を具体的な性質として整理する方法が考えられます。これらは一般的な検討例であり、AlphaProof Codeが今回それらの用途で実証されたという意味ではありません。自社の要求を言葉にした後で、形式的に表現できるか、必要な前提を管理できるかを技術担当者と確かめる流れです。
導入効果を測る際には、初回の証明にかかった期間だけでなく、コード変更後にどれほどの作業が必要になるかも確認したいところです。ソフトウェアは更新されるため、ある版で成立した証明を、そのまま将来の版にも適用できるとは限りません。開発工程に組み込むには、変更の影響を見極め、必要な確認を継続できる体制が求められます。
今回の4週間という成果は、実装の検証にAIを使う具体例として参考になります。自社で検討を始めるなら、重要な処理を一つ選び、対象コード、保証したい性質、成立に必要な前提、人が判断する箇所を短い文書にまとめてみてください。その内容を開発担当者と安全性の専門家が共有できれば、AIによる証明支援をどこで試すべきか、より具体的に判断できるでしょう。