
2026/11/03
AIニュース
AIの回答元を暗号技術で証明、Anthropic「FlashProve」が目指すモデル認証
この記事の要点
Anthropicは、AIの出力が特定のモデルから生成されたことを暗号学的に証明するオープンソース技術「FlashProve」を研究しています。モデルの重みを公開せず、安価なモデルへの差し替えや性能評価時の不正を検出する構想です。まだ実サービスへの導入計画はありませんが、企業のAI調達や監査を自己申告から検証可能な証拠へ移す試みとして注目されます。
目次
AIの回答にも「誰が生成したか」を証明する仕組み
生成AIサービスの画面に特定のモデル名が表示されていても、利用者が実際にそのモデルで処理されたことを外部から確かめる手段は、これまで限られていました。Anthropicが研究を進めている「FlashProve」は、この見えにくい部分を暗号技術によって検証可能にしようとする仕組みです。対象となる出力が、指定されたAIモデルから生成されたことを数学的な証拠で示す「証明可能な推論」を目指しています。
考え方は、電子メールの暗号署名に似ています。メールの受信者が署名を検証すれば、申告された送信者が本当にそのメッセージを送ったのか確認できます。FlashProveでは、送信者の代わりにAIモデルの識別情報を検証し、受け取った回答が想定したモデルから出たものかを判断します。モデルを提供する企業自身が別モデルを本物に見せかけようとした場合にも耐えられる設計が想定されています。
ここで中心となるのは、回答の正しさを証明することではなく、回答を生成した主体を証明することです。高度なモデルから出た回答であっても内容が常に正しいとは限りませんし、逆に軽量なモデルが適切な回答を返す場合もあります。FlashProveが扱うのは品質評価とは異なる層であり、「何を答えたか」に加えて「どのモデルが答えたか」を監査できるようにする試みです。
企業が生成AIを業務プロセスへ組み込むほど、この違いは無視しにくくなります。契約したモデル、社内規程で承認されたモデル、実際に処理を担当したモデルが一致しているかを確認できなければ、コスト管理や品質保証の前提が揺らぐためです。FlashProveは、モデル名を単なる画面表示や事業者の申告ではなく、検証可能な情報として扱うための基盤を提示しています。
モデルの指紋と出力を照合する検証の流れ
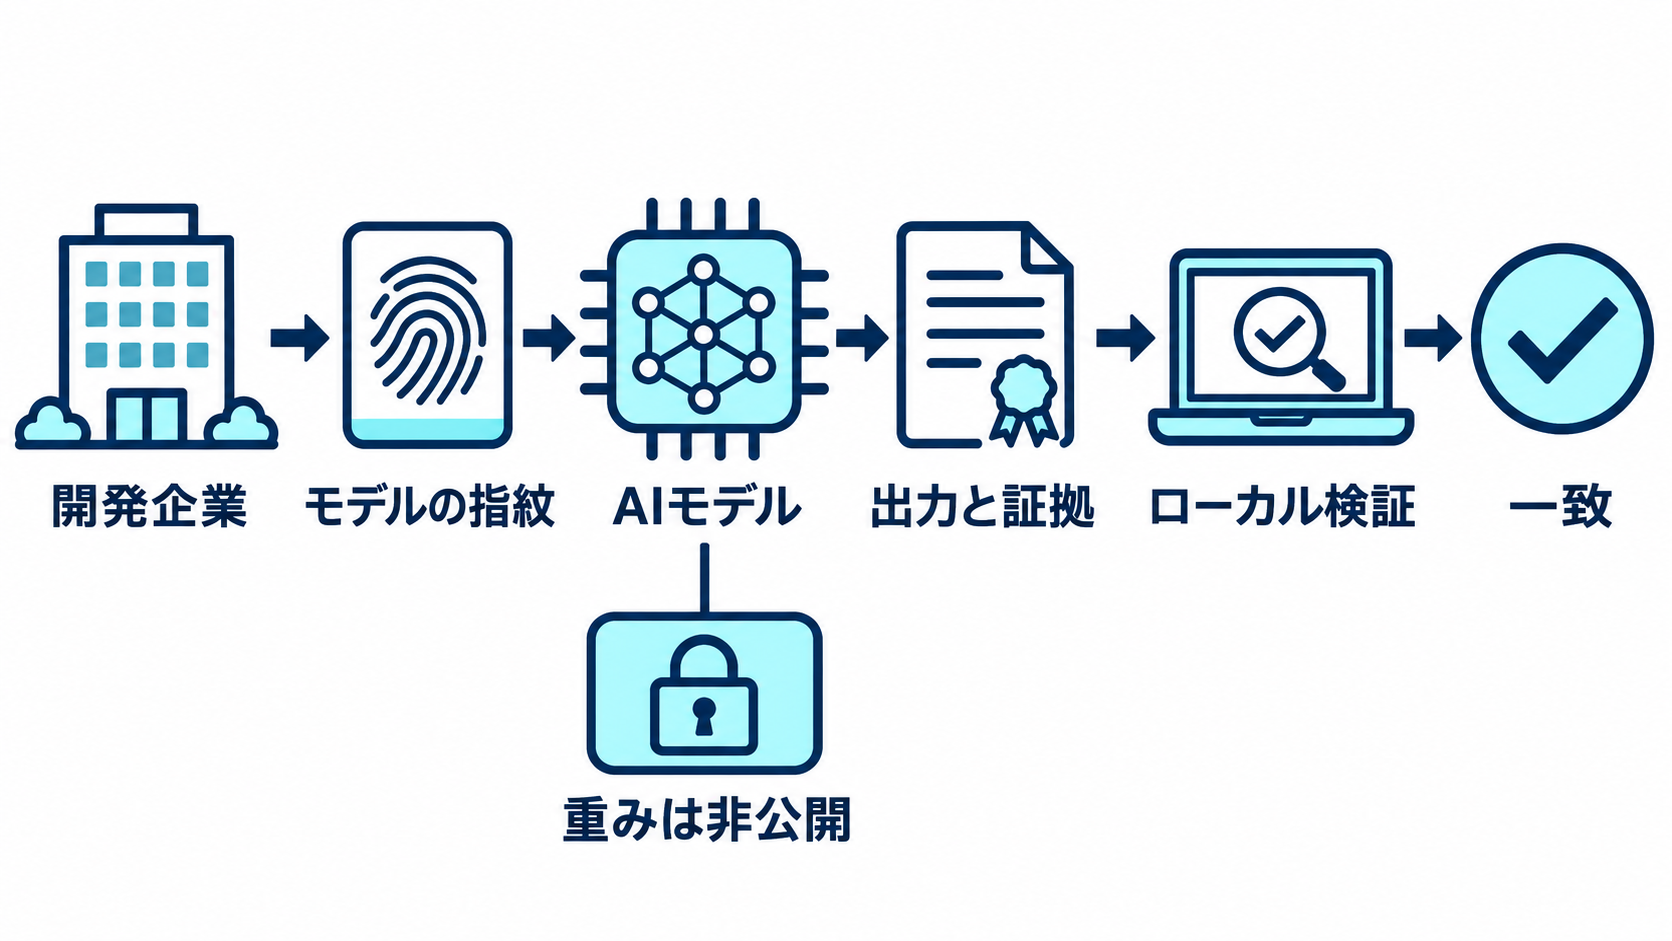
FlashProveを機能させるには、AI開発企業が公開するモデルごとに「フィンガープリント」と呼ばれる識別情報を用意する必要があります。利用者や検証者は、そのフィンガープリントと個別の出力に付随する証拠を暗号学的に照合します。照合に成功すれば、対象の出力が申告されたモデルによって生成されたことを確認できる、という構成です。
重要なのは、フィンガープリントからモデルの重みが明らかにならないよう設計されている点です。モデルの重みとは、学習を通じて調整された膨大な数値の集合であり、入力に対してどのような出力を返すかを左右します。AnthropicやOpenAIのように非公開モデルを提供する企業にとって、重みはサービスの中核となる知的資産です。そのため、認証のために重みの開示が必要であれば、商用モデルへの採用は難しくなります。
FlashProveは、秘密を公開せずにモデルの同一性を確かめる方向を採っています。たとえるなら、金庫の中身を見せるのではなく、その金庫が登録済みのものと一致することだけを確認する考え方です。これにより、モデル提供企業は機密性を維持しながら、利用者に検証手段を渡せる可能性があります。ただし、実際の信頼性はフィンガープリントの発行方法や管理、証拠を生成する実装全体が適切に運用されることを前提とします。
検証処理をローカル端末で実行できる程度に軽量化することも設計目標に含まれています。すべての確認をモデル提供企業のサーバーへ問い合わせる方式では、その企業自身を再び全面的に信頼しなければなりません。手元の端末や独立した環境で証拠を確認できれば、監査担当者や顧客が提供者とは別の立場から判定できます。暗号技術が、サービス提供者の説明を補う第三者検証の手段として働く構図です。
安価なモデルへの差し替えを見抜く意義
生成AIの提供コストは、利用するモデルの規模や処理内容によって変わります。利用者が高性能モデルを指定して料金を支払っていても、裏側で安価なモデルへ差し替えられていれば、通常は回答だけを見て確実に判別できません。文章の自然さや正答率から推測することはできても、それは生成元の証明にはならないためです。
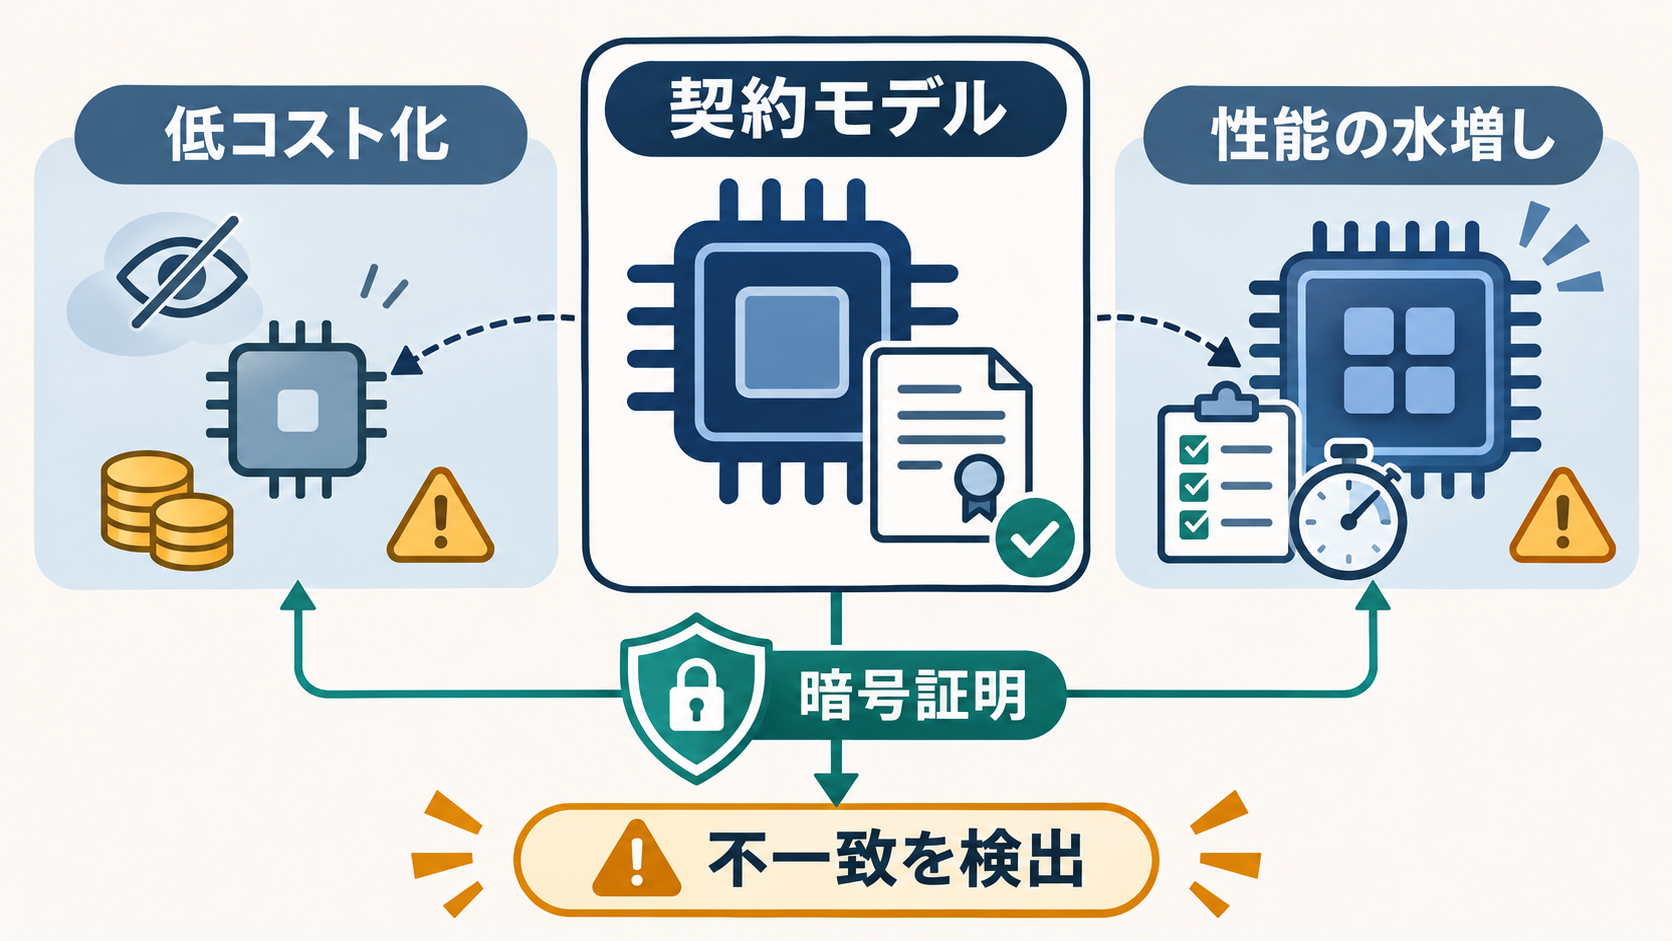
FlashProveが想定する代表的な用途の一つは、このような秘密の差し替えを検出することです。提供企業がコストを抑える目的で低価格なモデルを使った場合、契約内容と実際の処理が一致しているかを証拠に基づいて確認できます。企業向けサービスでは、モデル名が料金体系、性能要件、リスク評価と結び付いていることがあります。生成元を証明できれば、請求と処理実態の照合にも利用できると考えられます。
逆方向の問題もあります。評価試験や性能デモで、本来使用するモデルより高価で高性能なモデルへ一時的に差し替えれば、実運用時より良い結果を示せるかもしれません。FlashProveは、評価対象として登録されたモデルと実際に回答したモデルの一致を検証することで、こうした性能の水増しを防ぐ用途も想定しています。ベンチマークの点数そのものが妥当かどうかを判定する仕組みではありませんが、少なくとも「どのモデルを測定したのか」という前提を固定しやすくなります。
企業が注目すべきなのは、不正の発見だけではありません。モデルの切り替えが業務上必要になる場面でも、変更履歴を検証可能にする考え方が役立つ可能性があります。障害時の代替モデル利用や、用途に応じたモデルの振り分けを行う場合、どの処理をどのモデルが担当したか追跡できれば、後日の原因分析や品質監査を進めやすくなります。ただし、FlashProveの採用や運用方法はまだ決まっておらず、こうした利用像は技術の性質から考えられる応用です。
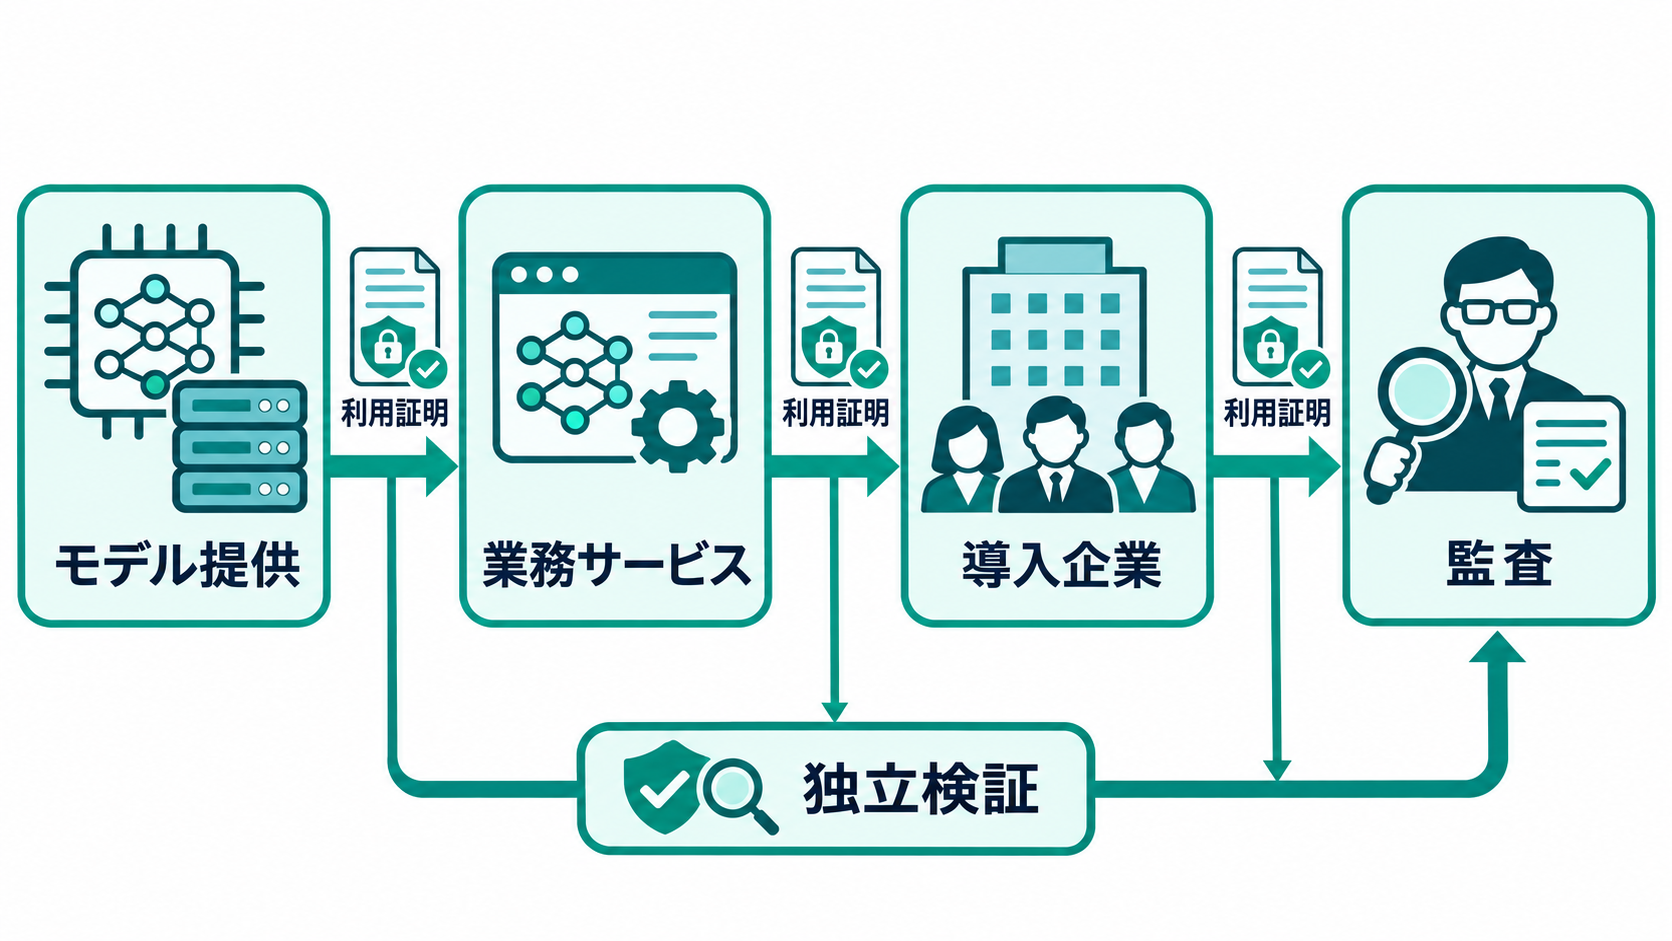
第三者サービスのAI利用宣言を監査する基盤
生成AIが他のソフトウェアや業務サービスに組み込まれると、利用者はAIモデルを直接操作せず、提供会社の説明を通じて利用実態を知ることになります。たとえば、開発会社が「高度なサイバーセキュリティモデルでソフトウェアの脆弱性を調べた」と説明しても、顧客がモデルの利用記録を独立して確認できなければ、その主張を信頼するしかありません。
Anthropicの研究者は、事業計画が適切なモデルによる確認を受けたと企業が主張する例も挙げています。ここで問われるのは、AIの判断をそのまま承認として扱ってよいかどうかではなく、申告された審査工程が実際に実行されたかどうかです。FlashProveが実用化されれば、第三者サービスはモデル利用の証拠を顧客へ提示し、顧客側は指定モデルとの一致を検証できる可能性があります。
B2B取引では、成果物だけでなく、その成果物を生み出したプロセスが契約条件になる場合があります。生成AIについても、利用可能なモデル、データの取り扱い、処理地域、人による確認の有無などを管理する動きが考えられます。FlashProveが証明できるのは主にモデルの同一性であり、データ管理や人の承認まで自動的に保証するものではありません。それでも、監査項目の一つを自己申告から暗号学的な証拠へ置き換えられれば、確認可能な範囲は広がります。
この仕組みは、生成AIのサプライチェーンを可視化する部品として捉えると理解しやすいでしょう。基盤モデルの開発会社、そのモデルをAPIで利用するサービス会社、サービスを導入する企業が別々であっても、出力とモデルの関係を共通の方法で照合できるからです。実際に商取引で使うには、証拠の保存期間、監査主体、契約上の扱い、失敗時の対応などを整える必要があります。技術的な証明だけでガバナンスが完成するわけではありませんが、口頭説明やログだけに依存しない確認手段になり得ます。
オープンソースで公開された未完成の研究
Anthropicの研究者は、FlashProveに関する詳細な技術仕様と、仕組みの各要素を動かすコードをGitHubで公開しました。コードはオープンソースライセンスで利用でき、外部の研究者や開発者が内容を調べ、実験や改良を進められる状態です。閉じた社内研究として完成を待つのではなく、途中段階から検討材料を共有する方針が取られています。
ただし、公開されたことと、実際のAIサービスに導入されたことは明確に分けて考える必要があります。研究は継続中であり、Anthropicや他のAI開発企業がFlashProveを導入する計画は現時点で示されていません。研究者自身も、今回の公開を完成済みの研究計画ではなく、中間的な進捗の共有と位置付けています。外部の参加者が成果を引き継ぎ、改善することが公開の狙いです。
実用化までには、暗号方式の安全性だけでなく、推論速度や運用コスト、既存のモデル提供基盤との統合、鍵やフィンガープリントの管理など、複数の論点を検証する必要があると考えられます。証拠を高速に生成できても、モデルの応答時間や費用に大きな負担が加われば、広範な採用は難しくなります。反対に、軽量な検証が多様な端末で安定して動けば、利用者側での監査を組み込みやすくなるでしょう。
オープンソース化には、特定企業だけが検証方法を管理する状況を避ける意味もあります。モデルを提供する企業と、その企業の申告を検証する仕組みの管理者が同一であれば、利用者の疑念を十分に解消できない場合があります。仕様とコードを外部が確認できれば、独立した実装や相互検証につながる余地が生まれます。現段階では完成度や採用時期を断定せず、AIモデルの身元証明を共通基盤にできるかを検討するための研究成果として見るのが適切です。
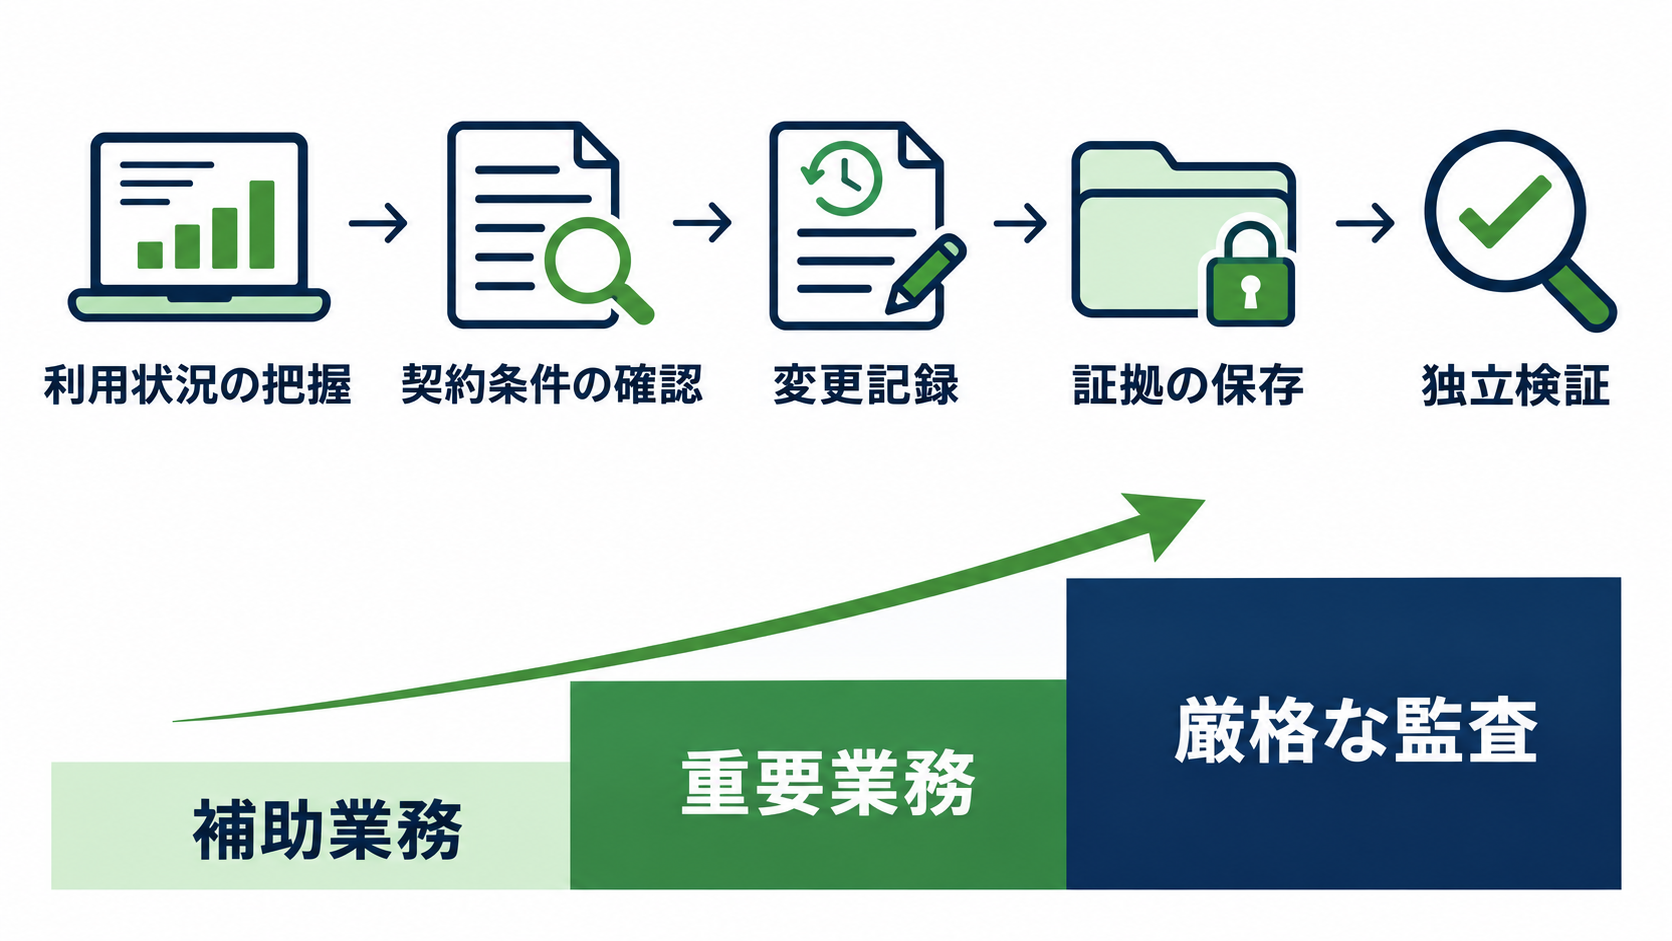
日本企業が今から整理できる契約と監査の論点
FlashProveはまだ実サービスへの導入が決まった技術ではないため、日本企業が直ちに実装へ動く段階ではありません。それでも、生成AIの調達や外部委託で「どのモデルが使われたか」をどの程度重視するのかは、現在の契約や運用を点検する材料になります。モデル名を指定している場合、その指定が単なる推奨なのか、料金や品質、リスク管理に関わる必須条件なのかを区別しておく必要があります。
契約書やサービス仕様では、提供モデルの変更条件、代替モデルを使う場合の通知方法、処理記録の保存範囲を確認できます。社内側では、重要な判断に使う処理と、文章の下書きなど補助的な処理を分け、どこまで生成元の証明が必要かを整理すると現実的です。すべての回答へ同じ水準の証明を求めると、コストや運用負荷が増える可能性があります。監査の厳格さは、処理の重要度や影響範囲に合わせるべきでしょう。
ベンダー評価では、「高性能なAIを使用しています」という説明だけでなく、利用モデルを記録する仕組み、モデル変更の管理方法、顧客へ提示できる証跡を尋ねる余地があります。将来、FlashProveのような技術が採用されれば、暗号学的な証拠を契約上の報告項目に含める選択肢も生まれます。もっとも、その証拠は回答の正確性、法令適合性、セキュリティ対策を一括して保証するものではありません。既存の品質評価や人による確認と組み合わせる必要があります。
当面の具体的な一歩は、社内で利用中の生成AIについて、申告されているモデル名、実際の提供事業者、モデル変更時の通知条件を一覧化することです。そこで確認できない項目があれば、次回の契約更新やベンダー面談で質問できます。FlashProveの行方を追う際も、技術性能だけでなく、誰がフィンガープリントを発行し、誰が証拠を保管し、利用企業がどの環境で検証できるのかを見ると、自社にとっての実用性を判断しやすくなります。